Créer un pare-feu humain : former le personnel à la sécurité

Table of Contents
Créer un pare-feu humain : former le personnel à la cybersécurité
À l’ère numérique, la cybersécurité est essentielle pour les organisations de toutes tailles. Les cyberattaques sont plus fréquentes et sophistiquées. Les entreprises doivent donc se protéger contre les menaces potentielles. Former le personnel à devenir un pare-feu humain est un élément clé d’une stratégie de cybersécurité robuste. En acquérant les connaissances et les compétences nécessaires pour détecter les menaces et y répondre, les employés réduisent nettement le risque d’incident de sécurité. Cet article explique l’importance de la formation, la conception d’un programme efficace, les stratégies de mobilisation du personnel, les difficultés de mise en œuvre et les méthodes de mesure des résultats.
Points principaux
- La formation à la cybersécurité aide à protéger les organisations contre les cyberattaques.
- Un programme efficace détermine les besoins, crée des supports attrayants, organise des simulations d’attaque et mesure les résultats.
- Mobilisez le personnel en développant sa sensibilisation, en promouvant la responsabilité, en encourageant la participation, en fournissant une assistance continue et en facilitant les signalements.
- Les difficultés comprennent la résistance au changement, le manque de sensibilisation, les contraintes de temps et de ressources, l’adaptation des formations aux rôles et l’évolution des menaces et des technologies.
- Mesurez les résultats en évaluant les connaissances et les compétences, en suivant les changements de comportement, en analysant les incidents, en calculant le ROI et en comparant les performances.
Comprendre l’importance de la formation à la cybersécurité
La menace croissante des cyberattaques
Les cyberattaques sont devenues une menace toujours plus répandue et sophistiquée. Les organisations de tous les secteurs subissent des attaques constantes, du phishing et des logiciels malveillants aux rançongiciels et aux violations de données. Les conséquences peuvent être graves : pertes financières, atteinte à la réputation et responsabilité juridique.
Ces statistiques illustrent la gravité de la situation :
| Type d’attaque | Fréquence |
|---|---|
| Phishing | 1,5 million de tentatives par mois |
| Logiciels malveillants | 350 000 nouvelles variantes par jour |
| Rançongiciels | 20 milliards de dollars de dommages en 2020 |
Ces chiffres montrent l’ampleur et l’impact des cyberattaques. Ils soulignent la nécessité pour les organisations de donner la priorité à la formation de leur personnel. Des employés capables de reconnaître les menaces et d’y répondre réduisent sensiblement le risque d’attaques réussies.
- Les cyberattaques sont une menace répandue et sophistiquée.
- Les organisations font face au phishing, aux logiciels malveillants, aux rançongiciels et aux violations de données.
- Les conséquences peuvent inclure des pertes financières, une atteinte à la réputation et une responsabilité juridique.
- On recense 1,5 million de tentatives de phishing par mois.
- Les logiciels malveillants évoluent. 350 000 nouvelles variantes sont détectées chaque jour.
- Les rançongiciels ont causé à eux seuls 20 milliards de dollars de dommages en 2020.
- Donner la priorité à la formation aide à réduire le risque d’attaques réussies.
Le rôle du personnel dans la cybersécurité
Le personnel joue un rôle essentiel dans la protection des actifs numériques d’une organisation. Les employés constituent la première ligne de défense contre les cybermenaces. Leurs gestes quotidiens peuvent influer fortement sur le niveau de sécurité général. Ils doivent comprendre les risques et les vulnérabilités de l’environnement numérique, ainsi que les pratiques et procédures qui les réduisent. En respectant les politiques et les procédures de sécurité, ils contribuent à prévenir les incidents et à protéger les informations sensibles.
Concevoir un programme efficace de formation à la cybersécurité
Déterminer les besoins et les objectifs de formation
Pour concevoir un programme efficace, commencez par déterminer les besoins et les objectifs de formation. Évaluez les connaissances et les compétences actuelles du personnel, ainsi que les risques et les difficultés propres à l’organisation. Une évaluation et une analyse approfondies de l’infrastructure et des pratiques de cybersécurité existantes aident à repérer les lacunes et les axes d’amélioration.
Après avoir défini les besoins, fixez des objectifs clairs, alignés sur les objectifs généraux de cybersécurité de l’organisation et les axes d’amélioration repérés. Les objectifs doivent être spécifiques, mesurables, atteignables, pertinents et limités dans le temps (SMART). Le programme reste ainsi ciblé et produit des résultats concrets.
La détermination des besoins et des objectifs comprend :
- L’évaluation des connaissances et compétences actuelles du personnel
- L’analyse de l’infrastructure et des pratiques de cybersécurité existantes
- Le repérage des lacunes et des axes d’amélioration
- La définition d’objectifs clairs et précis, alignés sur les objectifs généraux de cybersécurité
Conseil : Réévaluez régulièrement les besoins et les objectifs pour adapter la formation aux évolutions du paysage de la cybersécurité et aux nouvelles menaces.
Créer des supports de formation attrayants et interactifs
Des supports attrayants et interactifs sont essentiels pour une formation efficace. Les aides visuelles, comme les infographies et les vidéos, facilitent la compréhension des concepts complexes et la mémorisation. Les exemples concrets et les études de cas aident les employés à relier le contenu à leur travail quotidien et à comprendre la pertinence de la cybersécurité.
Pour accroître la participation, ajoutez des quiz et des scénarios. Ces éléments permettent aux employés de participer activement et d’appliquer leurs connaissances à des situations pratiques. La ludification, avec des classements et des récompenses, peut aussi créer une saine compétition et renforcer la motivation.
Tenez compte des préférences d’apprentissage du personnel. Certaines personnes préfèrent l’apprentissage visuel, d’autres l’apprentissage auditif ou kinesthésique. Proposez des textes, des vidéos et des exercices pratiques pour répondre à différents styles d’apprentissage.
La méthode de diffusion des supports compte également. Les plateformes en ligne et les systèmes de gestion de l’apprentissage offrent un accès pratique. Proposez des mises à jour et des rappels réguliers pour que les contenus restent pertinents dans un domaine qui évolue rapidement.
Mettre en œuvre des simulations de cyberattaque
Les simulations de cyberattaque sont un élément essentiel d’un programme de formation efficace. En exposant les employés à des menaces réalistes dans un environnement contrôlé, les organisations évaluent leur préparation et repèrent les points à améliorer. Ces scénarios reproduisent divers types d’attaque, notamment les courriels de phishing, les infections par logiciel malveillant et les techniques d’ingénierie sociale. Ils permettent de tester la capacité des employés à détecter les menaces et à y répondre.
La mise en œuvre de scénarios simulés comprend plusieurs étapes clés :
- Planification et préparation : Définissez les objectifs, la portée et les résultats attendus. Choisissez les techniques d’attaque à simuler et leur niveau de difficulté.
- Élaboration du scénario : Créez des scénarios réalistes qui imitent des cyberattaques réelles. Ils peuvent inclure des courriels de phishing, des sites malveillants ou des logiciels malveillants simulés.
- Exécution et évaluation : Exposez les employés aux attaques simulées, observez leurs réactions et évaluez-les. Vous pourrez ainsi mesurer leur capacité à reconnaître les menaces et à y répondre efficacement.
- Débriefing et apprentissage : Après l’exercice, fournissez des commentaires et des conseils. Discutez des résultats, signalez les points à améliorer et proposez des ressources de formation supplémentaires.
Les simulations aident à repérer les vulnérabilités et à sensibiliser aux risques. En faisant l’expérience de ces attaques, les employés découvrent les tactiques des cybercriminels et développent les compétences nécessaires pour se protéger et protéger l’organisation.
Conseil : Actualisez régulièrement les scénarios pour refléter les menaces et les techniques d’attaque les plus récentes.
Mesurer l’efficacité de la formation
Mesurez l’efficacité des formations à la cybersécurité pour évaluer leur impact et prendre des décisions éclairées. L’évaluation des différents aspects du programme permet d’en déterminer l’efficacité et les axes d’amélioration. Les indicateurs clés comprennent :
- Acquisition de connaissances et de compétences : Évaluez dans quelle mesure les employés ont appris à reconnaître les cybermenaces et à y répondre.
- Changements de comportement et conformité : Suivez l’évolution du comportement, notamment le respect des politiques, des procédures et des bonnes pratiques de sécurité.
- Analyse des incidents et des violations : Vérifiez si la formation a réduit le nombre d’incidents et de violations de sécurité.
- Retour sur investissement (ROI) : Comparez les coûts du programme aux avantages obtenus pour en mesurer l’effet financier.
- Comparaison des performances : Comparez les employés formés et non formés, ou utilisez des références du secteur.
Définissez des objectifs clairs et des indicateurs pertinents, puis choisissez des méthodes d’évaluation adaptées. Les évaluations régulières suivent les progrès et repèrent les améliorations nécessaires. Un suivi continu aide à garantir que les employés sont prêts à se défendre contre les cybermenaces.
Amélioration et adaptation continues
L’amélioration et l’adaptation continues sont essentielles à la formation en cybersécurité. Les dernières menaces et techniques d’attaque évoluent . Tenez-vous au courant et adaptez les programmes en conséquence. Voici quelques stratégies :
Mobiliser le personnel dans les formations à la cybersécurité
Développer la sensibilisation et un état d’esprit axé sur la sécurité
Développer la sensibilisation et un état d’esprit axé sur la sécurité chez les employés est essentiel pour créer un pare-feu humain solide contre les cybermenaces. En instaurant un sens des responsabilités et de la vigilance, les organisations aident leur personnel à protéger activement les informations sensibles et à prévenir les incidents.
Promouvoir une culture de responsabilité
Promouvoir une culture de responsabilité renforce la cybersécurité au sein de l’organisation. En développant le sens de l’appropriation et de la responsabilité, les employés peuvent maintenir ensemble les mesures de sécurité et protéger les informations sensibles. Voici quelques stratégies :
Inciter le personnel à participer
La participation des employés est essentielle à la réussite du programme. Une culture de motivation et d’engagement contribue à créer un pare-feu humain résilient qui protège activement les données et les systèmes sensibles.
Fournir un soutien et des ressources continus
En tant que spécialiste de la cybersécurité, fournissez un soutien et des ressources réguliers pour maintenir à jour les connaissances et les compétences du personnel. Les employés pourront ainsi rester vigilants et proactifs face aux menaces. Voici des stratégies clés :
- Mises à jour régulières des formations : Organisez des séances sur les dernières menaces, tendances et bonnes pratiques. Le personnel pourra rester informé et adapter ses pratiques.
- Accès à une base de connaissances : Créez une base centralisée ou une bibliothèque de ressources contenant des informations, des consignes et des outils pertinents. Les employés pourront y trouver des réponses et suivre les menaces émergentes.
- Campagnes de sensibilisation : Lancez des campagnes qui rappellent l’importance de la cybersécurité et encouragent une culture de sécurité. Utilisez des affiches, des rappels par courriel et des activités interactives.
Conseil : Encouragez les employés à partager leurs expériences et les leçons tirées pour favoriser l’apprentissage collectif.
- Communication régulière : Communiquez ouvertement sur les mises à jour, les changements de politique et les procédures de signalement. Le personnel pourra connaître les nouveautés et signaler rapidement les activités suspectes.
- Service d’assistance informatique : Mettez en place un service ou une équipe dédiée pour répondre aux questions liées à la cybersécurité, résoudre les problèmes et gérer les incidents.
- Récompenses et reconnaissance : Reconnaissez et récompensez les employés qui participent activement et appliquent de bonnes pratiques. Des incitations, des certificats ou une reconnaissance publique peuvent renforcer la motivation.
- Amélioration continue : Évaluez régulièrement le programme et recueillez les commentaires du personnel. Utilisez-les pour améliorer la formation et l’adapter aux nouvelles menaces et aux besoins changeants.
Ces stratégies fournissent au personnel le soutien et les ressources nécessaires pour contribuer efficacement aux efforts de cybersécurité de l’organisation.
Encourager le signalement et la réponse aux incidents
Encouragez les employés à signaler les incidents de sécurité et à y répondre efficacement. Une culture de transparence et de responsabilité les aide à protéger les informations sensibles et à atténuer les menaces.
Les organisations peuvent encourager le signalement et la réponse aux incidents en :
- Fournissant des consignes et procédures claires pour expliquer comment signaler une menace potentielle.
- Proposant des canaux de signalement anonymes afin de réduire les craintes de représailles ou de jugement et de permettre des signalements sans crainte de conséquences négatives.
- Reconnaissant et récompensant les employés qui signalent les incidents de façon proactive et y répondent efficacement.
- Communiquant régulièrement sur l’effet du signalement et de la réponse aux incidents sur la cybersécurité générale, ainsi que sur les résultats positifs et la valeur de la participation du personnel.
Ces stratégies créent un environnement où le personnel peut signaler rapidement les incidents et prendre les mesures nécessaires pour réduire les risques. Cette approche proactive améliore la détection et la réponse aux incidents et limite l’impact potentiel des cybermenaces.
Surmonter les difficultés de la formation à la cybersécurité
Résistance au changement et manque de sensibilisation
La résistance au changement et le manque de sensibilisation sont des difficultés courantes lors de la mise en place de programmes de formation. Les employés peuvent craindre l’inconnu ou penser que la cybersécurité relève uniquement du service informatique. Ils ne comprennent pas toujours les conséquences potentielles d’un incident de sécurité ni leur rôle pour le prévenir.
Les organisations peuvent prendre plusieurs mesures :
- Éducation et communication : Fournissez des informations claires et concises sur l’importance de la cybersécurité et les risques potentiels. Une communication et des mises à jour régulières renforcent la sensibilisation et gardent le sujet à l’esprit.
- Engagement et participation : Faites participer les employés à la conception du programme pour accroître leur adhésion et leur motivation. Des activités interactives et pratiques rendent la formation plus efficace et agréable.
- Soutien de la direction : Lorsque les dirigeants promeuvent activement la formation et y participent, ils en soulignent l’importance et aident à surmonter les résistances.
- Incitations et récompenses : Récompensez l’achèvement des modules et l’application de bonnes pratiques afin de motiver la participation.
- Renforcement continu : La formation ne doit pas être ponctuelle. Des rappels et des mises à jour réguliers aident les employés à suivre les nouvelles menaces et les bonnes pratiques.
En traitant la résistance et le manque de sensibilisation, les organisations peuvent construire un pare-feu humain solide et faire du personnel la première ligne de défense.
Gérer les contraintes de temps et de ressources
Dans le domaine de la cybersécurité, qui évolue rapidement, le temps et les ressources sont souvent limités. Il faut néanmoins donner la priorité à la formation pour protéger l’organisation. Une allocation efficace du temps et des ressources aide à surmonter ces contraintes et à maximiser l’impact des formations. Voici quelques stratégies :
Adapter la formation aux rôles et aux niveaux
Adaptez la formation aux rôles et aux niveaux de l’organisation pour en garantir l’efficacité. Les responsabilités et les niveaux d’accès diffèrent selon les rôles, tout comme les connaissances et les compétences nécessaires pour réduire les cybermenaces. Adapter le contenu et les méthodes de diffusion à ces différences aide les employés à comprendre la pertinence de la cybersécurité pour leurs fonctions.
Les organisations peuvent utiliser les approches suivantes :
- Formation par rôle : Déterminez les connaissances et les compétences nécessaires pour chaque fonction et créez des supports adaptés. Traitez les menaces pertinentes, la manipulation sécurisée des données et les procédures de réponse aux incidents.
- Formation par niveau : Tenez compte des différences de sensibilisation et d’expertise. Proposez des formations adaptées à l’expérience des employés et qui s’appuient sur leurs acquis.
- Scénarios propres au poste : Intégrez des exemples liés aux tâches quotidiennes afin de montrer l’effet des pratiques de cybersécurité et les conséquences du non-respect des protocoles.
- Apprentissage continu : Les menaces et les technologies évoluent sans cesse. Proposez des cours de rappel et des ressources pertinentes, et encouragez la participation aux conférences et webinaires du secteur.
Une formation adaptée aux différents rôles et niveaux fournit aux employés les connaissances et les compétences nécessaires pour protéger l’organisation. Elle les aide à comprendre l’importance de la cybersécurité et leur rôle dans un environnement sécurisé.
Gérer le renouvellement du personnel et l’intégration
Le renouvellement du personnel et l’intégration de nouveaux employés posent des difficultés particulières. Les nouvelles recrues doivent recevoir la formation nécessaire pour comprendre leur rôle dans la cybersécurité. Tenez compte des points suivants :
- Élaborez un programme d’intégration complet qui comprend la cybersécurité. Abordez les bases, comme la gestion des mots de passe, la protection des données et la reconnaissance des tentatives de phishing.
- Attribuez aux nouveaux employés un mentor ou un référent en cybersécurité. Cette personne peut les guider, répondre aux questions et les aider à comprendre les politiques et les procédures.
- Organisez régulièrement des formations de rappel pour tout le personnel, y compris les nouvelles recrues. Tout le monde restera au courant des dernières menaces, des bonnes pratiques et des politiques de l’organisation.
- Mettez en place un processus de transfert des connaissances pour les personnes qui quittent l’organisation. Recueillez et partagez leur expérience de cybersécurité afin de limiter l’effet du renouvellement du personnel.
- Évaluez et améliorez continuellement le programme d’intégration et de formation grâce aux commentaires des nouveaux employés et de l’équipe de cybersécurité. Vous pourrez ainsi repérer les améliorations nécessaires et conserver un programme pertinent.
- Développez une culture de sensibilisation et de responsabilité dans toute l’organisation. Encouragez tous les employés, nouveaux et actuels, à contribuer à la sécurité par une communication régulière, des campagnes et la reconnaissance des bonnes pratiques.
Conseil : Intégrez la formation à la cybersécurité dans le processus d’accueil afin que les nouvelles recrues acquièrent les connaissances et les compétences nécessaires pour protéger l’organisation.
Suivre l’évolution des menaces et des technologies
Les spécialistes de la cybersécurité doivent suivre les évolutions rapides des menaces et des technologies. Les avancées technologiques et la sophistication croissante des cyberattaques exigent une vigilance constante et des mesures proactives. Voici quelques stratégies :
- Apprentissage et formation continus : Investissez régulièrement dans des formations et des ateliers pour apporter des connaissances actuelles au personnel. Abordez les menaces émergentes, les nouveaux vecteurs d’attaque et les technologies en évolution.
- Participation aux communautés du secteur : Participez à des conférences, forums et communautés en ligne. Échangez avec vos pairs, partagez vos connaissances et apprenez auprès d’experts. Discutez des tendances, des bonnes pratiques et des solutions innovantes.
- Partage de renseignements sur les menaces : Collaborez avec d’autres organisations, des groupes du secteur et des organismes publics. Le partage d’informations sur les menaces et les techniques d’attaque renforce la défense collective.
- Approche fondée sur le risque : Établissez des priorités selon les évaluations des risques et les renseignements sur les menaces. Identifiez les actifs essentiels, évaluez les vulnérabilités et mettez en place des mesures appropriées.
Conseil : Examinez et actualisez régulièrement les politiques et procédures de cybersécurité selon les normes et les bonnes pratiques du secteur.
- Investissement dans des technologies avancées : Utilisez l’intelligence artificielle (AI), l’apprentissage automatique (ML) et l’analyse comportementale pour détecter les nouvelles menaces et y répondre en temps réel.
- Suivi des changements réglementaires : Suivez les exigences de conformité et les évolutions réglementaires. Comprenez l’effet des nouvelles lois sur la protection des données et la vie privée, puis alignez les pratiques de l’organisation.
- Red teaming et tests d’intrusion : Menez régulièrement des exercices de red team et des tests d’intrusion pour découvrir les vulnérabilités des systèmes et des processus avant qu’un attaquant ne les exploite.
Ces stratégies permettent aux organisations d’améliorer leur cybersécurité et d’atténuer les risques liés aux menaces et aux technologies en évolution.
Mesurer l’impact de la formation à la cybersécurité
Évaluer l’acquisition des connaissances et des compétences
Évaluez les connaissances et les compétences acquises par les employés grâce à la formation afin d’en mesurer l’efficacité. Mesurer leur compréhension et leur maîtrise permet de repérer les points à améliorer et d’adapter les prochaines formations.
Les organisations peuvent utiliser plusieurs méthodes :
- Évaluations écrites : Vérifiez la compréhension des concepts, des bonnes pratiques et des protocoles à l’aide de questions à choix multiples, de réponses courtes ou de scénarios.
- Exercices pratiques : Laissez les employés appliquer leurs connaissances à des scénarios simulés, par exemple en repérant une menace, en analysant un courriel suspect ou en détectant une vulnérabilité.
- Attaques simulées : Testez leur capacité à reconnaître des menaces réelles et à y répondre, en simulant du phishing, des infections ou de l’ingénierie sociale.
- Observation et commentaires : Observez les comportements et demandez l’avis des superviseurs et des collègues pour comprendre comment les connaissances sont appliquées au quotidien.
- Indicateurs de performance : Suivez le nombre d’incidents signalés, les résultats des simulations de phishing et l’achèvement des modules de sensibilisation.
Réévaluez régulièrement les méthodes de mesure afin qu’elles correspondent aux menaces et aux technologies en évolution. L’évaluation continue aide à garantir que les employés disposent des capacités nécessaires pour se défendre contre les cyberattaques.
Suivre les changements de comportement et la conformité
Le suivi des changements de comportement et de la conformité est essentiel pour mesurer l’efficacité des formations. En surveillant le comportement des employés et le respect des protocoles de sécurité, les organisations peuvent évaluer le programme et détecter les points à améliorer.
Une approche consiste à évaluer régulièrement les connaissances sur les bonnes pratiques de cybersécurité. Des quiz, des simulations et des exercices pratiques vérifient la capacité des employés à reconnaître les menaces et à y répondre.
Une autre méthode consiste à surveiller le respect des politiques et procédures à l’aide des signalements d’incident, des journaux d’accès et des audits système. L’analyse de ces données permet de détecter les manquements et les besoins de formation supplémentaires.
Les organisations peuvent aussi utiliser des plateformes de sensibilisation à la sécurité pour obtenir en temps réel des commentaires et des analyses sur l’engagement et les progrès. Elles suivent notamment les taux d’achèvement, les résultats aux quiz et la participation aux scénarios simulés.
Ces données éclairent l’efficacité des programmes et les décisions concernant le contenu, les méthodes de diffusion et l’assistance continue. Elles aident aussi à démontrer le ROI et à vérifier que les employés savent se protéger contre les cybermenaces.
Analyser les données sur les incidents et les violations
L’analyse des données sur les incidents et les violations est essentielle pour évaluer les programmes de formation. Elle révèle les types d’incidents, les vulnérabilités exploitées et les effets sur l’activité. Elle permet de repérer les axes d’amélioration et d’orienter les formations futures.
Utilisez la visualisation des données pour présenter les informations clairement. Les graphiques et les cartes thermiques facilitent la détection des tendances, des modèles et des valeurs atypiques. Les spécialistes peuvent prendre des décisions éclairées et prioriser les mesures correctives.
Envisagez aussi des indicateurs de réponse aux incidents, comme le délai moyen de détection et de réponse, le nombre d’incidents maîtrisés et la proportion d’incidents dus à une erreur humaine. Leur suivi dans le temps aide à évaluer l’effet de la formation.
Les algorithmes d’apprentissage automatique peuvent repérer des modèles et des anomalies dans de grands jeux de données, ce qui améliore la détection des menaces. Ils peuvent aussi automatiser l’analyse et économiser du temps et des ressources.
L’analyse des données sur les incidents et les violations est indispensable. La visualisation, les indicateurs de réponse et l’apprentissage automatique produisent des informations utiles et améliorent la cybersécurité générale.
Quantifier le retour sur investissement (ROI)
Quantifiez le ROI de la formation à la cybersécurité pour en évaluer l’efficacité. Le ROI mesure les bénéfices de l’investissement et aide à justifier les ressources et à prendre des décisions éclairées. Il permet d’évaluer la réduction des incidents, des pertes financières liées aux violations et l’amélioration générale de la sécurité.
Pour quantifier le ROI, les organisations peuvent envisager les approches suivantes :
Comparer et évaluer les performances
Comparez les résultats pour évaluer l’ efficacité des programmes de formation à la cybersécurité . La mesure et l’analyse des résultats révèlent les axes d’amélioration et éclairent les prochaines initiatives. Évaluez l’effet de la formation sur les connaissances, les compétences et le comportement, puis comparez les résultats aux normes et aux bonnes pratiques du secteur.
Mesurer l’impact de la formation en cyber sécurité
Conclusion
En conclusion, la formation du personnel à la cybersécurité est essentielle. La menace croissante des cyberattaques oblige les organisations à investir dans des programmes qui donnent aux employés les connaissances et les compétences nécessaires pour protéger les informations sensibles. Les employés constituent souvent la première ligne de défense. Un incident de sécurité peut entraîner des pertes financières, nuire à la réputation et engager la responsabilité juridique.
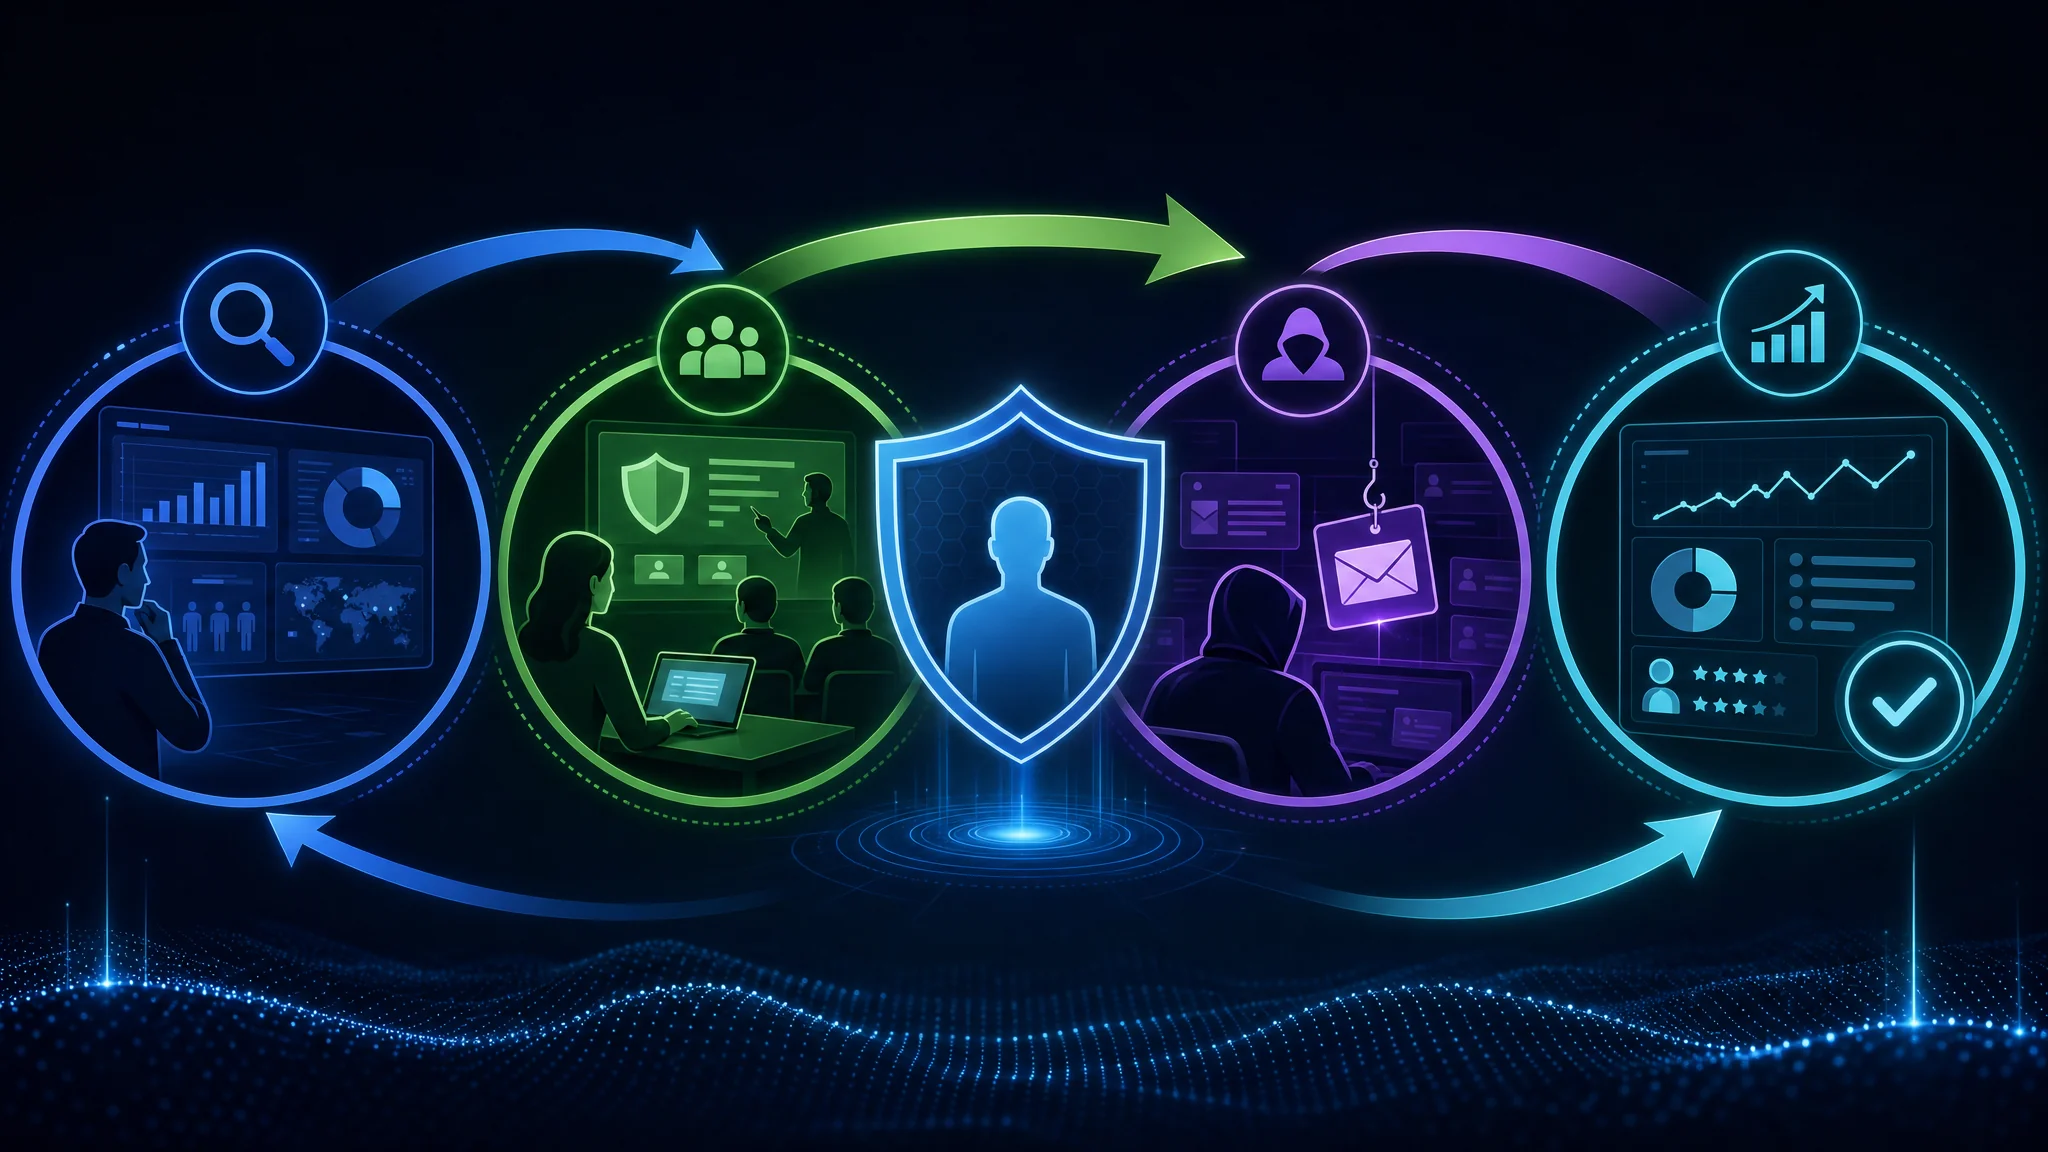
Un programme efficace détermine les besoins et les objectifs, crée des supports attrayants et interactifs, met en œuvre des scénarios simulés et mesure continuellement les résultats. Mobilisez les employés en développant la sensibilisation, un état d’esprit axé sur la sécurité, la responsabilité et la participation, en fournissant une assistance continue et en encourageant le signalement et la réponse aux incidents.
La mise en œuvre présente des difficultés. La résistance au changement et le manque de sensibilisation peuvent freiner le programme. Gérez les contraintes de temps et de ressources, adaptez la formation aux rôles et aux niveaux, préparez l’intégration et le renouvellement du personnel, et tenez les employés au courant des nouvelles menaces et technologies.
Mesurez l’impact en évaluant les connaissances et les compétences, en suivant les changements de comportement et la conformité, en analysant les incidents, en quantifiant le ROI et en comparant les performances. Ces mesures permettent de trouver les améliorations nécessaires et de renforcer la cybersécurité.
Créer un pare-feu humain grâce à la formation est une étape essentielle pour protéger les organisations. Des programmes complets et la participation active du personnel contribuent à créer une culture de sécurité et de résilience. Les menaces évoluent rapidement : l’amélioration et l’adaptation continues aident à anticiper les risques. En donnant la priorité aux formations, les organisations réduisent le risque d’incident et protègent leurs actifs.
Foire aux questions
Pourquoi la formation à la cybersécurité est-elle importante ?
Elle aide les employés à comprendre les menaces et les risques liés aux cyberattaques. Elle leur apporte aussi les connaissances et les compétences nécessaires pour se protéger et protéger l’organisation.
Comment les employés peuvent-ils contribuer à la cybersécurité ?
Ils peuvent appliquer les bonnes pratiques, notamment utiliser des mots de passe robustes, se méfier des courriels de phishing et signaler les activités suspectes. Leurs gestes aident à prévenir les incidents et à protéger les informations sensibles.
Quelles sont les conséquences d’un incident de sécurité ?
Il peut entraîner des pertes financières, une atteinte à la réputation, une responsabilité juridique et une perte de confiance des clients. Il peut aussi provoquer un vol de données, un accès non autorisé et une interruption des activités.
Comment rendre les supports de formation attrayants et interactifs ?
Intégrez des éléments multimédias, comme des vidéos et des quiz interactifs. La ludification, les récompenses et les défis peuvent aussi motiver le personnel et améliorer son expérience d’apprentissage.
Pourquoi mesurer l’efficacité de la formation ?
La mesure permet d’évaluer l’effet des programmes et de repérer les améliorations nécessaires. Elle indique si les employés ont acquis les compétences nécessaires pour réduire efficacement les risques.
Comment adapter la formation aux différents rôles et niveaux ?
Adaptez le contenu aux responsabilités et aux compétences requises. Concevez des parcours adaptés à différents niveaux, de la sensibilisation de base aux compétences techniques avancées.

Related Posts