
Maîtriser les incidents de cybersécurité

Table of Contents
Élaborer un plan de réponse aux incidents de cybersécurité : les étapes clés d’une réponse efficace
À l’ère numérique, la cybersécurité est devenue une préoccupation majeure pour les organisations de toutes tailles. Face à la multiplication des cybermenaces et des attaques, les entreprises doivent disposer d’un plan de réponse aux incidents bien défini. Ce plan sert de feuille de route pour gérer et limiter efficacement les effets des incidents de cybersécurité. Cet article présente les principales étapes d’élaboration du plan et l’importance de chacune.
_
Pourquoi un plan de réponse aux incidents de cybersécurité est important
Le rôle de la cybersécurité à l’ère numérique
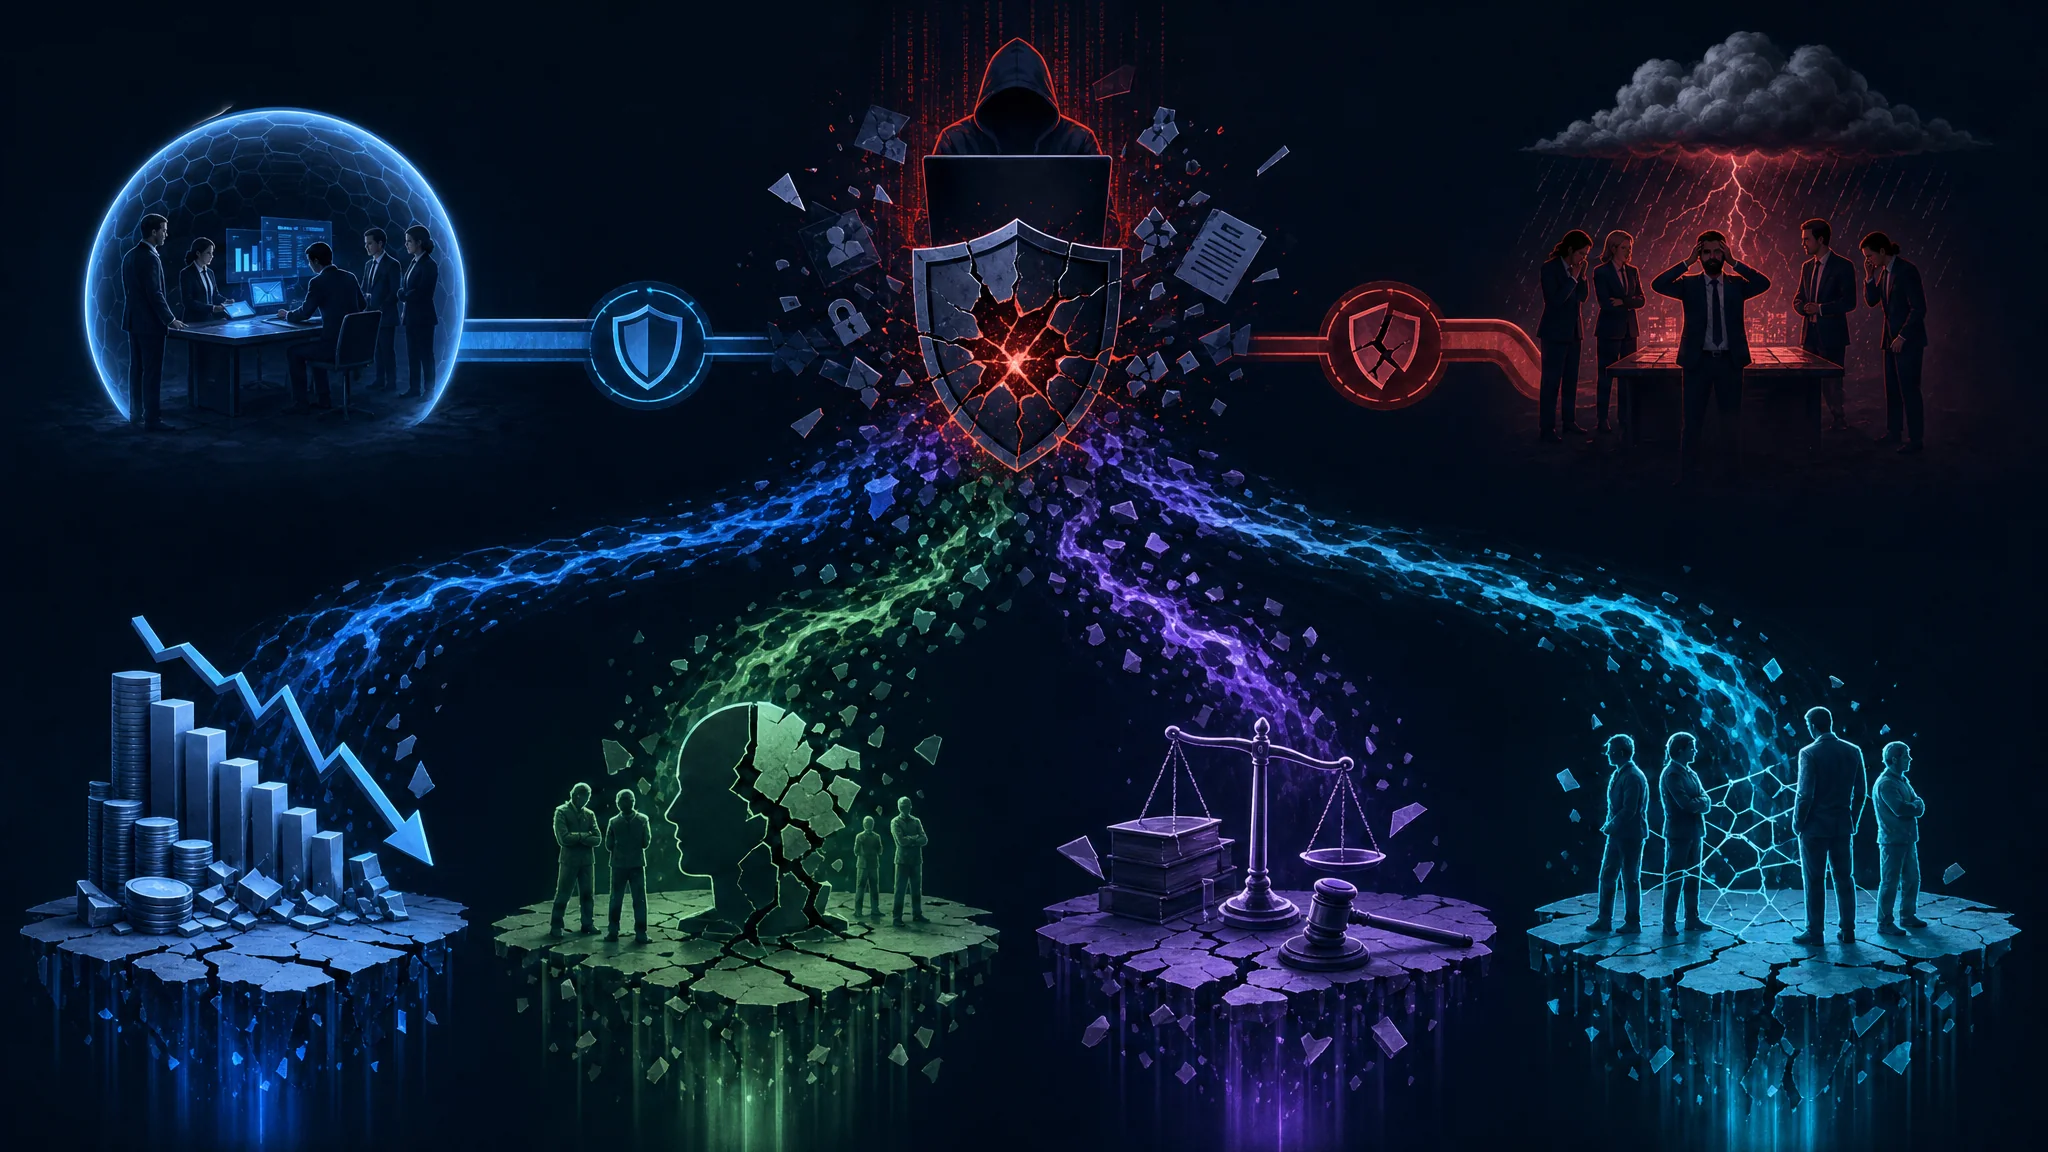
Dans le monde connecté actuel, les organisations dépendent fortement des systèmes et réseaux numériques pour leurs activités quotidiennes. Cette dépendance les rend vulnérables à de nombreuses cybermenaces, notamment les violations de données, les attaques par logiciel malveillant et les infections par rançongiciel. Un seul incident de cybersécurité peut entraîner des pertes financières importantes, une atteinte à la réputation et des conséquences juridiques. Un plan bien conçu est donc essentiel pour limiter les effets de ces incidents.
Les conséquences possibles des incidents de cybersécurité
Un incident informatique peut perturber gravement les activités d’une organisation, provoquer des interruptions de service, la perte d’informations sensibles et des dommages aux systèmes critiques. Ses conséquences peuvent aussi toucher les clients, les partenaires et les fournisseurs. En outre, le cadre juridique et réglementaire de la cybersécurité se durcit, avec de lourdes amendes et sanctions en cas de non-conformité. Les organisations doivent donc se préparer à réagir rapidement et efficacement.
L’un des principaux motifs d’adopter un plan complet de réponse aux incidents est le risque de pertes financières. Selon une étude d’IBM, le coût moyen d’une violation de données en 2020 était de 3,86 millions de dollars. Ce montant comprend les frais d’enquête, les honoraires juridiques, l’information des clients et la maîtrise des dommages. Sans plan adapté, une organisation peut ne pas être prête à faire face aux conséquences financières, qui risquent d’affecter durablement sa stabilité financière et ses activités.
Les atteintes à la réputation provoquées par un incident peuvent également être graves. Aujourd’hui, l’information circule rapidement sur les réseaux sociaux et les plateformes en ligne. L’annonce d’une violation de données ou d’une cyberattaque peut ternir l’image d’une organisation et affaiblir la confiance des clients. Cela peut entraîner la perte d’occasions commerciales, une baisse de fidélité et des difficultés à attirer de nouveaux clients. Un plan permet de gérer la réputation de façon proactive, en répondant rapidement et avec transparence pour limiter les dommages à la marque.
Au-delà des conséquences financières et réputationnelles, les incidents de cybersécurité peuvent avoir des conséquences juridiques et réglementaires. Les organisations doivent respecter les nombreuses lois sur la protection des données afin d’éviter de lourdes amendes. Par exemple, le Règlement général sur la protection des données de l’Union européenne (GDPR) prévoit des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Un plan qui traite les obligations juridiques et réglementaires aide à réduire les risques de non-conformité et leurs conséquences financières et juridiques.
L’interconnexion de l’écosystème économique signifie aussi qu’un incident peut avoir des répercussions au-delà de l’organisation. Si les systèmes d’un fournisseur sont compromis, la chaîne d’approvisionnement peut être perturbée et la disponibilité des biens ou services réduite. Une fuite de données clients peut provoquer une usurpation d’identité ou une fraude et nuire à la relation avec les clients. Un plan qui prend en compte les parties externes aide à gérer les répercussions et à préserver la confiance des partenaires, fournisseurs et clients.
Un plan de réponse aux incidents de cybersécurité est un élément essentiel de la stratégie générale de cybersécurité d’une organisation. Il limite les effets sur la stabilité financière, la réputation, la conformité juridique et les relations externes. Un plan bien conçu permet d’atténuer les risques et d’assurer la continuité des activités à l’ère numérique.
Éléments clés d’un plan de réponse aux incidents de cybersécurité
Identifier et classer les incidents de cybersécurité
La première étape consiste à identifier et classer avec précision les différents types d’incidents. Il faut analyser les incidents passés, comprendre leurs caractéristiques et les catégoriser selon leur gravité et leurs conséquences possibles. Les organisations peuvent ainsi affecter leurs ressources et hiérarchiser les interventions efficacement.
Par exemple, les incidents peuvent être classés en violations de données, infections par logiciel malveillant, intrusions réseau ou attaques par hameçonnage. Chaque type exige une stratégie et un niveau d’urgence différents. Une bonne compréhension des catégories permet d’adapter le plan aux difficultés propres à chaque incident.
Constituer une équipe d’intervention
Une réponse efficace nécessite une équipe dédiée de professionnels de la cybersécurité, capable d’agir rapidement et efficacement. Elle doit réunir des compétences en cybersécurité, infrastructure informatique, droit et communication. Une équipe bien structurée simplifie le processus et assure une démarche coordonnée et efficace.
L’équipe doit également avoir des rôles et responsabilités attribués, afin que chacun connaisse ses tâches lors d’un incident. Il peut s’agir du coordinateur d’incident, de l’analyste technique, du conseiller juridique et du responsable des relations publiques. Définir clairement les responsabilités favorise la collaboration et évite les confusions ou les doublons.
Élaborer des procédures d’intervention
Les procédures décrivent les étapes à suivre en cas d’incident de cybersécurité. Elles doivent couvrir différents scénarios et expliquer clairement comment contenir l’incident, en rechercher la cause première, remédier aux conséquences et rétablir le fonctionnement normal.
En cas de violation de données, les procédures peuvent par exemple prévoir l’isolement des systèmes touchés, une analyse forensique pour déterminer l’étendue de la violation, l’information des personnes concernées ou des autorités de contrôle, et des mesures pour éviter de nouvelles violations.
Les procédures doivent être régulièrement révisées et mises à jour pour tenir compte de l’évolution des menaces. Les nouvelles menaces et technologies imposent de les adapter. Des exercices sur table et des simulations permettent de tester leur efficacité et de repérer les améliorations possibles.
Des procédures bien définies réduisent l’impact des incidents et permettent une réponse rapide et efficace, limitant les dommages potentiels à la réputation, aux finances et à la confiance des clients.
Étapes pour élaborer un plan efficace de réponse aux incidents
Réaliser une évaluation des risques
Avant d’élaborer un plan, les organisations doivent réaliser une évaluation complète des risques afin d’identifier les vulnérabilités et les menaces potentielles. Il faut évaluer les systèmes, les réseaux et les données, ainsi que la probabilité et les conséquences possibles de divers incidents informatiques. Les résultats aident à hiérarchiser les interventions et à répartir les ressources efficacement.
Dans le cadre de cette évaluation, les organisations peuvent faire appel à des experts externes en cybersécurité pour effectuer des tests d’intrusion et des évaluations de vulnérabilité. Ces experts simulent des attaques réalistes afin d’identifier les faiblesses de l’infrastructure. Des audits internes peuvent également vérifier le respect des normes et réglementations du secteur.
Une fois l’évaluation terminée, l’organisation comprend mieux sa posture de cybersécurité. Elle peut repérer les actifs critiques qui nécessitent une protection renforcée et évaluer les conséquences possibles d’une attaque réussie. Ces informations orientent la création d’un plan efficace de réponse aux incidents.
Élaborer et appliquer des politiques de réponse aux incidents
Les politiques de réponse définissent la manière dont l’organisation gère les incidents de cybersécurité. Elles doivent respecter les bonnes pratiques du secteur et les exigences réglementaires. Elles doivent préciser les rôles et responsabilités, les procédures d’escalade, les protocoles de communication et les obligations juridiques. Des politiques claires favorisent une réponse cohérente et coordonnée.
Lors de leur élaboration, les organisations doivent tenir compte des particularités de leur secteur et des menaces spécifiques auxquelles elles sont confrontées. Par exemple, les organismes de santé peuvent devoir respecter les règles HIPAA, tandis que les établissements financiers doivent se conformer aux exigences PCI DSS. Adapter les politiques à ces besoins aide à relever les défis prévisibles.
L’application des politiques exige la coopération entre les différents services de l’organisation. Ainsi, chacun comprend son rôle lors d’un incident. Une formation et une communication régulières sont essentielles pour que le personnel connaisse et applique les politiques efficacement.
Former et informer le personnel
Une réponse efficace repose sur un personnel compétent et informé. Les organisations doivent investir dans des programmes réguliers de formation afin que les employés sachent détecter, signaler et traiter les incidents de cybersécurité. Cela comprend la sensibilisation aux menaces courantes et aux vecteurs d’attaque, les bonnes pratiques d’hygiène numérique et des exercices sur table simulant des situations réalistes.
Les formations doivent couvrir la détection et l’analyse des incidents, la préservation des preuves, le confinement et la reprise. Les employés doivent apprendre à repérer les indicateurs de compromission (IOC) éventuels et à signaler rapidement les incidents. Les connaissances acquises leur permettent de contribuer activement à l’atténuation des cybermenaces.
Au-delà des formations, les organisations doivent instaurer une culture de sensibilisation à la cybersécurité. Elles doivent informer régulièrement les employés des menaces récentes et leur expliquer comment protéger les informations sensibles. Le sens des responsabilités et la vigilance renforcent la défense contre les cyberattaques.
Tester et améliorer le plan de réponse aux incidents
Tester régulièrement le plan de réponse
Les tests sont essentiels à tout plan de réponse. Les organisations doivent organiser des exercices et simulations réguliers pour vérifier l’efficacité des procédures, relever les lacunes et évaluer les capacités de l’équipe. Les tests vont des exercices sur table, où les participants discutent de scénarios hypothétiques, aux exercices de red team plus avancés, où des experts externes simulent des attaques réelles.
Les exercices sur table permettent d’examiner différents scénarios hypothétiques et de voir si le plan tient dans diverses circonstances. La participation de parties prenantes de plusieurs services offre une évaluation complète. Ces simulations aident à repérer les points à améliorer et à effectuer les ajustements nécessaires.
Les exercices de red team vont plus loin en simulant des attaques réelles. Des experts externes, souvent appelés hackers éthiques, tentent de pénétrer dans les systèmes et d’exploiter les vulnérabilités. L’exercice fournit des indications utiles sur l’efficacité du plan et le niveau de sécurité général. En repérant les faiblesses et vulnérabilités, l’organisation peut les corriger de façon proactive et renforcer ses défenses.
Tirer des leçons des incidents passés
Chaque incident fournit des enseignements utiles pour améliorer les interventions futures. Les organisations doivent mener des analyses approfondies après incident pour comprendre ce qui a échoué, repérer les améliorations possibles et appliquer des mesures correctives. Une culture d’apprentissage et d’amélioration continus aide à garder une longueur d’avance sur les cybermenaces.
Les analyses doivent réunir toutes les parties concernées, notamment l’équipe d’intervention, le personnel informatique et la direction. Les différents points de vue permettent de comprendre l’incident et ses effets. L’analyse doit viser à identifier les causes premières, à évaluer l’efficacité du plan et à déterminer les changements nécessaires.
Les organisations peuvent également envisager des évaluations externes ou solliciter des experts indépendants pour obtenir une évaluation objective de leurs capacités d’intervention. Ces évaluations apportent de nouvelles recommandations fondées sur les bonnes pratiques du secteur et les tendances émergentes.
Amélioration continue et adaptation
Les cybermenaces évoluent sans cesse. Les organisations doivent donc améliorer et adapter continuellement leurs plans afin de répondre aux nouveaux défis. Elles doivent suivre les tendances, technologies et pratiques récentes en cybersécurité, et réviser régulièrement le plan selon l’évolution de leurs systèmes, processus et risques.
Les organisations doivent surveiller activement le paysage de la cybersécurité pour suivre les menaces et vulnérabilités émergentes. Elles peuvent consulter des publications spécialisées et des flux de renseignement sur les menaces, et participer à des communautés et forums de cybersécurité. Ces informations aident à mettre à jour les plans de façon proactive avec des contre-mesures et stratégies d’atténuation adaptées.
Il faut revoir régulièrement le plan pour vérifier qu’il reste pertinent et efficace. Lorsque les systèmes, les processus ou les risques évoluent, le plan doit être actualisé. Cela peut inclure la révision de ses objectifs et des rôles de l’équipe, ainsi que l’intégration des leçons tirées des incidents et exercices précédents.
Des exercices périodiques permettent aussi d’évaluer la préparation de l’équipe et de valider l’efficacité du plan. Ils peuvent mettre au jour des lacunes et des pistes d’amélioration, afin que l’organisation procède aux ajustements nécessaires et renforce sa capacité d’intervention.
Conclusion
À une époque où les cybermenaces représentent des risques importants pour les organisations de toutes tailles, il est essentiel d’élaborer et d’appliquer un plan solide de réponse aux incidents de cybersécurité. Un tel plan aide à limiter les effets des incidents, à protéger la stabilité financière et la réputation, à assurer la conformité juridique et à préserver les relations avec les partenaires et les clients. Comprendre l’intérêt d’un plan bien structuré et suivre les étapes décrites permet aux organisations d’anticiper les menaces et d’atténuer efficacement les dommages potentiels.
Références
- IBM Security. (2020). Cost of a Data Breach Report 2020. Lien
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Lien
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Lien
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Lien

Related Posts