Fortinet contre Cisco : comparaison complète de la sécurité réseau
Table of Contents
Introduction : Duel Fortinet vs Cisco en Sécurité Réseau
Choisir entre les solutions de sécurité réseau Fortinet et Cisco est l’une des décisions d’infrastructure les plus critiques auxquelles les entreprises font face en 2026. Les deux fournisseurs dominent le marché de la sécurité réseau d’entreprise, mais adoptent des approches fondamentalement différentes en matière d’architecture de sécurité, de gestion et de tarification.
Fortinet a capturé une part de marché significative grâce à son approche intégrée Security Fabric et une tarification agressive, tandis que Cisco conserve sa réputation de fiabilité de niveau entreprise et d’intégration complète de l’écosystème. Selon le dernier Gartner Magic Quadrant pour les Pare-feux Réseau (2026), les deux fournisseurs occupent des positions de leader, mais avec des forces distinctes.
Ce guide complet compare les pare-feux Fortinet FortiGate, FortiSwitch et Security Fabric aux Cisco ASA, Firepower NGFW, commutateurs Catalyst et plateformes Cisco Secure. Nous analyserons les benchmarks de performance, la tarification, les fonctionnalités et fournirons des recommandations de déploiement basées sur des scénarios réels.
Ce que vous apprendrez
- Comparaison d’architecture entre Fortinet Security Fabric et l’écosystème Cisco Secure
- Benchmarks de performance pour pare-feux, commutateurs et solutions SD-WAN
- Analyse tarifaire incluant modèles de licences et coût total de possession
- Comparaison fonction par fonction des capacités de sécurité
- Recommandations d’usage selon la taille et les besoins des organisations
- Considérations de migration lors du changement de plateforme
- Mises à jour 2026 incluant FortiOS 7.6 et Cisco Secure Firewall 7.4
Position sur le Marché et Contexte des Fournisseurs
Fortinet : Le challenger innovant
Fortinet a été fondé en 2000 et est devenu le deuxième plus grand fournisseur de sécurité réseau au monde en chiffre d’affaires. En 2026, Fortinet détient environ 28 % de part de marché sur le marché des pare-feux d’entreprise.
Principaux atouts de Fortinet :
- Processeurs de sécurité dédiés (SPU) : Les pare-feux FortiGate utilisent des ASIC personnalisés pour une sécurité accélérée matériellement
- Security Fabric intégré : Gestion unifiée via une interface unique pour tous les composants de sécurité
- Tarification agressive : Généralement 30-40 % moins chère que Cisco pour des performances comparables
- Haute performance : Leader du secteur en débit de pare-feu par dollar
- Licences simplifiées : Abonnements de sécurité groupés réduisant la complexité
Portefeuille produits Fortinet (2026) :
- FortiGate : Pare-feux nouvelle génération (plus de 60 modèles de FortiGate 40F à FortiGate 3980E)
- FortiSwitch : Commutateurs managés (plus de 40 modèles intégrés au Security Fabric)
- FortiAP : Points d’accès sans fil avec sécurité intégrée
- FortiManager : Plateforme de gestion centralisée
- FortiAnalyzer : Analyse et journalisation de sécurité
- FortiEDR : Détection et réponse sur endpoint
- FortiSASE : Plateforme Secure Access Service Edge
Cisco : La référence d’entreprise
Cisco Systems domine le réseau d’entreprise depuis 1984 et reste le leader du marché avec environ 35 % de part de marché dans le réseau d’entreprise global. Bien que la part de marché de Cisco sur les pare-feux (19 %) soit inférieure à celle de Fortinet, leur intégration d’écosystème reste inégalée.
Principaux atouts de Cisco :
- Écosystème leader du secteur : intégration fluide entre réseau, sécurité et collaboration
- Support entreprise : TAC (Technical Assistance Center) et services professionnels de référence
- Routage avancé : Support supérieur de BGP, MPLS et protocoles de routage
- Réputation de marque : Choix par défaut des entreprises du Fortune 500
- Portefeuille complet : Solutions de bout en bout du centre de données à la succursale
Portefeuille produits de sécurité Cisco (2026) :
- Cisco Secure Firewall (Firepower) : Pare-feux nouvelle génération (modèles FPR et ASA avec FirePOWER)
- Cisco ASA : Pare-feux traditionnels stateful (encore largement déployés)
- Commutateurs Cisco Catalyst : Commutation d’entreprise avec Security Group Tags
- Cisco SD-WAN : WAN défini par logiciel basé sur Viptela
- Cisco Secure Endpoint : Sécurité avancée des endpoints
- Cisco SecureX : Plateforme de sécurité intégrée
- Cisco Umbrella : Sécurité cloud (filtrage DNS, SWG, CASB)
Comparaison des architectures
Architecture Fortinet Security Fabric
Le Security Fabric de Fortinet est une plateforme complète de cybersécurité qui intègre tous les produits de sécurité Fortinet dans une architecture unifiée. Cette approche offre une visibilité centralisée, une réponse automatisée aux menaces et des politiques de sécurité coordonnées sur l’ensemble de l’infrastructure.
Composants principaux du Security Fabric :
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Fonctionnalités clés du Security Fabric :
- Connecteur unique Fabric : Les API intègrent des outils tiers dans le Security Fabric
- Réponse automatisée aux menaces : FortiGate détecte la menace → isole automatiquement le point d’extrémité infecté via FortiClient
- Politique unifiée : Les politiques de sécurité s’appliquent de manière cohérente à tous les composants du fabric
- Télémétrie Fabric : Évaluations de sécurité et scores de risque en temps réel sur l’infrastructure
- Provisionnement sans intervention : FortiSwitch découvert et configuré automatiquement via FortiGate
Avantages du Security Fabric :
- Réduit la complexité de gestion de la sécurité de 60 à 70 % (études internes Fortinet)
- Le confinement automatisé des menaces réduit le temps de réponse aux incidents de plusieurs heures à quelques minutes
- Intégration avec un seul fournisseur éliminant les problèmes de compatibilité
- Coûts de licence prévisibles avec des abonnements groupés
Limites du Security Fabric :
- Verrouillage fournisseur : la meilleure valeur est obtenue en utilisant tous les composants Fortinet
- Intégration limitée des tiers comparée aux plateformes ouvertes
- Le fabric nécessite FortiManager/FortiAnalyzer pour des capacités complètes (coût supplémentaire)
Architecture Cisco Secure Ecosystem
L’approche de Cisco met l’accent sur une intégration best-of-breed au sein d’un écosystème plus large incluant réseau, sécurité, collaboration et services cloud. Plutôt que d’exiger tous les composants Cisco, les plateformes Cisco s’intègrent largement avec des outils de sécurité tiers.
Architecture Cisco Secure :
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Fonctionnalités clés de Cisco Secure :
- Plateforme d’intégration SecureX : Agrège les données de plus de 300 fournisseurs de sécurité
- Architecture flexible : Combine outils Cisco et tiers selon les besoins
- Talos Threat Intelligence : Recherche de menaces de pointe alimentant tous les produits Cisco
- Identity Services Engine (ISE) : Contrôle d’accès réseau avancé et segmentation
- SD-Access : Réseau campus défini par logiciel avec automatisation des politiques de sécurité
Avantages de Cisco Secure :
- Intégration tierce supérieure : Fonctionne avec les investissements de sécurité existants
- Segmentation réseau avancée : ISE + TrustSec offrent une micro-segmentation de référence dans l’industrie
- Fiabilité à grande échelle : Déployé dans les plus grandes entreprises et fournisseurs de services mondiaux
- Routage complet : Meilleur choix lorsque des protocoles de routage avancés sont nécessaires
Limites de Cisco Secure :
- Complexité accrue : Plus de composants à gérer et intégrer
- Complexité des licences : Multiples modèles de licence dans le portefeuille produit
- Coût total plus élevé : Tarification premium pour la marque Cisco et le support
- Surcharge d’intégration : Les écosystèmes multi-fournisseurs nécessitent plus d’expertise pour la maintenance
Comparaison des performances des pare-feu
FortiGate vs Cisco Firepower : Modèles clés
| Modèle | Débit (Pare-feu) | Débit (IPS) | Débit (NGFW) | Sessions simultanées | Nouvelles sessions/sec | Gamme de prix |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500 000 | 50 000 | 2 500 $-3 500 $ |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1 000 000 | 100 000 | 5 000 $-7 000 $ |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10 000 000 | 350 000 | 18 000 $-22 000 $ |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60 000 000 | 1 200 000 | 75 000 $-95 000 $ |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500 000 | 45 000 | 4 500 $-6 000 $ |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2 000 000 | 90 000 | 9 000 $-12 000 $ |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15 000 000 | 280 000 | 28 000 $-35 000 $ |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65 000 000 | 950 000 | 125 000 $-160 000 $ |
Notes clés sur les performances :
- Types de débit : Pare-feu (inspection avec état), IPS (prévention d’intrusion), NGFW (toutes les fonctionnalités de sécurité activées)
- La performance NGFW est la métrique la plus réaliste pour les déploiements en production
- FortiGate offre généralement une meilleure performance/prix de 30 à 40 % en mode NGFW
- Les modèles Cisco se sont récemment améliorés avec le moteur Snort 3 dans Firepower 7.4 (2026)
Tests de performance en conditions réelles (2026)
Des tests indépendants réalisés par NSS Labs et CyberRatings.org (2026) révèlent des caractéristiques importantes :
Caractéristiques de performance FortiGate :
- Performance constante : Les SPU matériels garantissent que les fonctionnalités de sécurité ne dégradent pas le débit
- Faible latence : Latence moyenne de 3 à 5 ms même avec toutes les fonctionnalités activées
- Efficacité de l’inspection TLS : Impact minimal sur la performance (réduction du débit de 10 à 15 %)
- Support HTTP/3 et QUIC : Accélération matérielle native pour protocoles modernes
- Meilleur débit par dollar : Leader du secteur sur cette métrique toutes catégories confondues
Caractéristiques de performance Cisco Firepower :
- Amélioré avec Snort 3 : Les mises à jour 2026 ont réduit l’utilisation CPU de 40 % par rapport aux versions précédentes
- Latence modérée : Moyenne de 6 à 10 ms avec pile de sécurité complète
- Surcharge de l’inspection TLS : Réduction du débit de 25 à 30 % (typique des plateformes x86)
- Détection avancée des menaces : Taux de détection supérieur à FortiGate (intelligence Talos)
- Options de plateforme flexibles : Peut fonctionner sur serveurs UCS, instances cloud ou matériel dédié
Performance de l’inspection SSL/TLS
L’inspection TLS est cruciale pour la sécurité moderne mais impacte significativement la performance des pare-feu. Voici la comparaison des deux fournisseurs :
| Indicateur | FortiGate 600F | Cisco FPR4145 | Remarques |
|---|---|---|---|
| Débit HTTPS (sans inspection) | 6,5 Gbps | 7,2 Gbps | Les deux gèrent TLS 1.3 moderne |
| Débit HTTPS (inspection approfondie) | 5,5 Gbps | 5,0 Gbps | FortiASIC offre un avantage |
| Traitement des certificats | 45 000 TPS | 35 000 TPS | Transactions par seconde |
| Support TLS 1.3 | Support complet | Support complet | Tous deux mis à jour pour TLS moderne |
| Dégradation des performances | 15 % | 30 % | Impact de l’activation de l’inspection TLS |
Recommandations pour l’inspection TLS :
- FortiGate : Activez l’inspection TLS sans impact significatif sur les performances sur la plupart des modèles
- Cisco Firepower : Dimensionnez l’appareil 50 % plus grand que les besoins en débit si l’inspection TLS est nécessaire
- Les deux fournisseurs : Utilisez des exclusions de pinning de certificat pour les applications connues comme sûres (Office 365, etc.)
Comparaison des fonctionnalités : Capacités de sécurité
Matrice des fonctionnalités de sécurité principales
| Catégorie de fonctionnalité | FortiGate | Cisco Firepower | Vainqueur |
|---|---|---|---|
| Pare-feu stateful | ✓ Complet | ✓ Complet | Égalité |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (détection) |
| Contrôle des applications | ✓ 6 000+ applications | ✓ 4 500+ applications | Fortinet (couverture) |
| Filtrage web | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (performances) |
| Anti-malware | ✓ FortiGuard AV | ✓ AMP for Networks | Cisco (détection avancée) |
| Sandboxing | ✓ FortiSandbox (optionnel) | ✓ Threat Grid (inclus) | Cisco |
| Inspection SSL/TLS | ✓ Accélération matérielle | ✓ Basé sur logiciel | Fortinet (performances) |
| VPN (IPsec) | ✓ Haute performance | ✓ Haute performance | Égalité |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (fonctionnalités) |
| SD-WAN | ✓ Intégré | ✓ Intégration Viptela | Fortinet (intégration) |
| Intégration cloud | ✓ Bonne (AWS, Azure, GCP) | ✓ Excellente (API natives) | Cisco |
| Architecture Zero Trust | ✓ Via Security Fabric | ✓ Via intégration ISE | Cisco (maturité) |
| Renseignement sur les menaces | FortiGuard Labs | Cisco Talos | Cisco (étendue) |
Détail des fonctionnalités avancées
Capacités SD-WAN
Les deux fournisseurs ont investi significativement dans le SD-WAN, mais avec des approches architecturales différentes :
FortiGate SD-WAN (intégré) :
- Intégration native : Fonctionnalité SD-WAN intégrée dans FortiOS (pas besoin d’appareil séparé)
- Routage performant : Sélection de chemin consciente des applications basée sur latence, gigue, perte de paquets
- Intégration sécurité : Application cohérente des politiques de sécurité sur tous les liens WAN
- Déploiement simplifié : Un seul appareil pour pare-feu + SD-WAN réduit la complexité
- Scalabilité hub-and-spoke : Déploiements éprouvés avec plus de 10 000 sites
Cas d’utilisation FortiGate SD-WAN :
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (plateforme Viptela) :
- Conçu pour : Appareils Viptela vEdge séparés pour performance SD-WAN optimale
- Orchestration avancée : Contrôleur vManage pour gestion sophistiquée des politiques
- Multi-tenant : Capacités niveau fournisseur de services pour déploiements MSP
- Architecture cloud-first : Excellente intégration avec les réseaux AWS, Azure, GCP
- Déploiement flexible : Contrôleurs virtuels, physiques ou hébergés dans le cloud
Cas d’utilisation Cisco SD-WAN :
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Verdict SD-WAN :
- Fortinet l’emporte pour les déploiements simples en succursales et les implémentations économiques
- Cisco l’emporte pour les remplacements WAN d’entreprise à grande échelle et les cas d’usage fournisseurs de services
Segmentation réseau
Approches de segmentation FortiGate :
- Basée sur VLAN : Segmentation VLAN traditionnelle avec politiques firewall inter-VLAN
- Basée sur politiques : FortiGate agit comme pare-feu de segmentation interne (ISFW)
- Réseautage piloté par la sécurité (SDN) : Tissus FortiSwitch avec politiques automatisées
- Automatisation du Fabric : Étiquettes de sécurité appliquées automatiquement dans le Security Fabric
Segmentation Cisco (TrustSec + ISE) :
- Security Group Tags (SGT) : Attribution d’étiquettes aux utilisateurs/appareils via ISE, application en tout point
- Software-Defined Access (SD-Access) : Segmentation automatisée du campus avec DNA Center
- Micro-segmentation : Segmentation au niveau des charges de travail dans les data centers (intégration ACI)
- Attribution dynamique de VLAN : ISE assigne les VLAN selon identité/posture utilisateur
Scénario de segmentation :
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Verdict segmentation :
- Fortinet est plus facile à déployer et plus économique pour les PME/marché intermédiaire
- Cisco offre une granularité et une échelle supérieures pour les grandes entreprises
Gestion et opérations
Comparaison des plateformes de gestion
| Capacité | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Capacité de gestion | Jusqu’à 10 000 appareils | Jusqu’à 1 000 appareils (par FMC) |
| Options de déploiement | Matériel, VM, cloud | Matériel, VM, cloud |
| Interface | GUI web (moderne) | GUI web (riche en fonctionnalités) |
| Gestion des politiques | Modèles de configuration | Hiérarchie d’héritage des politiques |
| Rapports | Basique (FortiAnalyzer pour avancé) | Intégré (complet) |
| Provisionnement des appareils | Zero-touch (FortiSwitch, FortiAP) | Configuration initiale manuelle requise |
| API | REST API | REST API |
| Multi-tenant | Domaines administratifs (ADOMs) | Multi-instance ou FMC séparés |
| Haute disponibilité | Clusters actif-passif | Paires actif-veille |
| Coût typique | 5 000 $ à 30 000 $ (VM gratuite <10 appareils) | 8 000 $ à 50 000 $ (licence VM requise) |
Comparaison des opérations quotidiennes
Tâches administratives typiques :
Administration FortiGate
Création de politique (CLI FortiOS) :
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Points forts FortiGate :
- Syntaxe CLI cohérente : Similaire sur toutes les versions et produits FortiOS
- Sauvegarde de configuration : Un seul fichier contient toute la configuration de l’appareil
- Recherche rapide de politique : Moteur optimisé gère efficacement des milliers de règles
- SD-WAN intégré : Commandes CLI simples pour configurations SD-WAN complexes
Points faibles FortiGate :
- Débogage granulaire limité : Capture de paquets moins détaillée que Cisco
- Limitations GUI : Certaines fonctionnalités avancées accessibles uniquement via CLI
- Optimisation des politiques : Pas de nettoyage automatique ni suggestions d’optimisation
Administration Cisco Firepower
Création de politique (GUI Firepower Management Center) :
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Points forts Cisco Firepower :
- GUI puissante : La plupart des fonctionnalités accessibles sans expertise CLI
- Journalisation détaillée : Événements de connexion et données forensiques complètes
- Dépannage avancé : Packet Tracer pour simulation de politique
- Intégration avec SecureX : Réponse unifiée aux menaces sur tout le portefeuille de sécurité
Points faibles Cisco Firepower :
- Latence de déploiement : Les changements de politique nécessitent un processus de déploiement (1-5 minutes)
- Dépendance FMC : Le pare-feu ne peut pas être géré efficacement sans FMC
- Complexité des licences : Nécessité de suivre plusieurs types de licences (base, menace, malware, URL)
- Consommation de ressources : FMC requiert beaucoup de RAM et CPU pour les grands déploiements
Automatisation et intégration API
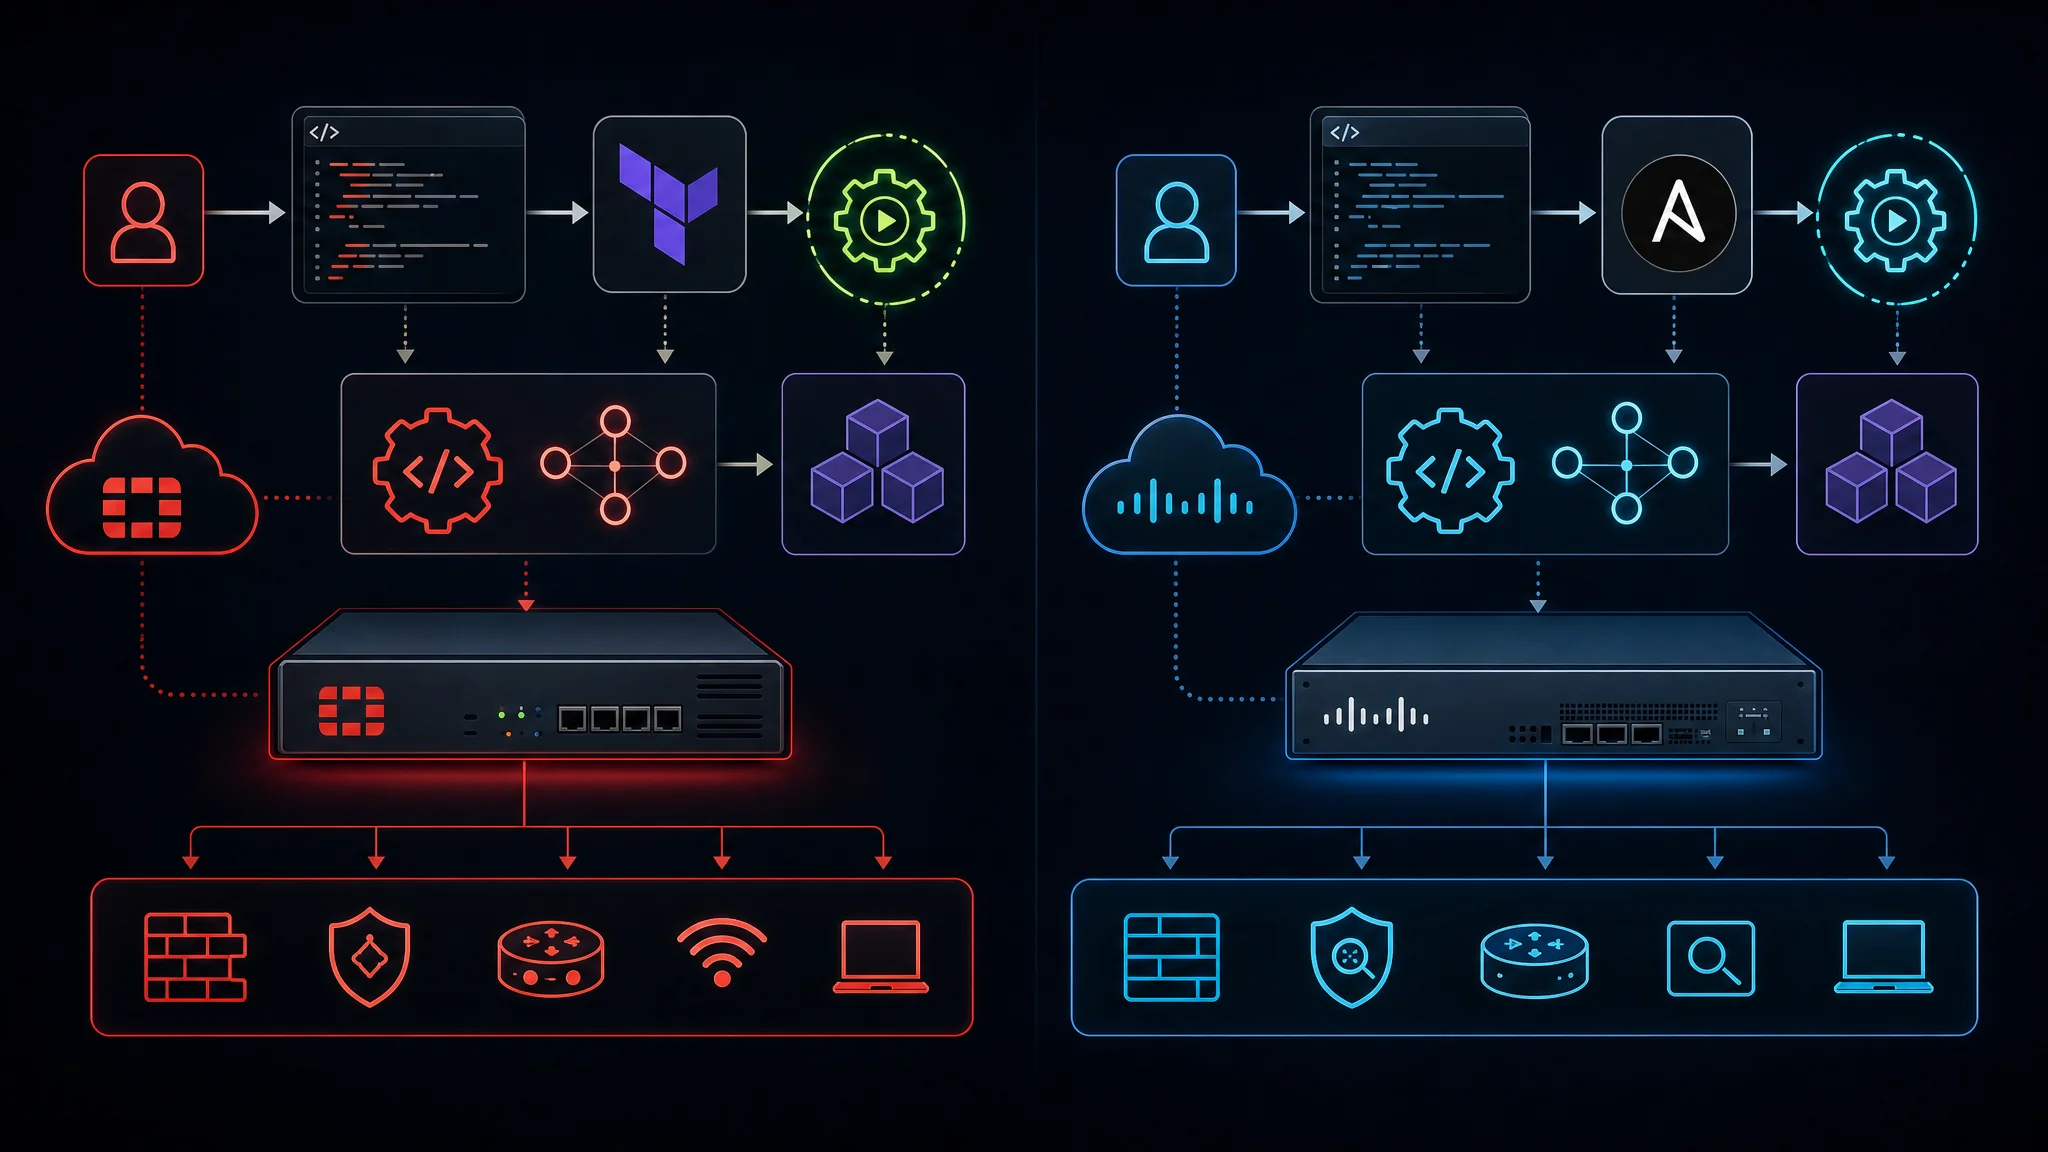
Les deux plateformes prennent en charge l’automatisation moderne, mais avec des niveaux de maturité différents :
Automatisation FortiGate :
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Maturité de l’automatisation FortiGate :
- Couverture REST API : Plus de 95 % de la configuration accessible via API
- Modules Ansible : Collection officielle FortiOS Ansible (plus de 200 modules)
- Provider Terraform : Provider Fortinet mature pour l’infrastructure en tant que code
- Connecteurs Fabric : Intégrations préconstruites avec AWS, Azure, GCP, ServiceNow, Splunk
- SDK Python : Bibliothèques Python officielles (fortigate-api)
Automatisation Cisco Firepower :
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Maturité de l’automatisation Cisco Firepower :
- FMC REST API : API complète pour toutes les fonctions de gestion
- Modules Ansible : Modules Ansible officiels Cisco FTD/FMC (plus de 60 modules)
- Provider Terraform : Provider maintenu par la communauté (maturité modérée)
- Intégration SecureX : Flux de travail automatisés de réponse aux menaces
- SDK Python : Bibliothèques communautaires (python-fireREST, fmcapi)
Verdict sur l’automatisation :
- FortiGate offre un support plus mature de l’infrastructure en tant que code (notamment Terraform)
- Cisco propose une meilleure intégration d’orchestration de la sécurité (plateformes SOAR)
Commutation et infrastructure réseau
Bien que cet article se concentre sur la sécurité, l’intégration de la commutation réseau est cruciale pour les écosystèmes des deux fournisseurs.
Intégration FortiSwitch
Architecture FortiSwitch :
- Géré par FortiGate : Les appareils FortiSwitch sont découverts et configurés automatiquement via FortiGate
- Pas de contrôleur séparé : FortiGate agit comme contrôleur centralisé de commutation
- Intégration Security Fabric : La télémétrie des switches alimente le Security Fabric pour la détection des menaces
- Licences simples : Pas de licence par switch (gestion incluse avec FortiGate)
Modèles de déploiement FortiSwitch :
- Mode autonome : Switch traditionnel avec gestion locale
- Mode FortiLink : Géré par FortiGate (recommandé pour Security Fabric)
Avantages FortiSwitch :
- Provisionnement sans intervention : Branchez le switch à FortiGate, configuration automatique
- Politiques de sécurité unifiées : VLAN et politiques de sécurité configurées sur FortiGate
- Coût réduit : Modèles FortiSwitch 30-40 % moins chers que les Cisco Catalyst comparables
- Opérations simplifiées : Une interface de gestion pour le pare-feu et la commutation
Inconvénients FortiSwitch :
- Fonctionnalités avancées limitées : Manque certaines fonctionnalités de commutation d’entreprise (VSS, StackWise Virtual)
- Dépendance à FortiGate : Gestion du switch limitée si FortiGate indisponible
- Écosystème plus restreint : Moins d’intégrations tierces comparé à Cisco switching
Commutation Cisco Catalyst
Architecture Cisco Catalyst :
- Standard industriel : Choix par défaut pour les réseaux d’entreprise en campus
- Jeu de fonctionnalités riche : Fonctionnalités complètes de couche 2/3, QoS, multicast
- Option DNA Center : Gestion réseau moderne basée sur l’intention (coût supplémentaire)
- Intégration TrustSec : Application matérielle des Security Group Tags
Modèles de déploiement Cisco Catalyst :
- Autonome : Gestion individuelle du switch
- Empilage : Jusqu’à 9 switches en pile résiliente (StackWise-480)
- VSS/StackWise Virtual : Deux châssis agissant comme un switch logique unique
- SD-Access Fabric : DNA Center gère un réseau campus entièrement automatisé
Avantages Cisco Catalyst :
- Fiabilité éprouvée : Disponibilité et stabilité leaders du secteur
- Routage avancé : Support complet BGP, OSPF, EIGRP sur switches couche 3
- Échelle massive : Modèles supportant 384-768 ports dans un switch logique unique
- Écosystème mature : Décennies de savoir-faire opérationnel et d’outillage
Inconvénients Cisco Catalyst :
- Coût plus élevé : Tarification premium (2-3 fois FortiSwitch pour un nombre de ports similaire)
- Licences complexes : Licences DNA, fonctionnalités réseau et sécurité séparées
- Gestion séparée : Interface différente de la gestion de la sécurité (sauf avec DNA Center)
Comparaison de l’intégration de la commutation :
| Facteur | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Complexité de gestion | Interface unique (FortiGate) | Interfaces séparées (ou DNA Center) |
| Temps de configuration initiale | 15 minutes (découverte automatique) | 2-4 heures (configuration manuelle) |
| Cohérence des politiques de sécurité | Appliquée par FortiGate | Nécessite ISE pour politiques dynamiques |
| Coût total (switch 48 ports) | 2 000 $ - 3 500 $ | 5 000 $ - 12 000 $ |
| Cas d’utilisation idéal | PME, succursales | Grands campus d’entreprise |
Comparaison des prix et licences
Modèle de tarification FortiGate (2026)
Coûts des appliances matérielles :
| Modèle | PDSF | Prix typique | Performance (NGFW) |
|---|---|---|---|
| FortiGate 60F | 1 200 $ | 800 $ - 1 000 $ | 500 Mbps |
| FortiGate 100F | 3 500 $ | 2 500 $ - 3 000 $ | 1,2 Gbps |
| FortiGate 200F | 7 000 $ | 5 000 $ - 6 000 $ | 2,5 Gbps |
| FortiGate 400F | 13 000 $ | 9 000 $ - 11 000 $ | 4 Gbps |
| FortiGate 600F | 25 000 $ | 18 000 $ - 22 000 $ | 6 Gbps |
| FortiGate 1800F | 110 000 $ | 75 000 $ - 90 000 $ | 35 Gbps |
Forfaits d’abonnement FortiGuard Security (annuels) :
- Forfait UTM : AV, filtrage Web, IPS, contrôle des applications (~25 % du coût matériel/an)
- Forfait Entreprise : UTM + Protection avancée contre les malwares + Évaluation de sécurité (~35 % du coût matériel/an)
- Forfait UTP : Entreprise + FortiSandbox Cloud (~40 % du coût matériel/an)
- Forfait ATP : Entreprise + FortiSandbox + FortiClient EMS (~50 % du coût matériel/an)
Exemple de coût total FortiGate (3 ans) :
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Avantages des licences FortiGate :
- Abonnements groupés : Un seul SKU inclut plusieurs services de sécurité
- Coûts prévisibles : Pourcentage constant du coût matériel
- Pas de licence par endpoint : FortiClient inclus dans le forfait ATP
- Évaluation généreuse : Essai complet de 15 jours sur tous les nouveaux appareils
Modèle de tarification Cisco Firepower (2026)
Coûts des appliances matérielles :
| Modèle | PDSF | Prix typique | Performance (NGFW) |
|---|---|---|---|
| FPR1140 | 7 500 $ | 4 500 $ - 6 000 $ | 1,5 Gbps |
| FPR2140 | 15 000 $ | 9 000 $ - 12 000 $ | 3 Gbps |
| FPR4145 | 45 000 $ | 28 000 $ - 35 000 $ | 7 Gbps |
| FPR9300-SM-36 | 200 000 $ | 125 000 $ - 160 000 $ | 25 Gbps |
Licences d’abonnement Cisco Firepower (par appliance, annuel) :
- Licence Threat : IPS, filtrage URL, renseignement sur la sécurité (~1 500 $ - 8 000 $/an selon modèle)
- Licence Malware : AMP pour réseaux, analyse de fichiers (~1 000 $ - 6 000 $/an)
- Licence filtrage URL : Filtrage Web par catégorie (~500 $ - 3 000 $/an)
- Cisco Plus Secure (forfait) : Toutes les fonctionnalités de sécurité + intégration DNA (~40-50 % du coût matériel/an)
Exemple de coût total Cisco Firepower (3 ans) :
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Inconvénients des licences Cisco Firepower :
- Complexité à la carte : Nécessite de suivre plusieurs types de licences distincts
- Coûts FMC supplémentaires : La plateforme de gestion nécessite un achat/abonnement séparé
- Licence intelligente : Nécessite une connexion internet ou un satellite Smart Software Manager
- Coûts de support plus élevés : SmartNet représente généralement 12-15 % du coût matériel par an
Comparaison du coût total de possession (TCO)
Scénario TCO réel : entreprise de taille moyenne (500 employés)
Exigences :
- Débit pare-feu de 5 Gbps (avec toutes les fonctionnalités de sécurité)
- Gestion centralisée pour 3 sites
- Cycle de déploiement de 5 ans
- Haute disponibilité (cluster actif-passif)
TCO solution Fortinet :
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO solution Cisco :
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Analyse TCO :
- La solution Cisco coûte 103 % de plus que Fortinet sur 5 ans (différence de 158 500 $)
- La prime Cisco provient principalement des coûts matériels (50 % plus élevés) et du support (100 % plus élevé)
- Les deux solutions répondent aux exigences techniques (6 Gbps FortiGate contre 7 Gbps Firepower)
Quand le coût plus élevé de Cisco est justifié :
- Réseau campus Cisco existant avec ISE et TrustSec
- Besoin de protocoles de routage avancés (table BGP complète, intégration MPLS)
- Mandat d’entreprise pour le niveau de support TAC Cisco
- Déploiement multi-locataire complexe ou fournisseur de services
Recommandations par cas d’usage
Petite entreprise (10-100 employés)
Scénario : Bureau unique, exigences de sécurité basiques, personnel informatique limité, budget restreint
Solution recommandée : Fortinet
Justification :
- Coût initial plus faible : FortiGate 60F ou 100F offre des performances adéquates à 1 000-3 000 $
- Gestion simplifiée : Security Fabric à vue unique réduit la complexité
- Tout-en-un : Pare-feu, VPN, SD-WAN et contrôleur sans fil dans un seul appareil
- Licences prévisibles : Abonnements groupés plus faciles à budgéter
Configuration exemple :
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Entreprise de taille moyenne (100-1 000 employés)
Scénario : Plusieurs bureaux, exigences de conformité (PCI-DSS, HIPAA), équipe informatique interne, besoin de fonctionnalités avancées
Solution recommandée : dépend de l’infrastructure réseau
Choisir Fortinet si :
- Pas de réseau campus Cisco existant
- Les succursales ont besoin d’un SD-WAN intégré
- Contraintes budgétaires (économies de 30-40 % par rapport à Cisco)
- Équipe informatique à l’aise avec la gestion unifiée de la sécurité
Choisir Cisco si :
- Réseau campus Cisco existant avec commutateurs Catalyst
- ISE déjà déployé pour le contrôle d’accès réseau
- Exigences avancées de segmentation (TrustSec/SGT)
- Mandat de conformité pour les SLA de support fournisseur
Configuration exemple (Fortinet) :
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Configuration exemple (Cisco) :
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Différence de coût : La solution Cisco coûte 216 % de plus (269 500 $ la première année, 103 000 $ annuellement)
Grande entreprise (1 000-10 000 employés)
Scénario : Opérations globales, infrastructure de centre de données, conformité complexe, équipe de sécurité dédiée
Solution recommandée : Cisco (avec réserves)
Justification pour Cisco :
- Fiable à grande échelle : Support TAC Cisco critique pour opérations 24×7
- Intégration avancée : SecureX, ISE, ACI, SD-WAN fonctionnent harmonieusement
- Fonctionnalités centre de données : Intégration avec Nexus, ACI, Tetration pour la sécurité des charges de travail
- Support conseil : Services avancés Cisco pour architecture et optimisation
- Exigences d’audit : De nombreux cadres de conformité attendent une infrastructure Cisco
Cependant, envisager une approche hybride :
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Fournisseur de services / MSP
Scénario : Environnement multi-locataire, exigences d’automatisation, intégration API critique
Solution recommandée : Fortinet pour la plupart des MSP, Cisco pour cas spécialisés
Fortinet pour MSP :
- Domaines administratifs (ADOMs) : FortiManager supporte la multi-location réelle
- Licences flexibles : Licence par appareil avec paiement à la croissance
- Maturité API : Excellent support Terraform/Ansible pour l’automatisation
- Marges bénéficiaires : Coût inférieur permettant de meilleures marges sur les services gérés
Cisco pour fournisseurs de services :
- Viptela SD-WAN : Conçu pour l’échelle fournisseur de services et la multi-location
- FMC multi-instance : FMC séparé par client ou partagé avec location
- Reconnaissance de marque : Les clients entreprises demandent souvent Cisco nommément
- Services professionnels : Programmes partenaires Cisco offrant enregistrement des affaires et marges
Considérations de migration
Migration de Cisco vers Fortinet
Motivations courantes de migration :
- Réduction des coûts : Économies de 40-60 % du TCO sur 5 ans
- Gestion simplifiée : Security Fabric réduit la charge opérationnelle
- Intégration SD-WAN : Besoin d’un SD-WAN intégré sans appareils séparés
Défis de migration :
Traduction de configuration :
- Pas d’outil automatisé de conversion Cisco → FortiOS
- La logique des politiques doit être recréée manuellement
- Les configurations VPN nécessitent une reconfiguration (notamment site-à-site IPsec)
Formation du personnel :
- Syntaxe CLI FortiOS très différente de Cisco IOS
- Concepts Security Fabric nécessitent un changement majeur
- Prévoir 2-3 semaines pour la formation de l’équipe d’administration
Points d’intégration :
- Outils tiers intégrés aux API Cisco nécessitent des mises à jour
- Systèmes de surveillance (Splunk, ELK) ont besoin de nouveaux analyseurs de logs
- Outils de gestion réseau doivent être reconfigurés
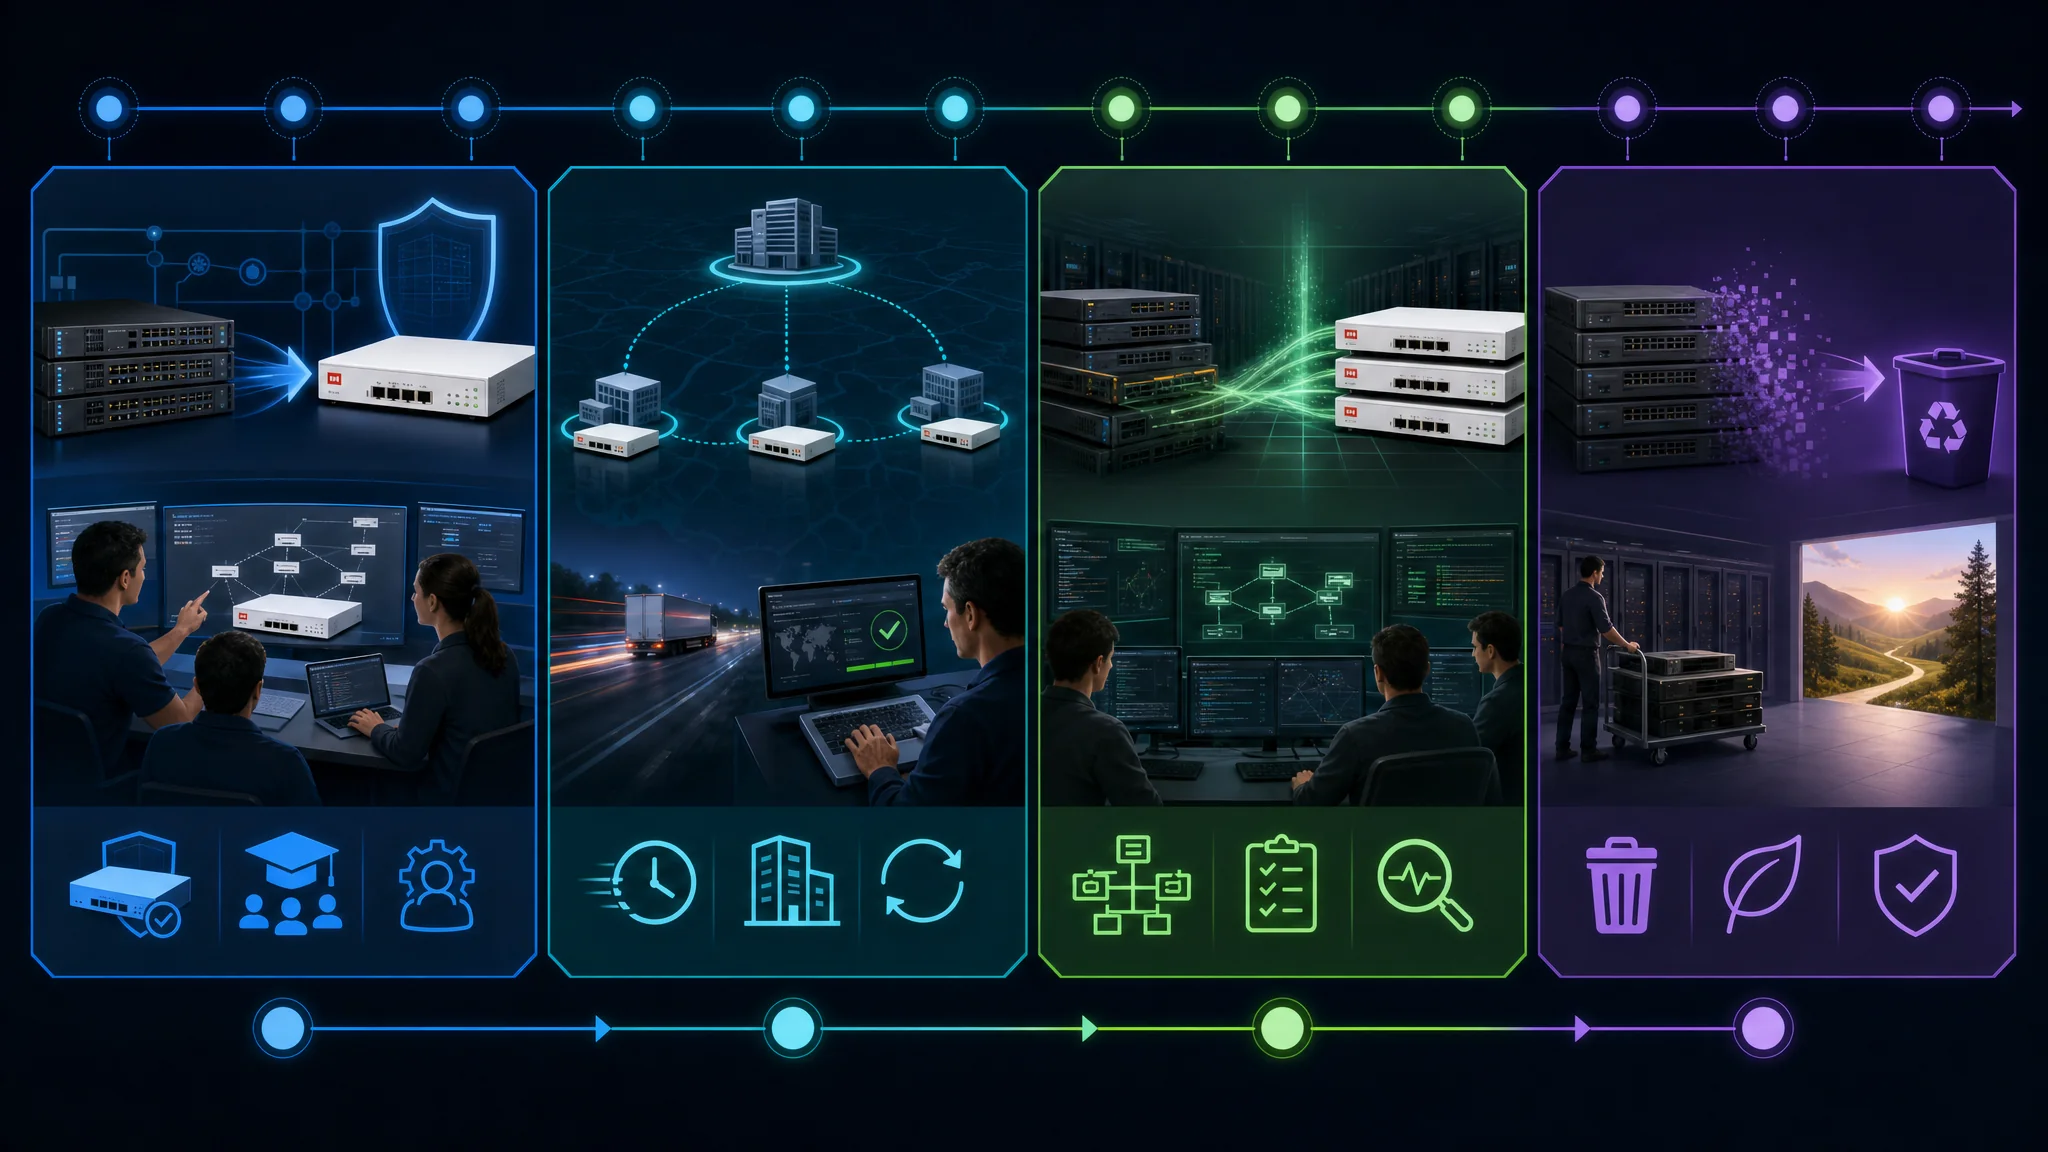
Bonnes pratiques de migration :
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Migration de Fortinet vers Cisco
Motivations courantes de migration :
- Standardisation d’entreprise : Mandat corporate pour infrastructure Cisco
- Fonctionnalités avancées : Besoin d’intégration ISE ou segmentation TrustSec
- Acquisition : Société acquise par une entreprise standardisée Cisco
Défis de migration :
Complexité accrue :
- FMC ajoute une couche de gestion supplémentaire vs simplicité FortiManager
- Licences Cisco plus complexes (plusieurs SKU vs FortiGuard groupé)
- Formation du personnel nécessaire pour interface FMC et CLI Cisco
Impact sur les coûts :
- Coûts matériels 50-100 % plus élevés pour performances comparables
- Licences et support environ deux fois plus chers
- Services professionnels souvent nécessaires pour déploiements entreprise
Parité fonctionnelle :
- Les fonctionnalités Security Fabric Fortinet n’ont pas d’équivalents directs Cisco
- Peut nécessiter des produits Cisco supplémentaires (ISE, Tetration) pour égaler les fonctionnalités
Bonnes pratiques de migration :
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Mises à jour produits et feuille de route 2026
Mises à jour Fortinet (2026)
FortiOS 7.6 (Sortie T1 2026) :
- Accélération matérielle HTTP/3 et QUIC : Support natif des protocoles web modernes
- Détection des menaces IA/ML améliorée : Le moteur FortiGuard AI identifie les menaces zero-day
- SD-WAN amélioré : Modèles SLA pour simplifier les déploiements multi-sites
- Intégration Kubernetes : Sécurité native pour les applications conteneurisées
- Intégration 5G : Bascule WAN FortiExtender 5G avec modems 5G intégrés
Security Fabric 3.0 (Sortie T2 2026) :
- Détection et réponse étendues (XDR) : Menaces unifiées sur réseau, endpoint, cloud
- Réponse automatisée aux incidents : Playbooks FortiSOAR exécutés automatiquement sur les menaces
- Télémétrie améliorée : Scoring de risque en temps réel pour tous les appareils et utilisateurs
- Sécurité cloud-native : Politiques unifiées pour charges de travail sur site et cloud
Matériel FortiGate à venir (2026-2027) :
- Série FortiGate 7000 : Nouvelle plateforme phare (débit > 400 Gbps)
- Série FortiGate Rugged : Appareils industriels et IoT
- Série FortiGate 5G : Connectivité 5G intégrée pour déploiements mobiles
Mises à jour Cisco (2026)
Cisco Secure Firewall 7.4 (Sortie T1 2026) :
- Améliorations de performance Snort 3 : Réduction de 40 % de l’utilisation CPU par rapport à Snort 2
- Intégration cloud améliorée : Support natif AWS Gateway Load Balancer
- Visibilité TLS 1.3 améliorée : Meilleure analyse du trafic chiffré
- Recommandations de politique adaptatives : Optimisations suggérées par IA
- Gestion multi-cloud : Politiques unifiées pour déploiements AWS, Azure, GCP
Mises à jour plateforme SecureX (T3 2026) :
- Intégrations tierces étendues : Plus de 400 intégrations fournisseurs de sécurité (contre 300)
- Automatisation renforcée : Workflows d’orchestration de sécurité low-code
- Chasse aux menaces : Outils intégrés avec intelligence Talos
- Tableaux de bord conformité : Tableaux préconstruits pour PCI-DSS, HIPAA, NIST
Matériel Cisco Firewall à venir (2026-2027) :
- Série Firepower 10000 : Nouvelle génération phare (débit > 500 Gbps)
- Services embarqués Firepower : Modules de sécurité pour routeurs ISR nouvelle génération
- Améliorations Firepower Virtual : Meilleure performance sur Azure et AWS
Analyse concurrentielle : Qui gagne ?
Tendances de parts de marché (2024-2026) :
- Fortinet : Part de marché en croissance (24 % → 28 %), surtout sur le mid-market
- Cisco : Légère baisse (21 % → 19 % sur le marché firewall), mais croissance en SD-WAN
- Facteurs : Tarification agressive de Fortinet et intégration SD-WAN favorisent les déploiements
Leadership technologique :
- Performance : Fortinet conserve l’avantage débit/prix avec processeurs SPU
- Renseignement sur les menaces : Cisco Talos reste la référence du secteur
- Innovation : Fortinet publie des fonctionnalités majeures plus rapidement (cycles 6 mois vs 12 mois)
- Intégration cloud : Cisco en avance sur les intégrations API cloud natives
Satisfaction client (Gartner Peer Insights, 2026) :
- Fortinet : 4,5/5,0 étoiles (accent sur la valeur et la performance)
- Cisco : 4,2/5,0 étoiles (accent sur le support et l’écosystème)
Cadre décisionnel : Choisir votre solution
Arbre de décision
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
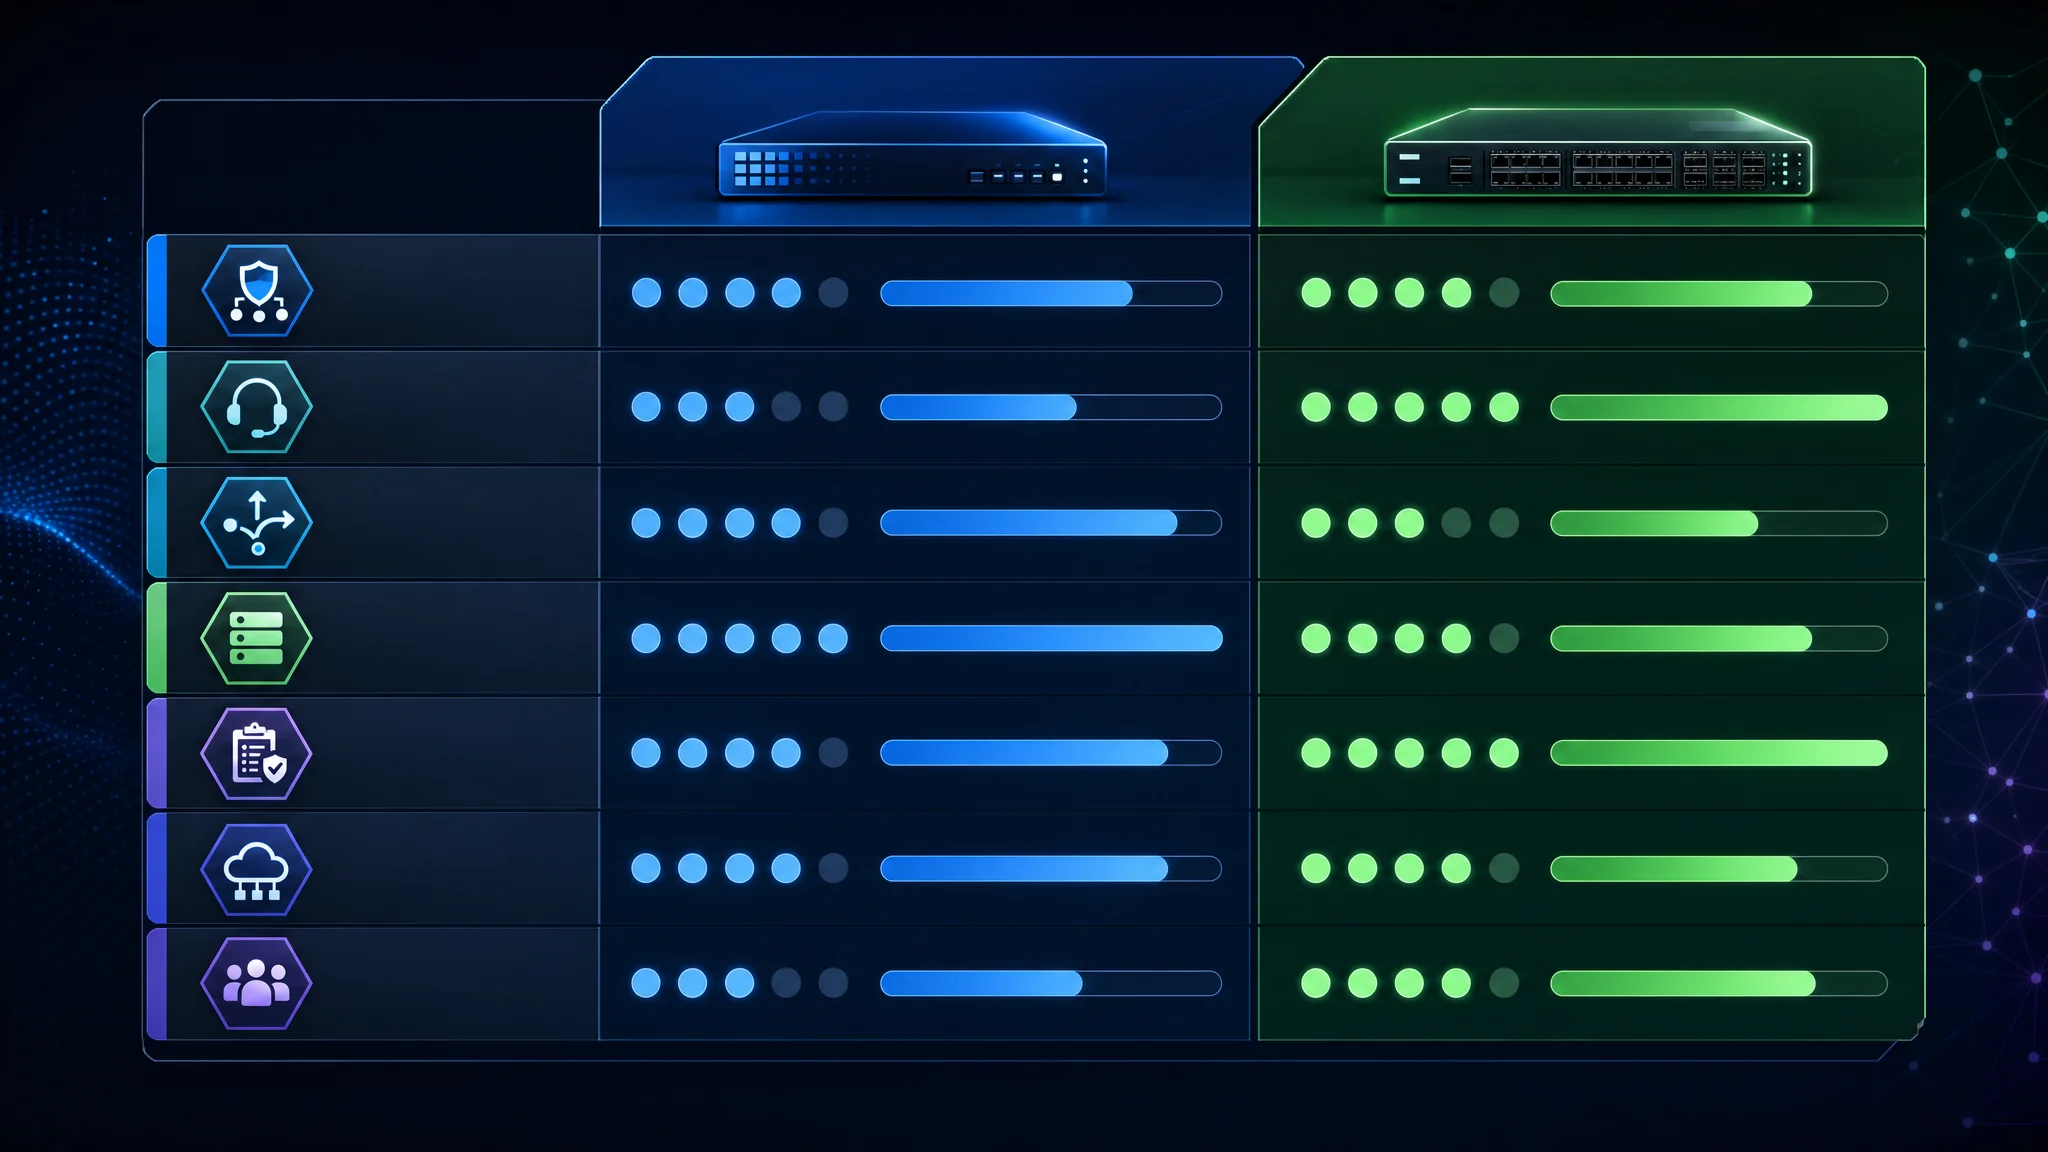
Grille d’évaluation des critères de sélection
Évaluez chaque facteur de 1 à 5 (1 = peu important, 5 = critique), puis multipliez par le score du fournisseur :
| Critère | Poids (1-5) | Score Fortinet | Score Cisco | Votre priorité |
|---|---|---|---|---|
| Coût initial | _____ | 5 | 3 | _____ |
| Coût total de possession (5 ans) | _____ | 5 | 3 | _____ |
| Performance/prix | _____ | 5 | 3 | _____ |
| Performance brute | _____ | 4 | 4 | _____ |
| Simplicité de gestion | _____ | 5 | 3 | _____ |
| Écosystème fournisseur | _____ | 3 | 5 | _____ |
| Intégration tierce | _____ | 3 | 5 | _____ |
| Routage avancé | _____ | 3 | 5 | _____ |
| Qualité du support | _____ | 4 | 5 | _____ |
| Intégration SD-WAN | _____ | 5 | 4 | _____ |
| Renseignement sur les menaces | _____ | 4 | 5 | _____ |
| Maturité de l’automatisation | _____ | 4 | 4 | _____ |
| Intégration cloud | _____ | 4 | 5 | _____ |
Instructions de notation :
- Remplissez votre poids de priorité pour chaque critère (1-5)
- Multipliez poids × score fournisseur pour chaque ligne
- Faites la somme des totaux pour Fortinet et Cisco
- Le score total le plus élevé indique la meilleure adéquation à vos besoins
Recommandations finales selon scénario
Choisissez Fortinet lorsque :
- ✅ Contraintes budgétaires importantes (économies de 40 à 60 %)
- ✅ Besoin d’un SD-WAN intégré sans appliances séparées
- ✅ Priorité à une gestion simplifiée (petite équipe IT)
- ✅ Déploiement principalement en succursales
- ✅ Pas d’investissement existant dans un réseau campus Cisco
- ✅ Performance par dollar est un critère clé
- ✅ Infrastructure as code critique (meilleur support Terraform)
Choisissez Cisco lorsque :
- ✅ Réseau campus Cisco existant avec ISE déployé
- ✅ Besoin de segmentation avancée (exigences TrustSec/SGT)
- ✅ L’entreprise exige un support premium (Cisco TAC)
- ✅ Exigences complexes de routage (tables BGP complètes, MPLS)
- ✅ Déploiements data center à grande échelle (intégration ACI)
- ✅ Conformité nécessitant des certifications fournisseurs spécifiques
- ✅ Déploiements cloud-native (meilleure intégration API AWS/Azure)
- ✅ Architecture multi-tenant pour fournisseurs de services
Envisagez une approche hybride lorsque :
- ✅ Grande entreprise avec data centers et succursales
- ✅ Besoin de qualité Cisco au siège, économies sur les succursales
- ✅ Migration progressive d’un fournisseur à un autre
- ✅ Exigences de sécurité différentes selon les sites
Conclusion
Fortinet et Cisco offrent tous deux des solutions de sécurité réseau de classe mondiale, mais ils excellent dans des scénarios différents :
Fortinet FortiGate offre une valeur exceptionnelle, une performance par dollar et une gestion simplifiée grâce à l’architecture Security Fabric. L’approche intégrée est idéale pour les organisations souhaitant une gestion unifiée de la sécurité sans complexité. FortiGate est le choix évident pour les PME, déploiements en succursales et entreprises soucieuses de leur budget qui ont besoin de fonctionnalités modernes sans prix premium.
Cisco Secure Firewall (Firepower) fournit une fiabilité de niveau entreprise, une intégration complète de l’écosystème et des fonctionnalités avancées requises par les grandes entreprises. Le prix premium se justifie lorsque vous avez besoin de l’intégration ISE, de la micro-segmentation TrustSec, d’un support de classe mondiale ou de capacités de routage complexes. Cisco reste la référence pour les grandes entreprises, data centers et organisations avec investissements Cisco existants.
La prime TCO de 60-80 % pour les solutions Cisco est importante et souvent difficile à justifier sauf si vous avez spécifiquement besoin des capacités avancées ou de l’intégration dans l’écosystème Cisco. Cependant, pour les organisations où ces fonctionnalités comptent, l’investissement Cisco rapporte des dividendes grâce à l’efficacité opérationnelle et aux capacités avancées de sécurité.
Nos recommandations pour 2026 :
- Petites entreprises (10-100 utilisateurs) : Fortinet FortiGate 60F-100F (valeur imbattable)
- Moyennes entreprises (100-1 000 utilisateurs) : Fortinet (sauf si l’infrastructure Cisco existante impose Cisco)
- Grandes entreprises (1 000-10 000 utilisateurs) : Cisco pour le siège/centre de données, envisager Fortinet pour les succursales
- Très grandes entreprises (plus de 10 000 utilisateurs) : Cisco (preuve à grande échelle, écosystème complet)
- Fournisseurs de services/MSP : Fortinet (meilleure multi-location et marges)
points principaux : Ne choisissez pas uniquement en fonction de la marque. Cartographiez vos exigences techniques, contraintes budgétaires et infrastructure existante selon le cadre décisionnel ci-dessus. De nombreuses organisations déploient avec succès des architectures hybrides, utilisant Cisco là où ses forces sont cruciales et Fortinet là où l’efficacité des coûts prime.
Références
- Site officiel Fortinet
- Site officiel Cisco Security
- Gartner Magic Quadrant pour les pare-feux réseau 2026
- Notes de version FortiOS 7.6
- Documentation Cisco Secure Firewall 7.4
- Rapport comparatif NSS Labs NGFW 2026
- Guide d’architecture Fortinet Security Fabric
- Présentation de la plateforme Cisco SecureX
- Analyse TCO Fortinet vs Cisco - Forrester Research 2026
- IDC MarketScape : Appareils de sécurité réseau mondiaux 2026
Related Posts
This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense: Comparaison complète de sécurité réseau 2026
Comparaison complète 2026 de pfSense, Firewalla et OPNsense pour la sécurité réseau domestique et d'entreprise. Trouvez la meilleure option pour vos besoins.
- Ubiquiti Unifi vs TP-Link Omada : Quel est le système réseau qui vous convient le mieux ?
Comparez les systèmes de réseau Ubiquiti Unifi et TP-Link Omada pour choisir celui qui correspond à vos besoins.
- Meilleurs systèmes WiFi mesh 2026 : Guide d'achat complet - WiFi 6E, WiFi 7, tests de performances et meilleures recommandations
Guide complet 2026 des meilleurs systèmes WiFi mesh pour les consommateurs. Comparaison détaillée des routeurs mesh WiFi 6E et WiFi 7 incluant Google Nest Wifi Pro 6E, Eero Max 7, Netgear Orbi, TP-Link Deco et plus. Tests de performances, analyse de couverture, guides de configuration et recommandations d'achat.