Protégez-vous contre les attaques d’ingénierie sociale

Table of Contents
Comment vous protéger contre l’ingénierie sociale ?
L’ingénierie sociale est une technique trompeuse employée par les cybercriminels pour manipuler des personnes afin qu’elles divulguent des informations sensibles ou réalisent des actions qui compromettent leur sécurité. Elle exploite la psychologie et les émotions humaines pour accéder sans autorisation à des données personnelles, à des ressources financières ou à des systèmes informatiques. Ces attaques évoluent et se complexifient. Il est donc essentiel d’en connaître les risques et de prendre des mesures préventives. Cet article présente des stratégies et des pratiques utiles pour s’en protéger.
Ces stratégies et votre vigilance réduisent fortement le risque d’être victime d’une attaque. La sensibilisation et la prudence sont essentielles pour protéger vos informations sensibles.
Pour en savoir plus, consultez les conseils du National Cyber Security Centre sur l’ingénierie sociale et les informations du FBI sur les escroqueries et fraudes courantes .
Se protéger contre les attaques courantes
À l’ère numérique, les attaques d’ingénierie sociale sont devenues plus sophistiquées et plus fréquentes. Les attaquants exploitent la psychologie humaine pour pousser leurs victimes à divulguer des informations sensibles. Le courriel et les SMS sont deux canaux courants. Le phishing reste l’une des formes les plus importantes de cette menace.
Les attaques de phishing cherchent à accéder sans autorisation à des données personnelles, à des ressources financières ou à des systèmes informatiques en trompant leurs victimes. Elles reposent souvent sur de faux courriels ou SMS qui semblent légitimes et incitent à agir immédiatement, par exemple en ouvrant un lien malveillant ou en communiquant des données sensibles.
Vérifiez l’authenticité de tout courriel ou SMS qui demande des informations sensibles ou impose une urgence. Voici quelques étapes utiles :
Vérifiez la source : confirmez l’identité de l’expéditeur avant de répondre. Repérez les comportements suspects et les demandes inhabituelles.
Examinez les liens et pièces jointes : vérifiez-les avant toute interaction. Survolez un lien pour voir son URL réelle et confirmer qu’il mène à un site légitime.
Questionnez l’urgence : méfiez-vous des messages qui exigent une réponse ou une action immédiate. Prenez le temps d’évaluer la situation et de vérifier la demande.
La vigilance et ces mesures préventives réduisent le risque de phishing et d’autres attaques courantes. La protection exige une combinaison de sensibilisation, de prudence et de réaction proactive.
Comprendre l’ingénierie sociale
Avant d’appliquer des mesures de protection, apprenez à reconnaître les différentes formes d’ingénierie sociale :
Hameçonnage (phishing) : les cybercriminels se font passer pour des organisations ou des personnes de confiance afin d’obtenir des informations sensibles, comme des identifiants de connexion ou des données de carte bancaire.
Prétexte : l’attaquant invente une situation pour pousser sa victime à divulguer des informations confidentielles ou à effectuer certaines actions.
Appât : une offre attrayante, telle qu’un téléchargement gratuit ou une réduction, sert à inciter la victime à révéler des informations ou à installer un logiciel malveillant.
Quid pro quo : l’attaquant propose un avantage ou un service en échange d’informations personnelles ou d’un accès au système, parfois en se faisant passer pour un technicien.
Filature : un intrus accède sans autorisation à une zone restreinte en suivant une personne autorisée ou en se faisant passer pour un employé.
Comprendre ces techniques aide à les repérer et à s’en défendre. En vous familiarisant avec ces tactiques, vous serez plus prudent et éviterez plus facilement d’en être victime.
Pour en savoir plus, consultez des ressources comme l’article de SimeonOnSecurity Comment repérer le phishing .
La connaissance et la sensibilisation sont essentielles. Restez informé et vigilant, et méfiez-vous des demandes ou des personnes inconnues ou suspectes.
Restez informé et formez-vous
Pour vous protéger, commencez par suivre les techniques et tendances récentes. Comprendre les méthodes des cybercriminels permet de repérer les menaces potentielles et d’agir correctement. Voici comment approfondir vos connaissances :
Suivez l’actualité de la sécurité : lisez régulièrement des sources, blogs et articles fiables sur la cybersécurité. Des sites comme simeononsecurity.com présentent les menaces actuelles et les moyens d’y répondre.
Abonnez-vous aux alertes sur les menaces : inscrivez-vous aux alertes d’organisations et d’agences réputées. Elles vous informeront des nouvelles tactiques d’ingénierie sociale et des menaces émergentes.
Participez à une formation de sensibilisation : assistez à des séminaires, webinaires ou ateliers consacrés à la cybersécurité et à la défense contre l’ingénierie sociale. Ces séances donnent des conseils pratiques et des exemples réels pour vous aider à repérer les attaques et à y répondre.
En restant informé, vous pouvez agir en amont. La lecture régulière de sources fiables comme simeononsecurity.com vous tient au courant des menaces, vulnérabilités et défenses récentes. Les alertes d’organisations reconnues vous transmettent rapidement les nouvelles tactiques. Les formations vous apportent les connaissances et compétences nécessaires pour repérer et limiter les attaques.
La connaissance est une force face à l’ingénierie sociale. Apprendre les techniques et suivre l’actualité de la cybersécurité réduit le risque d’être trompé.
Pour approfondir, consultez Le rôle de la chasse aux menaces dans la cybersécurité proactive et découvrez d’autres créateurs et sources dans les recommandations de simeononsecurity.com .
Renforcez vos mots de passe et l’authentification
Utiliser des mots de passe robustes et de bonnes pratiques d’authentification constitue une mesure fondamentale. Les mots de passe faibles se devinent ou se cassent facilement et ouvrent l’accès à vos comptes. Suivez ces conseils :
Utilisez des mots de passe longs et uniques : combinez majuscules, minuscules, chiffres et caractères spéciaux. Évitez les expressions courantes et les informations personnelles faciles à deviner.
Activez l’authentification multifacteur (MFA) : utilisez-la dès que possible. Elle ajoute un facteur, tel qu’une empreinte digitale ou un code unique envoyé sur votre téléphone.
Ne réutilisez pas vos mots de passe : une compromission ne doit pas permettre d’accéder à plusieurs comptes.
Renouvelez régulièrement vos mots de passe : changez-les périodiquement, surtout pour les comptes de messagerie, bancaires et sociaux. Envisagez un gestionnaire de mots de passe pour les stocker et les gérer de façon sûre.
Ces pratiques réduisent le risque d’ingénierie sociale. Des mots de passe complexes et uniques sont plus difficiles à deviner ou à casser. La MFA ajoute une barrière que l’attaquant doit franchir. Éviter la réutilisation empêche la compromission d’un compte d’en affecter d’autres. Le renouvellement régulier réduit le risque lié à des identifiants volés ou compromis.
Pour des conseils détaillés sur les mots de passe robustes , consultez Comment créer des mots de passe robustes . Pour comprendre les facteurs de MFA, lisez Quels sont les différents types de facteurs MFA ? . Des mots de passe robustes et une authentification sûre protègent votre identité numérique.
Méfiez-vous des courriels et appels suspects
Les courriels et appels téléphoniques servent souvent aux attaques d’ingénierie sociale. Soyez prudent lorsque vous les utilisez. Ces conseils vous aideront à reconnaître les attaques :
Vérifiez l’expéditeur : avant d’ouvrir une pièce jointe ou un lien, vérifiez l’authenticité de l’expéditeur. Examinez l’adresse pour repérer une usurpation ou une tentative de phishing.
Méfiez-vous des liens et pièces jointes : ne téléchargez pas de pièces jointes et n’ouvrez pas de liens suspects, surtout s’ils viennent d’une source inconnue ou non fiable. Survolez le lien pour voir son URL réelle avant de cliquer.
Mettez en doute l’urgence et les demandes d’informations : méfiez-vous des courriels ou appels qui exigent une action rapide ou des données personnelles. Les organisations légitimes demandent rarement des informations sensibles par courriel ou téléphone.
Ne communiquez pas vos données personnelles : ne transmettez jamais par courriel ou téléphone des mots de passe, numéros de sécurité sociale ou coordonnées bancaires sans avoir vérifié la légitimité de la demande.
Les attaques reposent souvent sur des courriels et appels trompeurs pour obtenir des informations ou provoquer une action malveillante. Vérifier l’expéditeur permet d’éviter les fausses adresses. La prudence avec les liens et pièces jointes aide à éviter les logiciels malveillants et les sites frauduleux. Les demandes urgentes et personnelles peuvent signaler une escroquerie. Les organismes légitimes privilégient les moyens de communication sûrs et demandent rarement des informations sensibles par courriel ou téléphone. Vérifiez toujours la demande par un canal fiable.
Pour en savoir plus, consultez Comment repérer le phishing . Ces pratiques vous protègent contre les attaques visant les courriels et les appels.
Mettez régulièrement vos appareils à jour
Maintenir à jour vos ordinateurs, téléphones et tablettes est essentiel. Les attaquants peuvent exploiter les logiciels négligés et les systèmes obsolètes. Suivez ces recommandations :
Installez les mises à jour de sécurité : activez les mises à jour automatiques pour recevoir les correctifs récents. Mettez régulièrement à jour le système, les navigateurs et les applications.
Utilisez un antivirus et un antimaliciel fiables : installez des outils réputés capables de détecter et supprimer les logiciels malveillants utilisés dans les attaques.
Activez le pare-feu : activez le pare-feu intégré ou utilisez un pare-feu tiers fiable pour ajouter une défense contre les accès non autorisés.
Soyez prudent sur les Wi-Fi publics : évitez d’accéder à des données sensibles ou d’effectuer des transactions financières sur un réseau non sécurisé. Envisagez un réseau privé virtuel (VPN) pour chiffrer votre connexion et protéger vos données.
Les mises à jour fournissent des correctifs aux vulnérabilités connues. L’activation des mises à jour automatiques simplifie la protection du système, du navigateur et des applications. Un antivirus et un antimaliciel fiables offrent une protection en temps réel contre divers logiciels malveillants, y compris ceux utilisés en ingénierie sociale.
Le pare-feu intégré ou un pare-feu tiers fiable bloque les accès non autorisés et les tentatives d’intrusion. Il surveille le trafic réseau et aide à détecter les connexions suspectes. Les réseaux Wi-Fi publics peuvent exposer vos données à l’écoute clandestine et à l’interception. Évitez d’y consulter des informations sensibles ou d’effectuer des paiements. Un VPN chiffre votre connexion et protège vos données.
Pour en savoir plus, consultez Appliquer des correctifs aux systèmes vulnérables et les recommandations antivirus . Ces bonnes pratiques renforcent la sécurité de vos appareils.
Signalez les incidents et partagez les informations
Si vous subissez une attaque ou soupçonnez une fraude, signalez l’incident et partagez les informations avec les autorités concernées. Le signalement peut prévenir d’autres attaques et protéger d’autres personnes. Voici les étapes à suivre :
Contactez les autorités locales : signalez l’incident aux forces de l’ordre et communiquez les détails utiles, tels que les courriels, numéros de téléphone ou activités suspectes. Elles peuvent enquêter et prendre les mesures juridiques appropriées.
Avertissez votre employeur ou le service informatique : si l’incident a lieu au travail, informez-les immédiatement. Ils peuvent limiter les effets et prévenir d’autres attaques en enquêtant, en renforçant les contrôles ou en alertant le personnel.
Partagez les informations : si vous découvrez une nouvelle technique ou recevez un courriel suspect, informez vos collègues ou la communauté de cybersécurité. Vous pouvez aussi signaler l’incident à des organisations qui suivent les cybermenaces, comme l’Anti-Phishing Working Group (APWG) ou l’Internet Crime Complaint Center (IC3). Ces informations contribuent aux nouvelles mesures de défense.
En signalant l’incident aux autorités locales, vous participez à la lutte contre la cybercriminalité. Les forces de l’ordre s’appuient sur les signalements pour repérer les tendances et identifier les auteurs. Avertir votre employeur ou le service informatique aide aussi à corriger les failles et à protéger les données de l’organisation.
Le partage d’informations au sein de votre organisation et de la communauté aide les autres à connaître les nouvelles techniques, repérer les menaces et appliquer des mesures préventives. En signalant les incidents, vous contribuez à la défense collective.
Pour en savoir plus sur le signalement, consultez les sites des forces de l’ordre locales, de l’ Anti-Phishing Working Group (APWG) ou de l’ Internet Crime Complaint Center (IC3) . Ces mesures contribuent à un environnement numérique plus sûr.
Conclusion
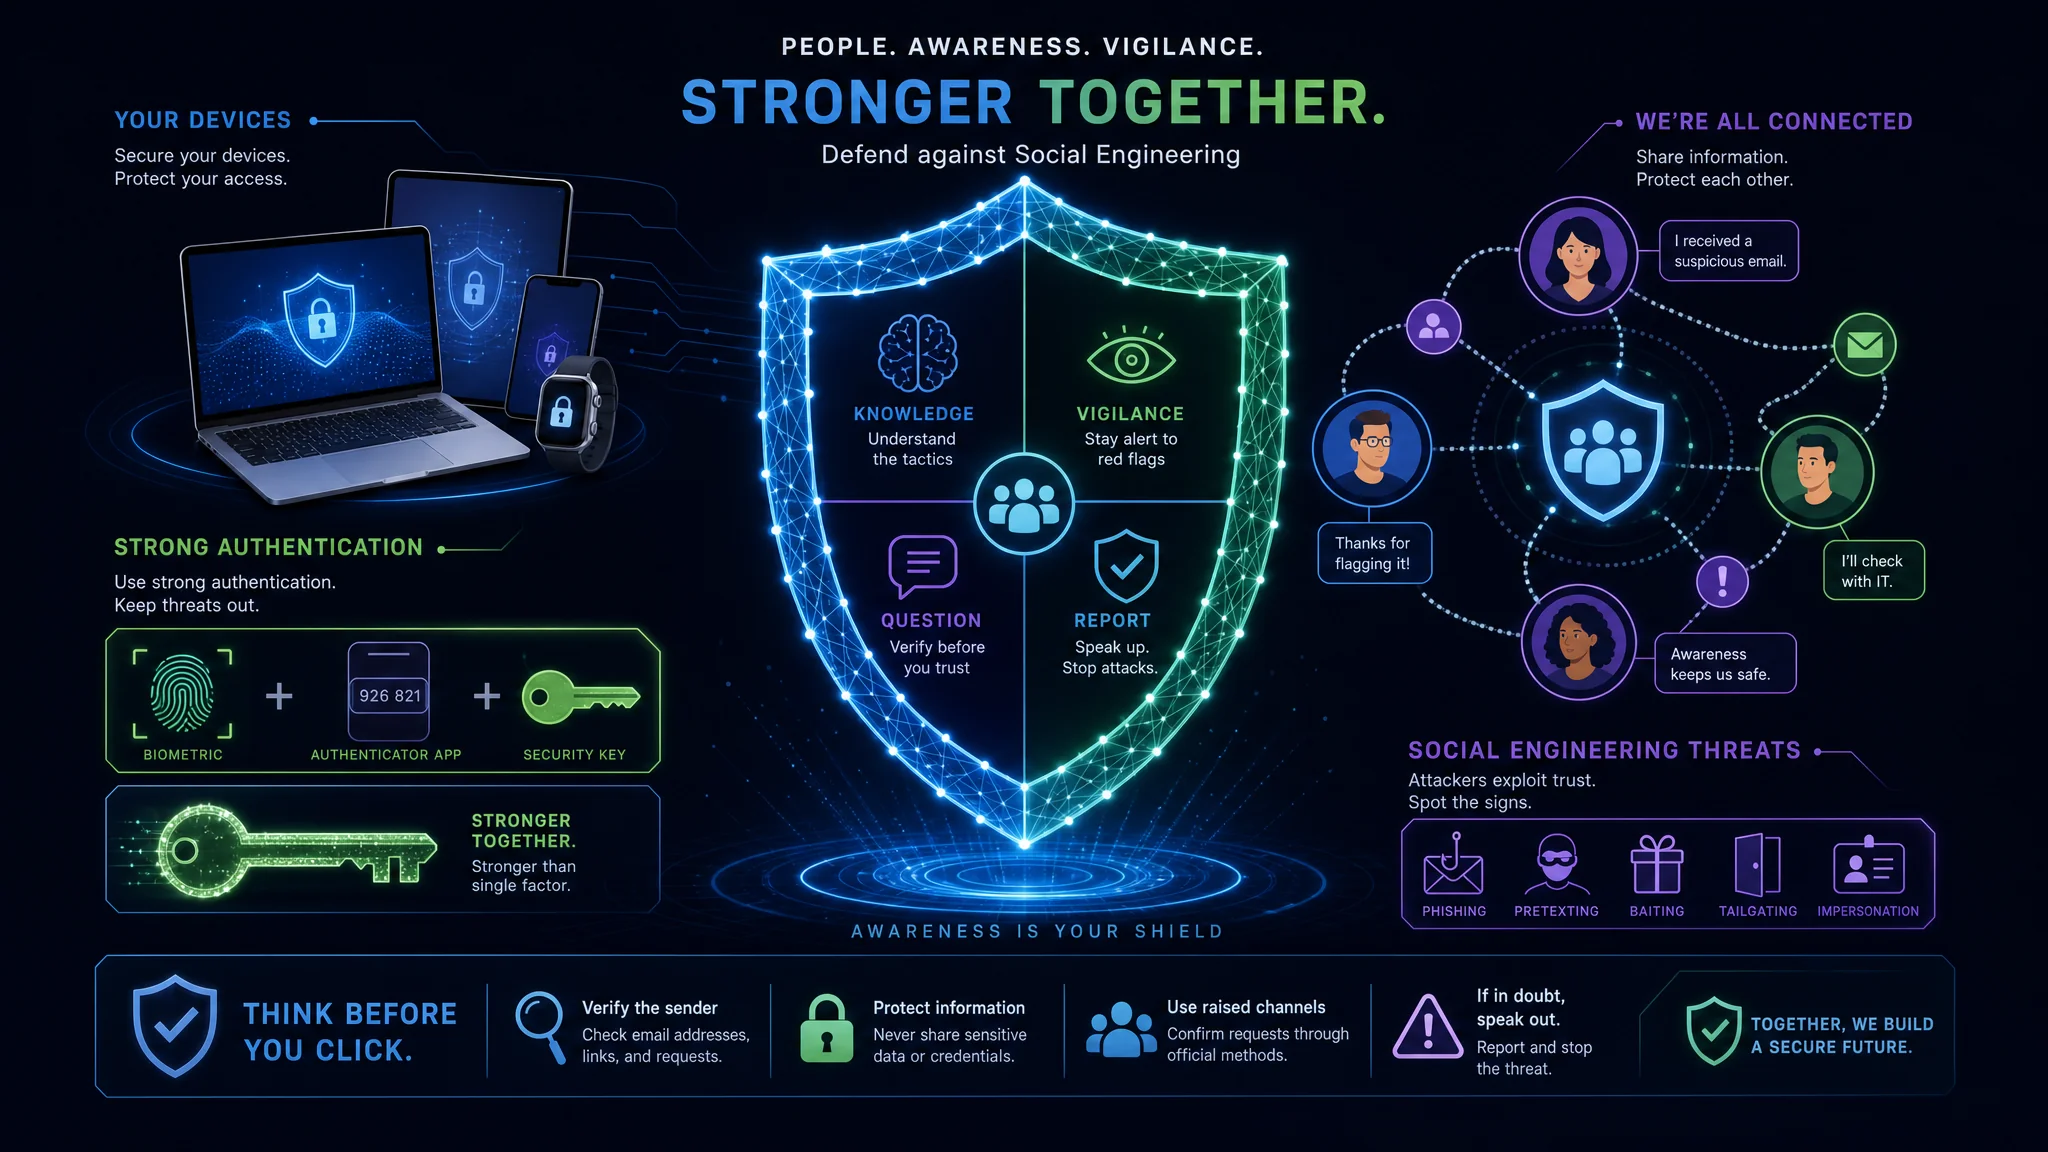
Vous protéger contre l’ingénierie sociale demande connaissance, vigilance et mesures proactives. Comprendre les différentes formes d’attaque et appliquer les stratégies de cet article aide à réduire le risque d’en être victime.
Restez informé, mettez vos appareils à jour, renforcez vos mots de passe et l’authentification, méfiez-vous des courriels et appels, et signalez les incidents aux autorités compétentes. Ces actions renforcent vos défenses et votre posture de cybersécurité.
Les attaques évoluent sans cesse. Suivez les nouvelles techniques, lisez des sources fiables et participez aux formations de sensibilisation pour repérer les menaces potentielles et agir correctement.
Des mots de passe robustes et l’authentification multifacteur renforcent vos comptes. Utilisez des mots de passe uniques et complexes, ne les réutilisez pas et renouvelez-les régulièrement pour réduire le risque d’accès non autorisé.
Soyez prudent avec les courriels et appels. Vérifiez l’expéditeur, évitez les liens et pièces jointes suspects et méfiez-vous des demandes urgentes d’informations personnelles. Ne communiquez aucune donnée sensible sans avoir vérifié la demande.
Mettez vos appareils à jour et sécurisez-les avec les correctifs, des outils antivirus et antimaliciel fiables, un pare-feu et des précautions sur les Wi-Fi publics. Ces mesures réduisent les risques liés aux vulnérabilités connues.
En cas d’incident, signalez-le et partagez les informations avec les autorités locales, votre employeur ou la communauté de cybersécurité. Cela aide à prévenir d’autres attaques et à défendre collectivement les utilisateurs.
Ces stratégies renforcent vos défenses et réduisent le risque d’être victime d’ingénierie sociale. La cybersécurité est un processus continu : restez vigilant pour protéger vos données personnelles et vos actifs numériques.
Ces mesures protègent aussi les autres et contribuent à un environnement en ligne plus sûr pour les personnes et les entreprises. La sensibilisation et les bonnes pratiques nous aident à lutter collectivement contre l’ingénierie sociale.
Références
- simeononsecurity.com
- Federal Trade Commission - Vol d’identité
- National Institute of Standards and Technology - Recommandations sur les mots de passe
- Federal Communications Commission - Conseils de cybersécurité

Related Posts