Maîtriser le principe du moindre privilège

Table of Contents
Mettre en œuvre des politiques de contrôle d’accès selon le moindre privilège : conseils et stratégies pour Linux
Dans le contexte actuel de la cybersécurité, protéger les informations sensibles et les ressources numériques est essentiel. Les organisations peuvent renforcer leur sécurité en appliquant des politiques d’accès fondées sur le moindre privilège. N’accordez aux utilisateurs que les droits minimaux nécessaires à leurs tâches. Vous réduirez ainsi les risques d’accès non autorisé et de dommages accidentels. Cet article présente le principe, son importance pour la cybersécurité, le rôle de Linux, les étapes de mise en œuvre, les bonnes pratiques et la résolution des problèmes courants.
Pourquoi le moindre privilège compte en cybersécurité
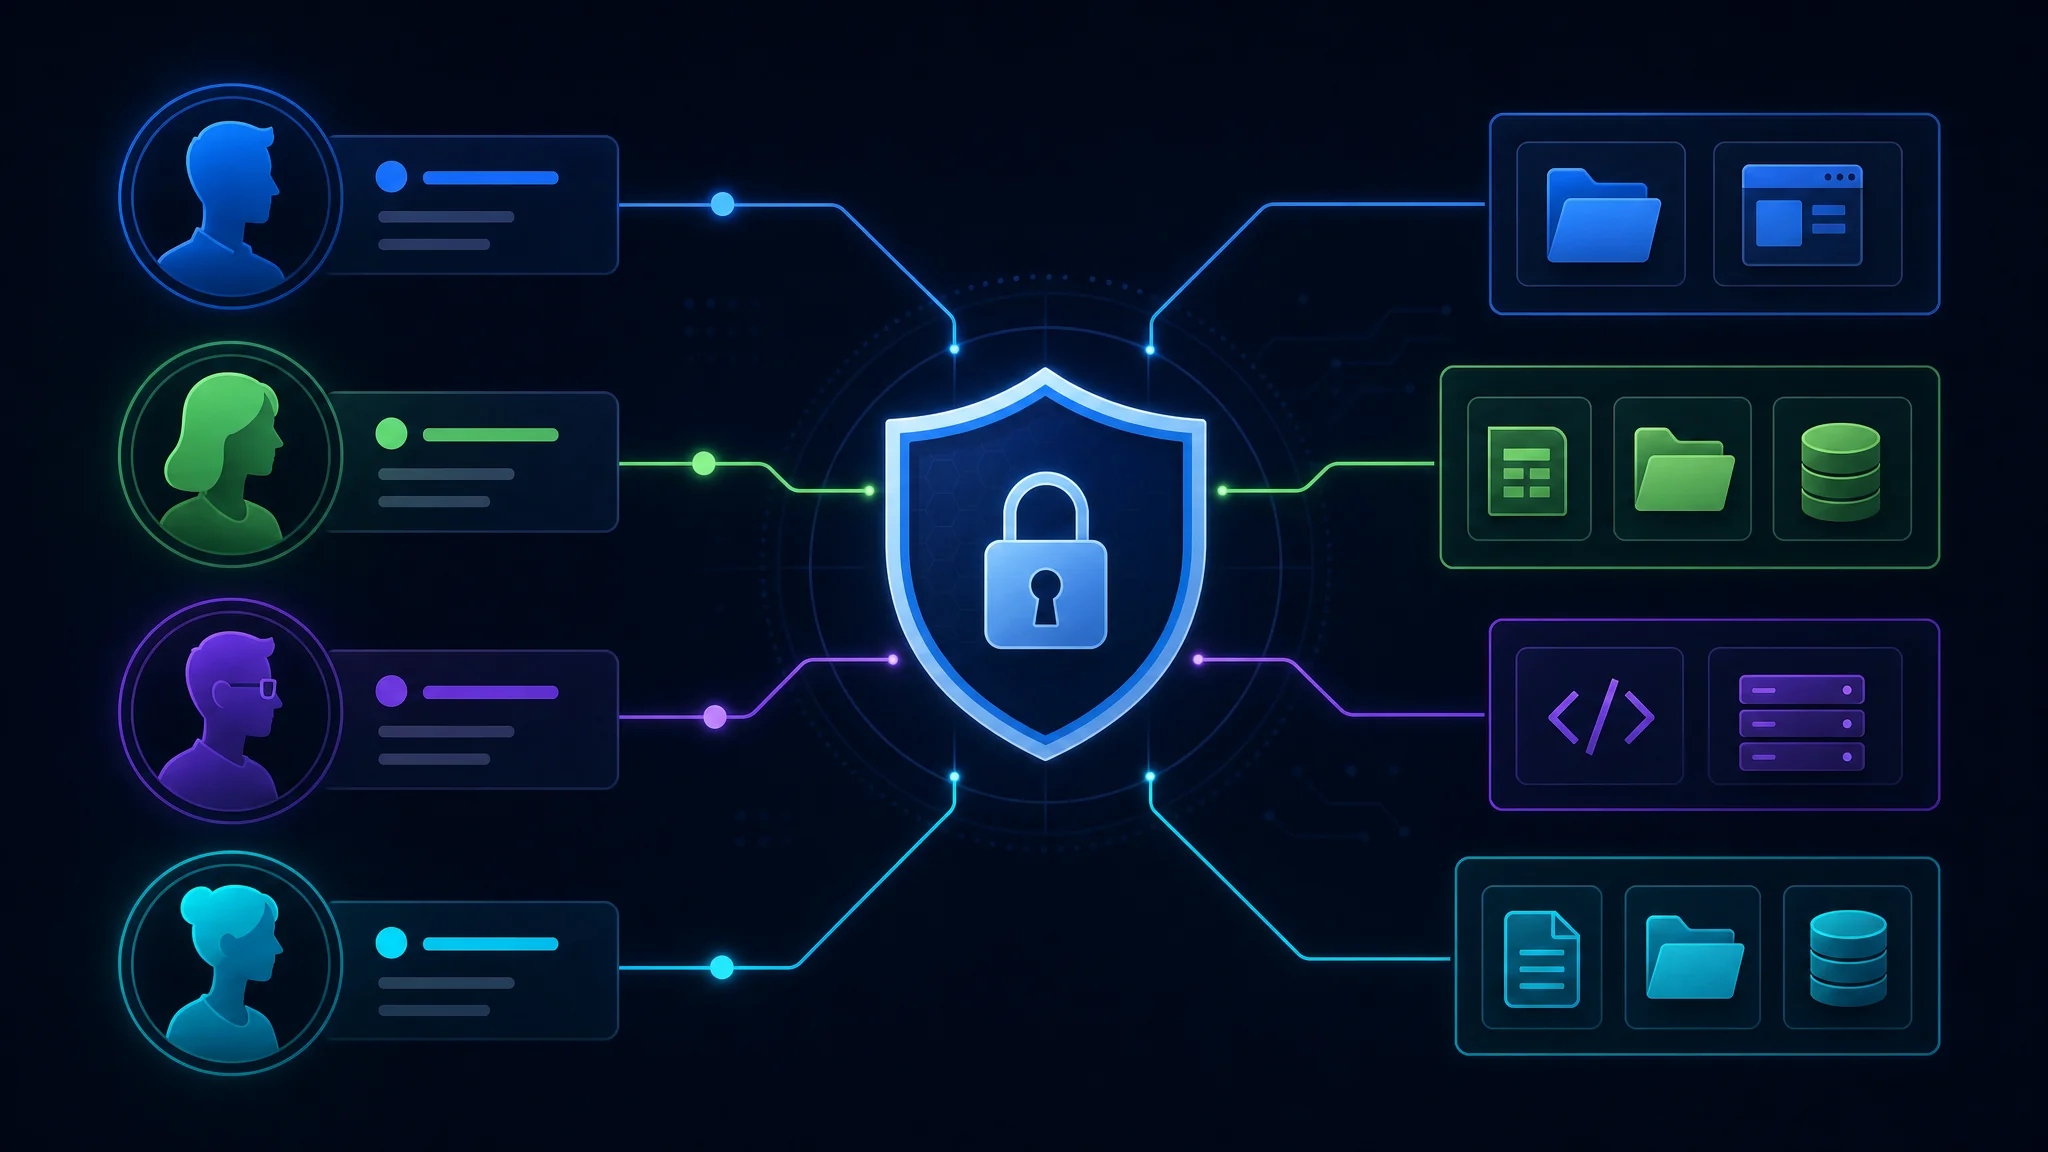
Le moindre privilège contribue à maintenir un environnement sécurisé. En accordant aux utilisateurs uniquement les droits dont ils ont besoin, les organisations réduisent la surface d’attaque et limitent les conséquences possibles d’une violation de sécurité. Les cybermenaces évoluent rapidement. Les organisations doivent donc adopter des mesures proactives pour limiter les risques d’accès non autorisé et d’erreur humaine.
Imaginez que le service informatique d’une organisation accorde à tous ses employés des privilèges d’administrateur sur leurs postes de travail. Chacun pourrait alors installer des logiciels, modifier les paramètres du système et accéder à des fichiers sensibles. Cela semble pratique, mais augmente les risques d’infection par un logiciel malveillant, de perte accidentelle de données et d’accès non autorisé à des systèmes critiques. Avec le moindre privilège, seules les personnes autorisées ayant un besoin légitime de privilèges administratifs peuvent effectuer ces actions.
Le moindre privilège aide aussi les organisations à respecter les exigences réglementaires. Des normes comme le Payment Card Industry Data Security Standard (PCI DSS) et le General Data Protection Regulation (GDPR) insistent sur la limitation de l’accès aux données sensibles. Cette approche démontre l’engagement de l’organisation envers la protection des données et la conformité, tout en évitant d’éventuelles conséquences juridiques et financières.
Fonctionnement du contrôle d’accès selon le moindre privilège
Ce contrôle attribue aux utilisateurs les permissions minimales nécessaires à leurs tâches. Il s’appuie sur les principes « besoin de savoir » ou « besoin d’utiliser ». Sans autorisation explicite, les utilisateurs ne peuvent pas accéder aux ressources sensibles ni effectuer des opérations privilégiées. Appliquez des contrôles précis et vérifiez régulièrement les droits pour maintenir une sécurité solide.
Le contrôle d’accès basé sur les rôles (RBAC) est une méthode courante. L’organisation définit différents rôles et attribue à chacun des droits spécifiques. Par exemple, les rôles « employé », « responsable » et « administrateur » peuvent avoir des niveaux d’accès différents aux ressources et aux opérations. Affectez chaque utilisateur au rôle approprié pour limiter son accès aux ressources nécessaires à ses fonctions.
Une autre approche est l’accès juste à temps (JIT). L’utilisateur reçoit un accès temporaire à une ressource pendant une période donnée, uniquement lorsqu’une tâche précise le nécessite. Une fois le délai écoulé, l’accès est automatiquement révoqué. Cela réduit les risques d’abus.
La mise en œuvre du moindre privilège exige une planification rigoureuse et une gestion continue. Vérifiez régulièrement que les droits restent adaptés et nécessaires. La formation et les programmes de sensibilisation aident aussi les employés à comprendre les risques liés aux privilèges excessifs.
Le moindre privilège est une composante essentielle d’une stratégie complète de cybersécurité. En accordant uniquement les droits nécessaires et en révisant régulièrement les accès, les organisations réduisent les risques de violation et limitent les effets d’un accès non autorisé. Les équipes informatiques, la direction et les employés doivent collaborer pour créer un environnement sûr et résilient.
Le rôle des systèmes Linux dans le contrôle d’accès
Les organisations apprécient Linux pour ses fonctions de sécurité robustes et sa flexibilité. Il offre plusieurs mécanismes permettant d’appliquer efficacement le moindre privilège.
Présentation des mécanismes de contrôle d’accès Linux
Linux propose le contrôle d’accès discrétionnaire (DAC), le contrôle d’accès obligatoire (MAC) et le contrôle d’accès basé sur les rôles (RBAC). Avec DAC, les propriétaires contrôlent l’accès à leurs ressources. MAC et RBAC donnent aux administrateurs un contrôle plus précis des politiques à l’échelle du système.
Avec DAC, les utilisateurs définissent les permissions de leurs fichiers et répertoires. Ils déterminent qui peut les lire, écrire ou exécuter. Ce contrôle les aide à protéger les informations sensibles et à empêcher les accès non autorisés.
MAC est un mécanisme de contrôle à l’échelle du système appliqué par le système d’exploitation. Les politiques reposent sur les étiquettes attribuées aux sujets, comme les utilisateurs et les processus, et aux objets, comme les fichiers et les répertoires. Seuls les sujets autorisés peuvent accéder aux objets selon leur habilitation et la classification de ceux-ci.
RBAC accorde l’accès selon les rôles. Chaque utilisateur reçoit un rôle et l’accès en dépend. Attribuer les permissions aux rôles plutôt qu’aux individus simplifie l’administration et facilite l’ajout de nouveaux utilisateurs.
Pourquoi choisir Linux pour les politiques de contrôle d’accès
Les organisations choisissent Linux pour sa robustesse, sa personnalisation et le soutien de sa communauté. Les distributions Linux fournissent de nombreux outils pour configurer et appliquer les contrôles d’accès.
Les systèmes Linux sont réputés pour leur stabilité et leur sécurité. Ils peuvent être moins sujets aux pannes et aux vulnérabilités que d’autres systèmes d’exploitation. Ils conviennent donc aux organisations qui ont besoin d’une solution de contrôle d’accès fiable et sûre.
La personnalisation est un autre atout de Linux. Les distributions offrent de nombreuses options et configurations. Les organisations peuvent choisir un modèle de contrôle et régler les permissions en fonction de leurs besoins.
La nature open source de Linux favorise la transparence et permet aux professionnels de la sécurité d’analyser le code à la recherche de vulnérabilités. Il devient possible de repérer et de corriger rapidement les failles, ce qui réduit les risques d’accès non autorisé et de fuite de données.
Une communauté importante et active contribue au développement et au soutien de Linux. Les organisations peuvent profiter de ses connaissances, demander de l’aide, consulter la documentation et les tutoriels et suivre les bonnes pratiques de sécurité les plus récentes.
Étapes pour appliquer le moindre privilège sous Linux
La mise en place du moindre privilège sous Linux exige une approche méthodique. Suivez les étapes ci-dessous pour réussir.
Préparer votre système Linux
Mettez le système à jour vers la dernière version stable et installez régulièrement les correctifs de sécurité. Vous corrigerez ainsi les vulnérabilités connues et réduirez les risques d’accès non autorisé et d’activité malveillante.
Installez et configurez un pare-feu pour contrôler le trafic réseau et protéger le système contre les attaques. Le pare-feu forme une barrière entre le réseau interne et l’extérieur. Il surveille et filtre le trafic entrant et sortant selon des règles définies. Une configuration correcte aide à bloquer les accès non autorisés et à protéger les données sensibles.
Il est également recommandé d’installer des systèmes de détection et de prévention des intrusions (IDPS) pour surveiller le trafic réseau et repérer les activités suspectes ou malveillantes. Ils peuvent détecter les menaces potentielles et y répondre en temps réel.
Configurer les comptes et les groupes utilisateur
Créez des comptes et des groupes utilisateur selon les fonctions et responsabilités. Accordez à chacun les droits minimaux nécessaires à ses tâches. Ainsi, les utilisateurs n’accèdent qu’aux ressources utiles et un compte compromis a un impact limité.
Lors de la création des comptes, imposez des règles de mot de passe robustes. Exigez des mots de passe complexes, prévoyez leur expiration régulière et mettez en place l’authentification multifacteur lorsque c’est possible. Ces mesures empêchent l’accès non autorisé aux comptes et protègent les informations sensibles.
Examinez et auditez régulièrement les comptes utilisateur et les appartenances aux groupes. Supprimez les droits inutiles et les comptes qui ne servent plus afin de réduire la surface d’attaque.
Configurer les permissions et les contrôles d’accès
Après la création des comptes et des groupes, configurez les permissions des fichiers, répertoires et ressources système. Vérifiez-les et mettez-les régulièrement à jour pour que seules les personnes autorisées accèdent aux informations sensibles.
Une structure solide de permissions pour les fichiers et répertoires est essentielle. Accordez les droits de lecture, d’écriture et d’exécution selon les rôles et les responsabilités. Vous éviterez ainsi les modifications ou les accès non autorisés aux fichiers système critiques et aux données sensibles.
En complément des permissions classiques, envisagez les listes de contrôle d’accès (ACL) lorsqu’un contrôle plus précis est nécessaire. Elles permettent de définir des droits pour des utilisateurs ou groupes précis sur chaque fichier ou répertoire.
Surveillez et consignez les tentatives d’accès aux fichiers et répertoires critiques. Vous pourrez repérer les accès non autorisés et les activités suspectes et intervenir à temps.
Envisagez également la surveillance de l’intégrité des fichiers et des cadres de contrôle d’accès obligatoire (MAC) comme SELinux ou AppArmor. Ces technologies protègent l’intégrité des fichiers critiques et appliquent des contrôles stricts.
Bonnes pratiques pour appliquer le moindre privilège
Pour réussir la mise en œuvre, suivez les bonnes pratiques suivantes.
Audits et surveillance réguliers
Auditez et surveillez régulièrement les activités des utilisateurs, les journaux d’accès et les journaux système. Vous détecterez les tentatives d’accès non autorisé et les comportements suspects. Les systèmes de détection des intrusions et les solutions de Security Information and Event Management (SIEM) automatisent ce processus et envoient des alertes en temps réel.
Formation et sensibilisation des utilisateurs
Expliquez l’importance du moindre privilège et les risques des accès non autorisés ou des erreurs accidentelles. Formez les utilisateurs aux pratiques sûres, à l’hygiène des mots de passe et à la manipulation correcte des informations sensibles.
Gérer les exceptions et les privilèges temporaires
Certaines tâches exigent parfois des privilèges élevés temporaires. Établissez une procédure d’octroi d’accès temporaire et révoquez-le dès que la tâche est terminée. Examinez régulièrement les comptes et supprimez les privilèges inutiles avant qu’ils ne s’accumulent.
Résoudre les problèmes courants de mise en œuvre du contrôle d’accès
Les organisations peuvent rencontrer des problèmes courants lors de l’application du moindre privilège. Il faut les comprendre et les résoudre pour maintenir un environnement sécurisé.
Résoudre les conflits de permissions
La hiérarchie des fichiers et des répertoires peut donner à des utilisateurs des droits incompatibles. Examinez attentivement les permissions et la configuration du contrôle d’accès pour repérer et résoudre ces conflits. Le contrôle d’accès basé sur les rôles simplifie les permissions et aide à prévenir les conflits.
Gérer les problèmes d’accès utilisateur
Des permissions mal configurées peuvent empêcher les utilisateurs d’accéder aux ressources. Examinez les comptes, les groupes et les permissions, puis corrigez rapidement les problèmes. Échangez avec les utilisateurs pour comprendre leurs besoins et résoudre les difficultés d’accès.
Conclusion
Les politiques de contrôle d’accès selon le moindre privilège sont essentielles pour assurer une sécurité robuste des systèmes Linux. En comprenant ce principe et le rôle de Linux, puis en appliquant les bonnes pratiques, les organisations renforcent leur sécurité et réduisent les risques d’accès non autorisé et d’erreurs des utilisateurs. La surveillance régulière, la formation et la résolution des problèmes courants sont indispensables. Ces mesures protègent les informations sensibles et les ressources numériques contre les menaces.

Related Posts