Pare-feu nouvelle génération : les fonctions essentielles pour votre entreprise

Table of Contents
Pare-feu nouvelle génération : les fonctions à ne pas négliger pour votre entreprise
Les pare-feu nouvelle génération sont devenus essentiels pour protéger les réseaux des entreprises contre les cybermenaces avancées. Ils proposent des fonctions absentes des pare-feu traditionnels, renforcent la sécurité, simplifient la gestion réseau, s’intègrent aux services cloud et favorisent l’évolutivité et les performances. Cet article présente les principales fonctions et les avantages à connaître.
Points essentiels
- Les pare-feu nouvelle génération renforcent la sécurité grâce au contrôle des applications, à la prévention des intrusions et à la protection avancée contre les menaces.
- La gestion centralisée des politiques, l’analyse du trafic réseau et la surveillance de l’activité des utilisateurs simplifient l’administration du réseau.
- L’intégration cloud comprend la gestion des pare-feu dans le cloud, la connectivité cloud sécurisée et la visibilité des applications cloud.
- Un débit élevé, une faible latence, la répartition de charge, le basculement et une architecture évolutive favorisent les performances et l’évolutivité.
Comprendre les pare-feu nouvelle génération
Évolution des pare-feu
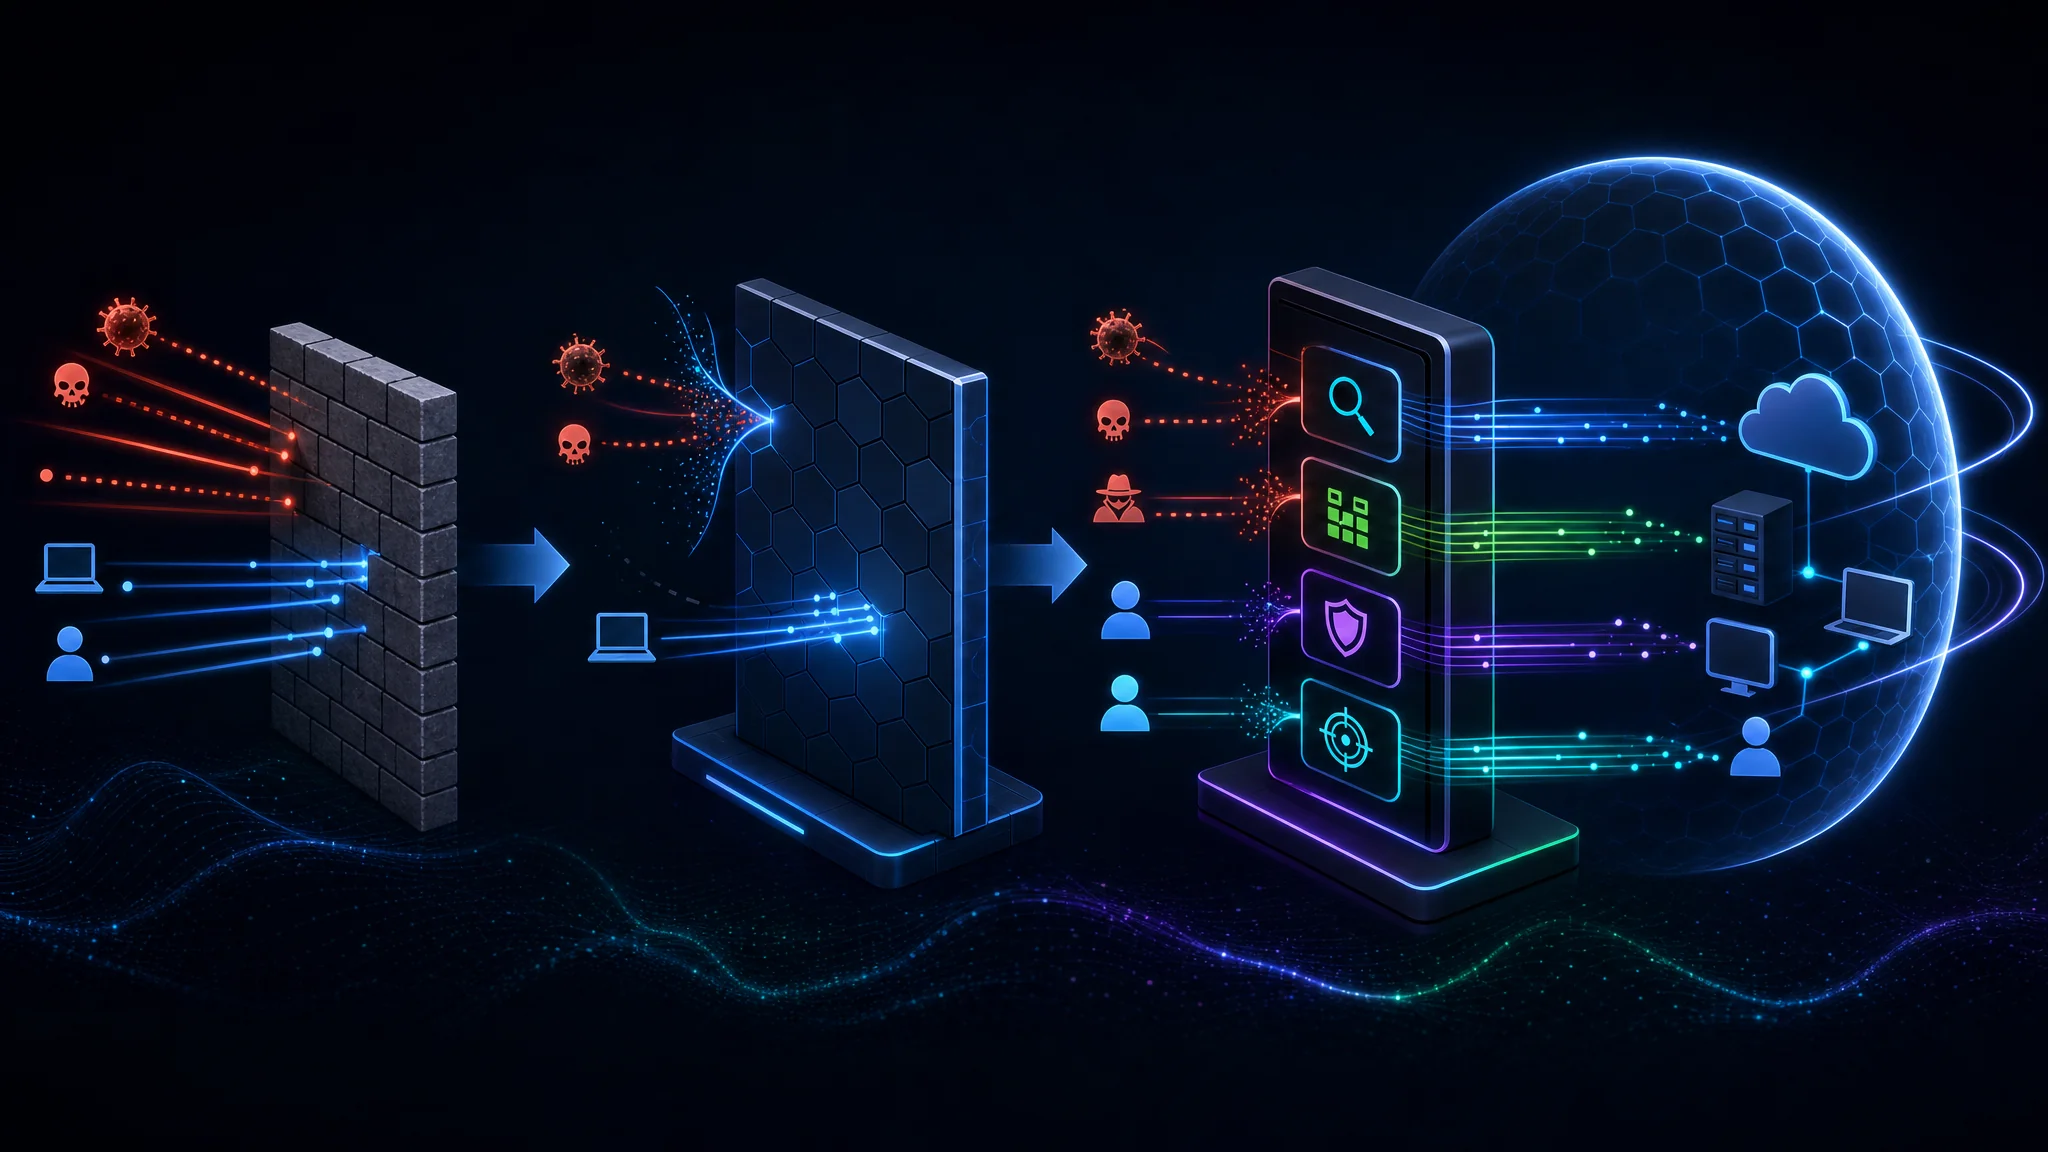
Les pare-feu ont beaucoup évolué pour suivre le rythme des cybermenaces en constante évolution. Les pare-feu traditionnels surveillaient et contrôlaient surtout le trafic réseau en fonction des adresses IP et des ports. L’essor des attaques sophistiquées et la complexité croissante des réseaux ont fait apparaître une nouvelle génération de pare-feu pour répondre à ces défis.
Fonctions clés des pare-feu nouvelle génération
Les pare-feu nouvelle génération offrent plusieurs fonctions essentielles aux entreprises modernes :
Contrôle et visibilité des applications : Ils permettent un contrôle précis de l’utilisation des applications. Les organisations définissent des règles pour des applications ou catégories particulières. Elles obtiennent ainsi une meilleure visibilité du trafic réseau et peuvent empêcher les applications non autorisées ou malveillantes d’accéder au réseau.
Système de prévention des intrusions : Ils intègrent des fonctions avancées pour détecter et bloquer les menaces connues et inconnues. Des techniques fondées sur les signatures et le comportement permettent d’identifier et d’arrêter les attaques en temps réel.
Protection avancée contre les menaces : Ils vont au-delà des pare-feu traditionnels avec des fonctions comme le sandboxing, le renseignement sur les menaces et l’apprentissage automatique. Ces capacités aident à identifier et à atténuer les menaces sophistiquées qui échappent aux mesures de sécurité classiques.
Gestion centralisée des politiques : Les organisations gèrent et appliquent les politiques de sécurité de façon centralisée sur l’ensemble du réseau. Cela simplifie l’administration et garantit une sécurité cohérente sur tous les appareils réseau.
Analyse du trafic réseau : Les pare-feu nouvelle génération donnent une visibilité détaillée du trafic. Les organisations peuvent en analyser et surveiller les tendances, repérer les risques de sécurité, optimiser les performances et détecter les anomalies ou comportements suspects.
Surveillance de l’activité des utilisateurs : Les organisations peuvent surveiller l’activité des utilisateurs et appliquer des règles propres à chaque utilisateur. Cela aide à empêcher les accès non autorisés, à détecter les menaces internes et à respecter les exigences réglementaires.
Les pare-feu nouvelle génération offrent un ensemble complet de fonctions pour répondre à l’évolution des enjeux de cybersécurité des entreprises. Ils aident les organisations à renforcer leur sécurité et à protéger leurs actifs contre de nombreuses menaces.
Avantages des pare-feu nouvelle génération
Les pare-feu nouvelle génération offrent plusieurs avantages qui les rendent indispensables aux entreprises. Ces solutions avancées assurent une meilleure protection contre les cybermenaces évolutives et proposent des fonctions absentes des pare-feu traditionnels. Le contrôle et la visibilité des applications, ainsi que la protection avancée contre les menaces, contribuent à sécuriser le réseau.
Mesures de sécurité renforcées
Contrôle et visibilité des applications
Les pare-feu nouvelle génération offrent des fonctions avancées de contrôle et de visibilité des applications. Les organisations savent ainsi précisément quelles applications s’exécutent sur leur réseau.
- Le contrôle des applications permet de définir et d’appliquer des règles concernant l’utilisation d’applications spécifiques, afin de n’autoriser que les applications approuvées.
- Les fonctions de visibilité donnent des informations en temps réel sur l’utilisation des applications et permettent d’en surveiller et d’en analyser le trafic.
Ces fonctions permettent aux organisations de :
- Renforcer la sécurité : En contrôlant et en surveillant les applications, elles peuvent bloquer les applications non autorisées ou potentiellement malveillantes et réduire les risques d’incident.
- Optimiser les performances réseau : La visibilité du trafic applicatif aide à repérer et à résoudre les goulots d’étranglement pour que les applications essentielles disposent des ressources nécessaires.
- Respecter les exigences : Le contrôle et la visibilité des applications permettent de surveiller leur usage et de respecter les exigences réglementaires.
Conseil : Examinez et actualisez régulièrement les règles de contrôle des applications en fonction de l’évolution des besoins de l’entreprise et des nouvelles menaces.
Système de prévention des intrusions
Un système de prévention des intrusions (IPS) est un composant important des pare-feu nouvelle génération. Il protège contre les attaques réseau et les tentatives d’accès non autorisées. Contrairement à un pare-feu traditionnel, il surveille activement le trafic réseau et repère les menaces potentielles en temps réel.
- Un IPS utilise la détection par signature pour identifier les attaques connues et l’analyse comportementale pour repérer les anomalies dans le trafic réseau.
- En inspectant les paquets au niveau applicatif, il peut détecter et bloquer des activités malveillantes, comme les débordements de mémoire tampon et les injections SQL.
- Il peut aussi détecter et prévenir les attaques par déni de service (DoS) en surveillant le trafic et en bloquant les tendances suspectes.
Intégrer un IPS à un pare-feu nouvelle génération renforce les capacités de sécurité de l’entreprise et protège son infrastructure réseau contre de nombreuses cybermenaces. Cela permet de détecter les attaques potentielles et d’y répondre de manière proactive, en réduisant le risque de fuite de données et d’interruption du réseau.
Conseil : Mettez régulièrement à jour les signatures IPS et le système afin qu’il puisse détecter et bloquer efficacement les menaces les plus récentes.
Protection avancée contre les menaces
La protection avancée contre les menaces est une fonction essentielle des pare-feu nouvelle génération. Elle vise à identifier et à atténuer les cybermenaces sophistiquées. Elle dépasse les capacités des pare-feu traditionnels et renforce la protection contre les logiciels malveillants avancés, les attaques zero-day et les nouvelles menaces.
Gestion réseau simplifiée
Gestion centralisée des politiques
La gestion centralisée des politiques permet aux organisations de gérer efficacement les règles de sécurité et de les appliquer à l’ensemble de leur infrastructure réseau . Les spécialistes de la cybersécurité définissent et déploient facilement des règles et des configurations cohérentes afin que tous les appareils réseau suivent les mêmes politiques. Cette méthode évite de configurer chaque appareil manuellement, réduit les erreurs humaines et uniformise le niveau de sécurité.
Analyse du trafic réseau
L’analyse du trafic réseau est un élément essentiel des pare-feu nouvelle génération. Elle offre une visibilité approfondie sur le trafic qui circule dans le réseau. Les organisations peuvent analyser les tendances, repérer les anomalies et détecter des menaces potentielles. En surveillant et en analysant le trafic, les entreprises peuvent repérer et atténuer de manière proactive les risques de sécurité et protéger l’intégrité et la confidentialité de leurs données.
Surveillance de l’activité des utilisateurs
La surveillance de l’activité des utilisateurs donne aux organisations une visibilité sur les actions et le comportement des utilisateurs sur leur réseau. Les entreprises peuvent empêcher les accès non autorisés, repérer des menaces potentielles et appliquer les politiques de sécurité.
Avantages de la surveillance de l’activité des utilisateurs
- Sécurité renforcée : Elle aide à identifier et à atténuer les menaces internes, par exemple lorsqu’un employé consulte des informations sensibles ou mène des activités malveillantes.
- Respect des règles : La surveillance de l’activité aide les organisations à respecter les réglementations sectorielles et les politiques de sécurité internes.
- Analyse forensique : Les journaux d’activité peuvent servir à analyser un incident de sécurité et à comprendre l’ampleur et les conséquences d’une attaque.
Conseil : Trouvez un équilibre entre la surveillance de l’activité à des fins de sécurité et le respect de la vie privée des employés.
Bonnes pratiques pour surveiller l’activité des utilisateurs
- Définissez des politiques et des consignes claires sur l’utilisation acceptable des ressources de l’entreprise.
- Examinez et analysez régulièrement les journaux d’activité pour repérer les comportements suspects ou anormaux.
- Configurez des alertes en temps réel pour les activités inhabituelles ou les violations des politiques.
- Expliquez aux employés l’importance de cette surveillance et leur rôle dans la sécurité du réseau.
- Mettez régulièrement à jour le pare-feu et installez les correctifs afin qu’il surveille et enregistre correctement l’activité des utilisateurs.
La surveillance de l’activité des utilisateurs est un élément essentiel des pare-feu nouvelle génération. Elle fournit la visibilité et le contrôle nécessaires pour protéger le réseau contre les menaces internes et externes.
Intégration aux services cloud
Gestion des pare-feu dans le cloud
La gestion des pare-feu dans le cloud permet aux organisations d’administrer et de surveiller leur infrastructure de façon centralisée depuis le cloud. Cette approche offre de la flexibilité pour le déploiement et l’évolutivité, ainsi que des coûts de maintenance et d’exploitation réduits. Les entreprises peuvent déployer et configurer facilement des pare-feu sur plusieurs sites tout en conservant des politiques et des configurations cohérentes. L’approche cloud donne aussi une visibilité en temps réel sur le trafic et les événements de sécurité, pour une détection plus rapide et une réponse accélérée aux menaces.
Connectivité cloud sécurisée
La connectivité cloud sécurisée permet aux entreprises de relier leurs réseaux aux services cloud de manière sécurisée. Avec l’adoption croissante du cloud computing, les organisations ont besoin d’une connexion fiable et protégée entre leur infrastructure sur site et les environnements cloud. Les pare-feu nouvelle génération mettent en œuvre des mesures qui assurent la confidentialité, l’intégrité et la disponibilité des données transmises entre le réseau de l’entreprise et le cloud.
Ils fournissent des tunnels chiffrés pour sécuriser les communications entre le réseau de l’entreprise et le cloud. Le chiffrement protège les données transmises sur Internet contre les accès non autorisés et l’interception. Les entreprises peuvent ainsi profiter des services cloud sans compromettre la sécurité de leurs données.
Les pare-feu nouvelle génération offrent aussi des mécanismes d’authentification pour vérifier l’identité des services cloud et n’établir que des connexions autorisées. Cela empêche des acteurs malveillants d’usurper l’identité de ces services et d’accéder au réseau de l’entreprise.
Pour renforcer la sécurité de la connectivité cloud, ces pare-feu offrent un contrôle précis du trafic entre le réseau de l’entreprise et le cloud. Les administrateurs définissent des règles autorisant ou bloquant certains types de trafic selon l’application, l’utilisateur ou le contenu. Cela aide à appliquer les politiques de sécurité et à empêcher les accès non autorisés ou l’exfiltration de données.
La connectivité cloud sécurisée est donc une fonction essentielle des pare-feu nouvelle génération. Les tunnels chiffrés, les mécanismes d’authentification et le contrôle précis du trafic protègent la confidentialité, l’intégrité et la disponibilité des données transmises entre le réseau de l’entreprise et le cloud.
Visibilité des applications cloud
La visibilité des applications cloud permet aux entreprises de surveiller et d’analyser le trafic et l’utilisation de leurs applications cloud. Avec le recours croissant aux services cloud, les organisations doivent savoir quelles applications sont utilisées et quelles données sont transférées. La visibilité des applications cloud indique les types d’applications consultées, les volumes de données transférés et les utilisateurs qui y accèdent.
Évolutivité et performances
Débit élevé et faible latence
Un débit élevé et une faible latence sont essentiels aux performances des pare-feu nouvelle génération. Le débit correspond à la quantité de données traitées pendant une période donnée. La latence est le délai de transmission des données. Ces pare-feu sont conçus pour gérer de gros volumes de trafic sans compromettre la vitesse ni la réactivité. Des optimisations matérielles et logicielles leur permettent de traiter le trafic rapidement et efficacement.
Répartition de charge et basculement
La répartition de charge et le basculement assurent de bonnes performances et une haute disponibilité des ressources réseau. La répartition de charge distribue le trafic réseau entre plusieurs serveurs ou appareils pour éviter qu’un seul composant soit surchargé et crée un goulot d’étranglement. Cela améliore les performances et réduit le risque d’interruption. Le basculement consiste à passer automatiquement à un système ou appareil de secours en cas de panne, pour maintenir la connectivité réseau. Ces mécanismes aident les entreprises à conserver une infrastructure réseau fiable et résiliente.
Architecture évolutive
Une architecture évolutive permet aux pare-feu nouvelle génération de répondre aux besoins grandissants des réseaux modernes. La croissance rapide des données et des appareils connectés exige que le pare-feu traite et analyse le trafic sans perte de performances. L’évolutivité répond à ce besoin. Les pare-feu nouvelle génération, comme ceux proposés par Palo Alto Networks , accompagnent l’expansion du réseau tout en maintenant des mesures de sécurité solides.
L’évolutivité et les performances comptent dans le paysage numérique actuel, qui évolue rapidement. Les entreprises doivent répondre aux attentes croissantes de leurs clients avec un site web capable de gérer un trafic important et d’offrir une expérience fluide. Chez simeononsecurity, nous comprenons l’importance de l’évolutivité et des performances en cybersécurité. Notre site consacré à la cybersécurité, à l’automatisation et aux cryptomonnaies propose des conseils spécialisés et des ressources pour rester informé. Que vous souhaitiez protéger vos renseignements personnels ou les données sensibles de votre entreprise, simeononsecurity.com est une ressource de référence. Notre plateforme présente les dernières tendances et bonnes pratiques en matière de confidentialité, de sécurité et de technologie, ainsi que des outils pour améliorer votre sécurité en ligne. Visitez simeononsecurity.com pour découvrir comment renforcer vos défenses et évoluer avec confiance dans le monde numérique.
Conclusion
En résumé, les pare-feu nouvelle génération offrent de nombreuses fonctions essentielles à la sécurité des entreprises. Ils ont évolué au-delà des pare-feu traditionnels et proposent une sécurité renforcée, une gestion réseau simplifiée, l’intégration cloud, l’évolutivité et de meilleures performances. Des fonctions comme le contrôle et la visibilité des applications, le système de prévention des intrusions et la protection avancée contre les menaces aident les entreprises à protéger leurs réseaux contre de nombreuses cybermenaces. La gestion centralisée des politiques, l’analyse du trafic et la surveillance de l’activité facilitent la gestion des ressources et la détection d’activités suspectes. L’intégration cloud permet des connexions sécurisées et une visibilité des applications cloud. L’évolutivité et les performances assurent un débit élevé, une faible latence et une architecture capable de répondre aux besoins croissants des entreprises. Investir dans ces pare-feu aide à protéger les données sensibles, à contrer les cyberattaques et à maintenir un réseau sécurisé.
Foire aux questions
Qu’est-ce qu’un pare-feu nouvelle génération ?
C’est un dispositif de sécurité réseau avancé qui combine les fonctions d’un pare-feu traditionnel avec des capacités supplémentaires, comme le contrôle des applications, la prévention des intrusions et la protection avancée contre les menaces.
Pourquoi les entreprises devraient-elles utiliser des pare-feu nouvelle génération ?
Ils renforcent la sécurité et proposent des fonctions absentes des pare-feu traditionnels, comme le contrôle des applications, la protection avancée contre les menaces et la surveillance de l’activité des utilisateurs. Ils s’intègrent aussi aux services cloud et simplifient la gestion réseau.
Comment les pare-feu nouvelle génération améliorent-ils la sécurité ?
Ils améliorent la sécurité grâce au contrôle et à la visibilité des applications, à la prévention des intrusions et à la protection avancée contre les menaces. Ils peuvent détecter et bloquer le trafic malveillant, empêcher les accès non autorisés et identifier les nouvelles menaces pour y répondre.
Les pare-feu nouvelle génération protègent-ils contre les menaces avancées ?
Oui. Ils sont conçus pour protéger contre les menaces avancées. Ils utilisent notamment l’inspection approfondie des paquets, le sandboxing et l’apprentissage automatique pour détecter et bloquer les attaques sophistiquées, dont les exploits zero-day et les logiciels malveillants.
Les pare-feu nouvelle génération conviennent-ils aux petites entreprises ?
Oui. Leur architecture évolutive, leur gestion centralisée des politiques et leur gestion réseau simplifiée facilitent leur déploiement et leur administration, même pour les organisations aux ressources limitées.
Les pare-feu nouvelle génération prennent-ils en charge l’intégration cloud ?
Oui. Ils s’intègrent aux services cloud grâce à la gestion des pare-feu dans le cloud, à la connectivité sécurisée et à la visibilité des applications cloud. Les entreprises peuvent ainsi étendre leurs politiques de sécurité aux environnements cloud.

Related Posts