
Se protéger contre les rançongiciels

Table of Contents
Attaques par rançongiciel : ce qu’elles sont, leur fonctionnement et comment s’en protéger
Les attaques par rançongiciel comptent parmi les formes de cybercriminalité les plus répandues et les plus dommageables de ces dernières années. Comprendre leur fonctionnement et leurs conséquences possibles est essentiel pour les particuliers comme pour les organisations. Cet article explique les mécanismes des rançongiciels, présente des exemples connus et propose des stratégies pour vous protéger contre ces campagnes malveillantes.
Comprendre les attaques par rançongiciel
La protection contre les rançongiciels commence par une compréhension précise du risque. Commençons par définir le terme « rançongiciel ».
Un rançongiciel est un type de logiciel malveillant qui chiffre les fichiers d’un ordinateur ou d’un réseau et les rend inaccessibles jusqu’au paiement d’une rançon. Il arrive souvent par des courriels d’hameçonnage, des pièces jointes malveillantes ou des sites Web compromis.
Ces attaques représentent une menace importante, car elles peuvent paralyser les activités d’une personne ou d’une organisation et provoquer de lourdes pertes financières.
L’histoire des attaques par rançongiciel
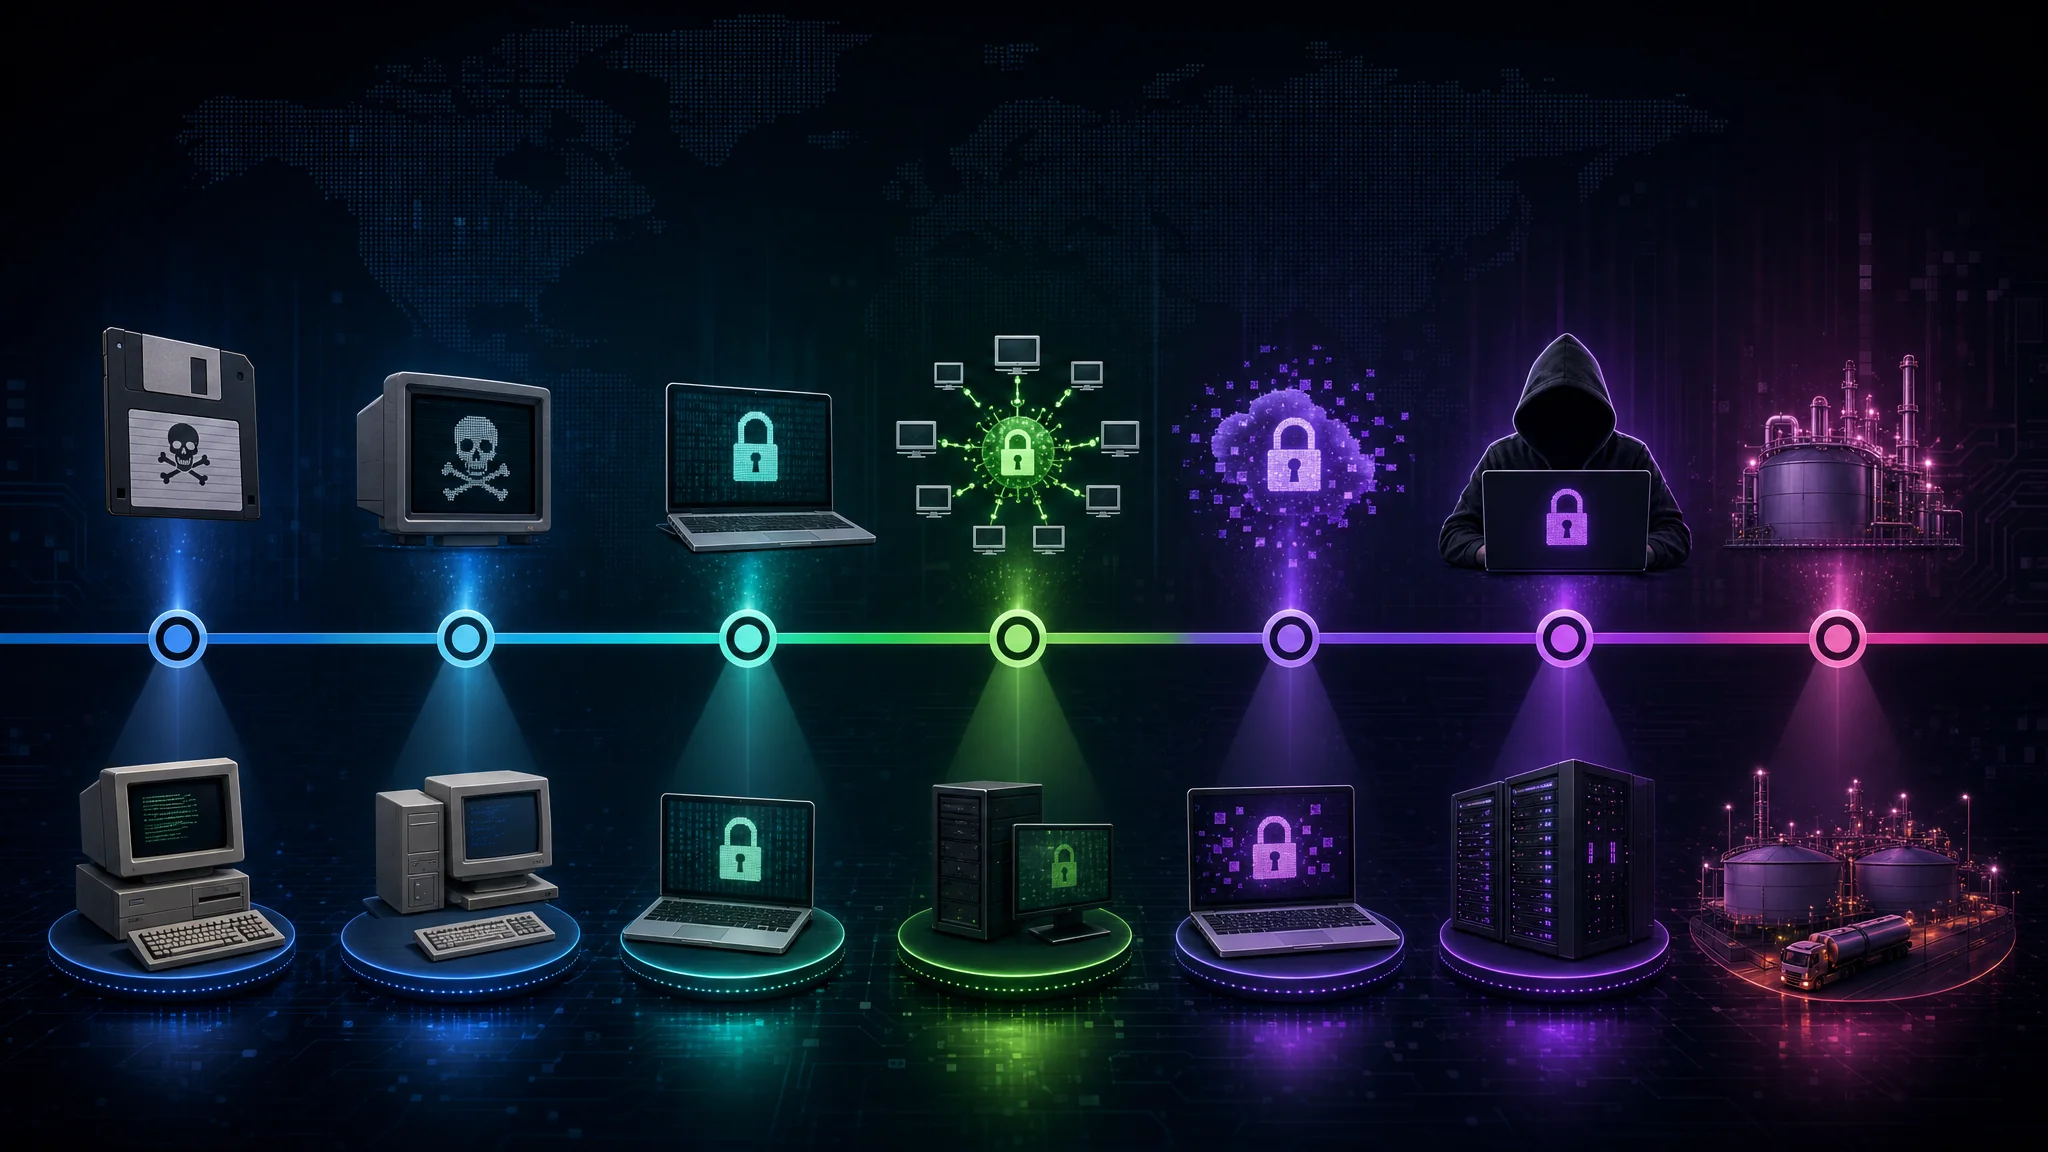
Les attaques par rançongiciel ont une longue histoire, jalonnée d’événements marquants. L’un des premiers cas connus remonte à 1989 avec le cheval de Troie AIDS. Ce programme malveillant, diffusé sur disquettes, chiffrait les fichiers des utilisateurs et exigeait l’envoi d’une rançon à une boîte postale au Panama.
Au fil du temps, ces attaques ont gagné en sophistication et en fréquence. Elles sont devenues un outil courant des cybercriminels. Des familles comme CryptoLocker, Locky et Ryuk ont causé des dégâts étendus et des pertes financières de plusieurs milliards de dollars.
L’attaque WannaCry de 2017 est l’une des plus célèbres de l’histoire récente. Cette cyberattaque mondiale a touché des centaines de milliers d’ordinateurs dans plus de 150 pays, notamment des organismes importants comme le National Health Service (NHS) du Royaume-Uni. Elle exploitait une vulnérabilité du système d’exploitation Windows, s’est propagée rapidement et a chiffré les fichiers des machines infectées. Les auteurs demandaient des paiements en bitcoin, ce qui compliquait encore leur traçage.
L’attaque contre Colonial Pipeline en 2021 a également fait la une. Elle visait l’un des plus grands exploitants de pipelines de carburant des États-Unis et a perturbé l’approvisionnement sur la côte Est. Le groupe de rançongiciel DarkSide a été mis en cause et a exigé une rançon de plusieurs millions de dollars en bitcoin. L’incident a mis en évidence la vulnérabilité des infrastructures critiques et les risques pour les services essentiels.
À mesure que les attaques évoluent, les particuliers et les organisations doivent rester vigilants. Des mesures de cybersécurité robustes, les mises à jour régulières, la sensibilisation des employés à l’hameçonnage et aux autres vecteurs d’attaque, ainsi que des sauvegardes sécurisées des données importantes réduisent le risque d’infection.
La popularité des cryptomonnaies, comme le bitcoin, facilite aussi les paiements anonymes de rançons et complique le travail des forces de l’ordre. Ce modèle économique lucratif incite les cybercriminels à continuer de développer et de déployer des rançongiciels.
Pour élaborer des défenses efficaces, il faut comprendre l’histoire, les tactiques et les conséquences de ces attaques. En restant informés et en appliquant des mesures de sécurité préventives, les particuliers et les organisations se protègent mieux contre leurs conséquences dévastatrices.
Le déroulement d’une attaque par rançongiciel
Pour comprendre l’ampleur et les conséquences possibles d’une attaque, vous devez savoir comment elle est menée et quelles étapes elle suit.
Les attaquants utilisent diverses tactiques pour s’introduire dans les systèmes et prendre des données en otage. Examinons de plus près le déroulement d’une attaque par rançongiciel.
Comment un rançongiciel infecte votre système
Un rançongiciel entre souvent dans un système par des moyens trompeurs, comme des pièces jointes malveillantes ou des sites Web infectés. Les cybercriminels font évoluer leurs techniques et recourent à l’ingénierie sociale pour inciter les utilisateurs à ouvrir des fichiers infectés ou à cliquer sur des liens malveillants.
Après l’infection initiale, le rançongiciel se propage sur le réseau et chiffre les fichiers au fur et à mesure. Cette propagation rapide peut paralyser toute l’infrastructure d’une organisation. Des mesures de sécurité solides sont donc indispensables.
Les infections exploitent souvent des vulnérabilités logicielles ou du système d’exploitation. Il faut donc maintenir les logiciels à jour et installer rapidement les correctifs pour les vulnérabilités découvertes. Les mises à jour régulières réduisent le risque d’une attaque.
Les étapes d’une attaque par rançongiciel
Après son introduction dans un système, le rançongiciel commence le chiffrement. Il cible certains types de fichiers et les rend inaccessibles. Le chiffrement s’appuie généralement sur des algorithmes complexes qui rendent le déchiffrement sans la clé pratiquement impossible.
Une fois le chiffrement terminé, l’attaquant affiche une demande de rançon, souvent dans une fenêtre ou un fichier texte. Elle indique comment payer pour obtenir la clé de déchiffrement. Ces messages menacent parfois de supprimer définitivement les fichiers chiffrés ou d’augmenter la rançon si la victime ne paie pas dans le délai fixé.
L’attaque exige un équilibre délicat du point de vue de l’attaquant. Le chiffrement doit empêcher le déchiffrement sans clé tout en incitant la victime à payer. Dans certains cas, les attaquants proposent même un « service client » pour guider les victimes dans le paiement, ce qui ajoute à la complexité de ces attaques.
À retenir : le paiement de la rançon ne garantit ni la récupération des fichiers chiffrés ni l’élimination du logiciel malveillant. Les spécialistes de la cybersécurité déconseillent fortement le paiement. Il augmente la rentabilité des attaques et encourage de nouveaux actes criminels.
Comprendre le déroulement d’une attaque aide à appliquer des mesures de prévention efficaces. En restant vigilants, en mettant les logiciels à jour, en sensibilisant les utilisateurs aux menaces et en renforçant la sécurité, les particuliers et les organisations réduisent fortement le risque d’infection.
Les conséquences des attaques par rançongiciel
Une attaque réussie a des conséquences étendues, financières et non financières. Voici certains de ses effets les plus importants.
Les attaques par rançongiciel sont une préoccupation croissante aujourd’hui. Menées par des cybercriminels, elles peuvent avoir des effets dévastateurs sur les particuliers et les organisations. Examinons leurs conséquences financières et non financières ainsi que leur portée.
Les conséquences financières
Les attaques par rançongiciel peuvent causer de lourdes pertes financières aux particuliers et aux organisations. Les coûts ne se limitent pas à la rançon exigée par les attaquants. Ils comprennent aussi la réponse aux incidents, les enquêtes forensiques et la mise en place de mesures de sécurité renforcées.
Pour les organisations, les conséquences financières peuvent être considérables. Elles doivent payer les coûts immédiats de la rançon et financer la remise en état après l’attaque. Il faut parfois engager des spécialistes en cybersécurité pour enquêter, investir dans une nouvelle infrastructure de sécurité et payer de lourdes amendes si des données clients ont été compromises.
Une attaque peut aussi entraîner une atteinte à la réputation, une perte de clients et des conséquences juridiques. Les petites entreprises sont particulièrement exposées lorsqu’elles n’ont pas les ressources nécessaires pour se rétablir. Dans certains cas, les pertes peuvent même provoquer une faillite.
Perte de données et autres conséquences non financières
Outre les pertes financières, les attaques entraînent souvent une importante perte de données. Les victimes peuvent perdre de la propriété intellectuelle, des données clients ou des informations exclusives. Leurs activités subissent alors un sérieux recul et la confiance s’érode.
La perte de données a des conséquences qui dépassent l’impact financier immédiat. Pour une personne, la perte d’informations personnelles peut mener à une usurpation d’identité ou à d’autres formes de cybercriminalité. Pour une entreprise, la perte de données sensibles peut entraîner une violation des règles de conformité, nuire à sa réputation et l’exposer à des poursuites.
Les attaques provoquent aussi des interruptions d’activité et des temps d’arrêt importants, qui entraînent une baisse de productivité, des échéances manquées et l’insatisfaction des clients. Dans les entreprises actives en continu, rétablir rapidement les opérations normales est essentiel. Cela souligne l’importance de plans de réponse aux incidents solides. Les organisations doivent investir dans des systèmes de sauvegarde et des stratégies de reprise après sinistre pour limiter les effets des attaques.
La charge psychologique pour les particuliers et les organisations ne doit pas être sous-estimée. Le sentiment de violation et de vulnérabilité peut durablement affecter les victimes, leur confiance dans les systèmes numériques et leur capacité à faire à nouveau confiance.
Les conséquences des rançongiciels ne se limitent pas aux pertes financières. Elles touchent aussi les données, la réputation, les opérations et la confiance. Face à l’évolution des menaces, les particuliers et les organisations doivent rester vigilants et appliquer des mesures de cybersécurité robustes pour réduire le risque d’attaque.
Des attaques par rançongiciel marquantes
L’étude de grandes attaques permet de comprendre leur ampleur et leurs effets sur les personnes et les institutions. Voici deux études de cas importantes.
Étude de cas : l’attaque WannaCry
L’attaque par rançongiciel WannaCry, lancée en mai 2017, est l’un des incidents les plus graves et les plus étendus de l’histoire des rançongiciels. Elle a touché des centaines de milliers de systèmes dans 150 pays en exploitant une vulnérabilité du système d’exploitation Windows.
Cette attaque a révélé le potentiel destructeur des rançongiciels et l’importance d’installer rapidement les correctifs et mises à jour de sécurité.
WannaCry se comportait comme un ver informatique. Il se propageait rapidement sur les réseaux et infectait les systèmes vulnérables. Il chiffrait les fichiers et exigeait une rançon en bitcoin pour les déverrouiller. L’attaque visait des particuliers et des organisations, notamment des établissements de santé, des organismes publics et des entreprises de toutes tailles.
WannaCry a fortement perturbé des secteurs essentiels comme les soins de santé, les transports et la finance. Des hôpitaux ont dû rediriger des patients et reporter des opérations parce qu’ils ne pouvaient plus consulter les dossiers médicaux. Des entreprises de transport maritime et de logistique ont subi des retards et des pertes financières. L’attaque a aussi ravivé les inquiétudes concernant la vulnérabilité des infrastructures critiques et le besoin de protections robustes.
Étude de cas : l’attaque NotPetya
L’attaque par rançongiciel NotPetya, survenue en juin 2017, visait principalement des organisations en Ukraine, puis s’est rapidement étendue à l’international et a touché de nombreuses multinationales. Au départ, elle se faisait passer pour une mise à jour logicielle d’un programme de comptabilité fiscale largement utilisé en Ukraine.
Cet incident a montré l’importance de stratégies de sauvegarde robustes et de plans de reprise après sinistre bien testés pour réduire les conséquences des attaques par rançongiciel.
NotPetya exploitait une vulnérabilité du mécanisme de mise à jour du logiciel de comptabilité fiscale. Le programme malveillant pouvait ainsi s’introduire dans les réseaux et s’y propager. Il chiffrait les fichiers et exigeait un paiement en bitcoin. Contrairement aux attaques classiques, son objectif principal n’était pas le gain financier, mais la destruction à grande échelle.
Parmi les grandes entreprises touchées figuraient le transporteur maritime Maersk, le groupe pharmaceutique Merck et le fabricant de produits alimentaires Mondelez International. Leurs activités ont subi de fortes perturbations, et certaines pertes ont été estimées à plusieurs centaines de millions de dollars.
NotPetya a aussi mis en évidence les failles de la sécurité de la chaîne d’approvisionnement. L’attaque a montré l’interdépendance des réseaux mondiaux et la capacité d’une seule intrusion à produire des effets en cascade dans plusieurs organisations.
Après l’attaque, les gouvernements et les spécialistes de la cybersécurité ont insisté sur les mesures préventives : mises à jour logicielles régulières, segmentation du réseau et sensibilisation des employés. L’incident a servi de signal d’alarme aux organisations du monde entier, qui ont dû renforcer leurs défenses et élaborer des plans complets de réponse aux incidents.
Se protéger contre les attaques par rançongiciel
Les attaques par rançongiciel restent une menace importante. Les particuliers et les organisations peuvent toutefois prendre des mesures préventives pour réduire le risque d’en être victimes.
Les bonnes pratiques d’hygiène numérique
Une bonne hygiène numérique est essentielle pour se protéger. Elle comprend la mise à jour régulière des logiciels et des systèmes d’exploitation, l’utilisation de mots de passe forts et uniques, l’activation de l’authentification multifacteur et la prudence avant de cliquer sur des liens suspects ou d’ouvrir des pièces jointes provenant de sources inconnues.
Une approche préventive de l’hygiène numérique réduit fortement le risque d’infection par un rançongiciel et d’autres cybermenaces.
Le rôle des antivirus dans la prévention
Les antivirus jouent un rôle important dans la prévention et la détection des attaques par rançongiciel. Les solutions solides s’appuient sur des mécanismes avancés, comme l’analyse comportementale et l’apprentissage automatique, pour repérer et bloquer les rançongiciels avant l’exécution de leur code malveillant. Des antivirus réputés et à jour font partie intégrante d’une stratégie de cybersécurité à plusieurs niveaux.
L’importance des sauvegardes régulières
La sauvegarde régulière des données critiques limite les conséquences d’une attaque. Les sauvegardes permettent de restaurer les fichiers chiffrés sans céder aux exigences des attaquants. Stockez-les toutefois hors ligne ou dans des environnements sécurisés et isolés afin qu’une attaque ne les compromette pas à son tour.
Les organisations doivent définir des calendriers de sauvegarde rigoureux et tester régulièrement la restauration afin de vérifier l’intégrité des données et de pouvoir les récupérer rapidement après une attaque.
Conclusion
Les rançongiciels constituent une menace importante et en évolution rapide pour la cybersécurité des particuliers et des organisations. Comprendre leur fonctionnement, leurs conséquences possibles et les mesures de protection est essentiel pour s’en défendre. En restant vigilants, en suivant les bonnes pratiques et en appliquant des mesures de sécurité robustes, nous pouvons dissuader les attaques, les détecter et nous en remettre, pour un environnement numérique plus sûr.

Related Posts