Renforcer la cyberrésilience

Table of Contents
L’importance des tests d’intrusion réguliers pour la cybersécurité
Les tests d’intrusion réguliers sont un élément important d’une stratégie de cybersécurité efficace. En simulant des attaques réalistes, les organisations repèrent les vulnérabilités et les faiblesses de leurs systèmes, puis prennent des mesures pour les corriger. Cet article présente le rôle des tests d’intrusion en cybersécurité, leur déroulement, les outils et technologies employés, leur importance pour la conformité et l’avenir de ce domaine.
À retenir
- Les tests d’intrusion réguliers aident les organisations à repérer les vulnérabilités et les faiblesses de leurs systèmes.
- Des tests périodiques permettent de suivre l’évolution des menaces.
- Les techniques courantes comprennent l’analyse du réseau, l’analyse de sécurité des applications Web et le craquage de mots de passe.
- Les difficultés incluent le besoin de testeurs qualifiés et les effets possibles sur les systèmes de production.
- Les tests d’intrusion contribuent à la conformité réglementaire, à la protection des données sensibles et à l’amélioration de la réponse aux incidents.
Le rôle des tests d’intrusion en cybersécurité
Que sont les tests d’intrusion ?
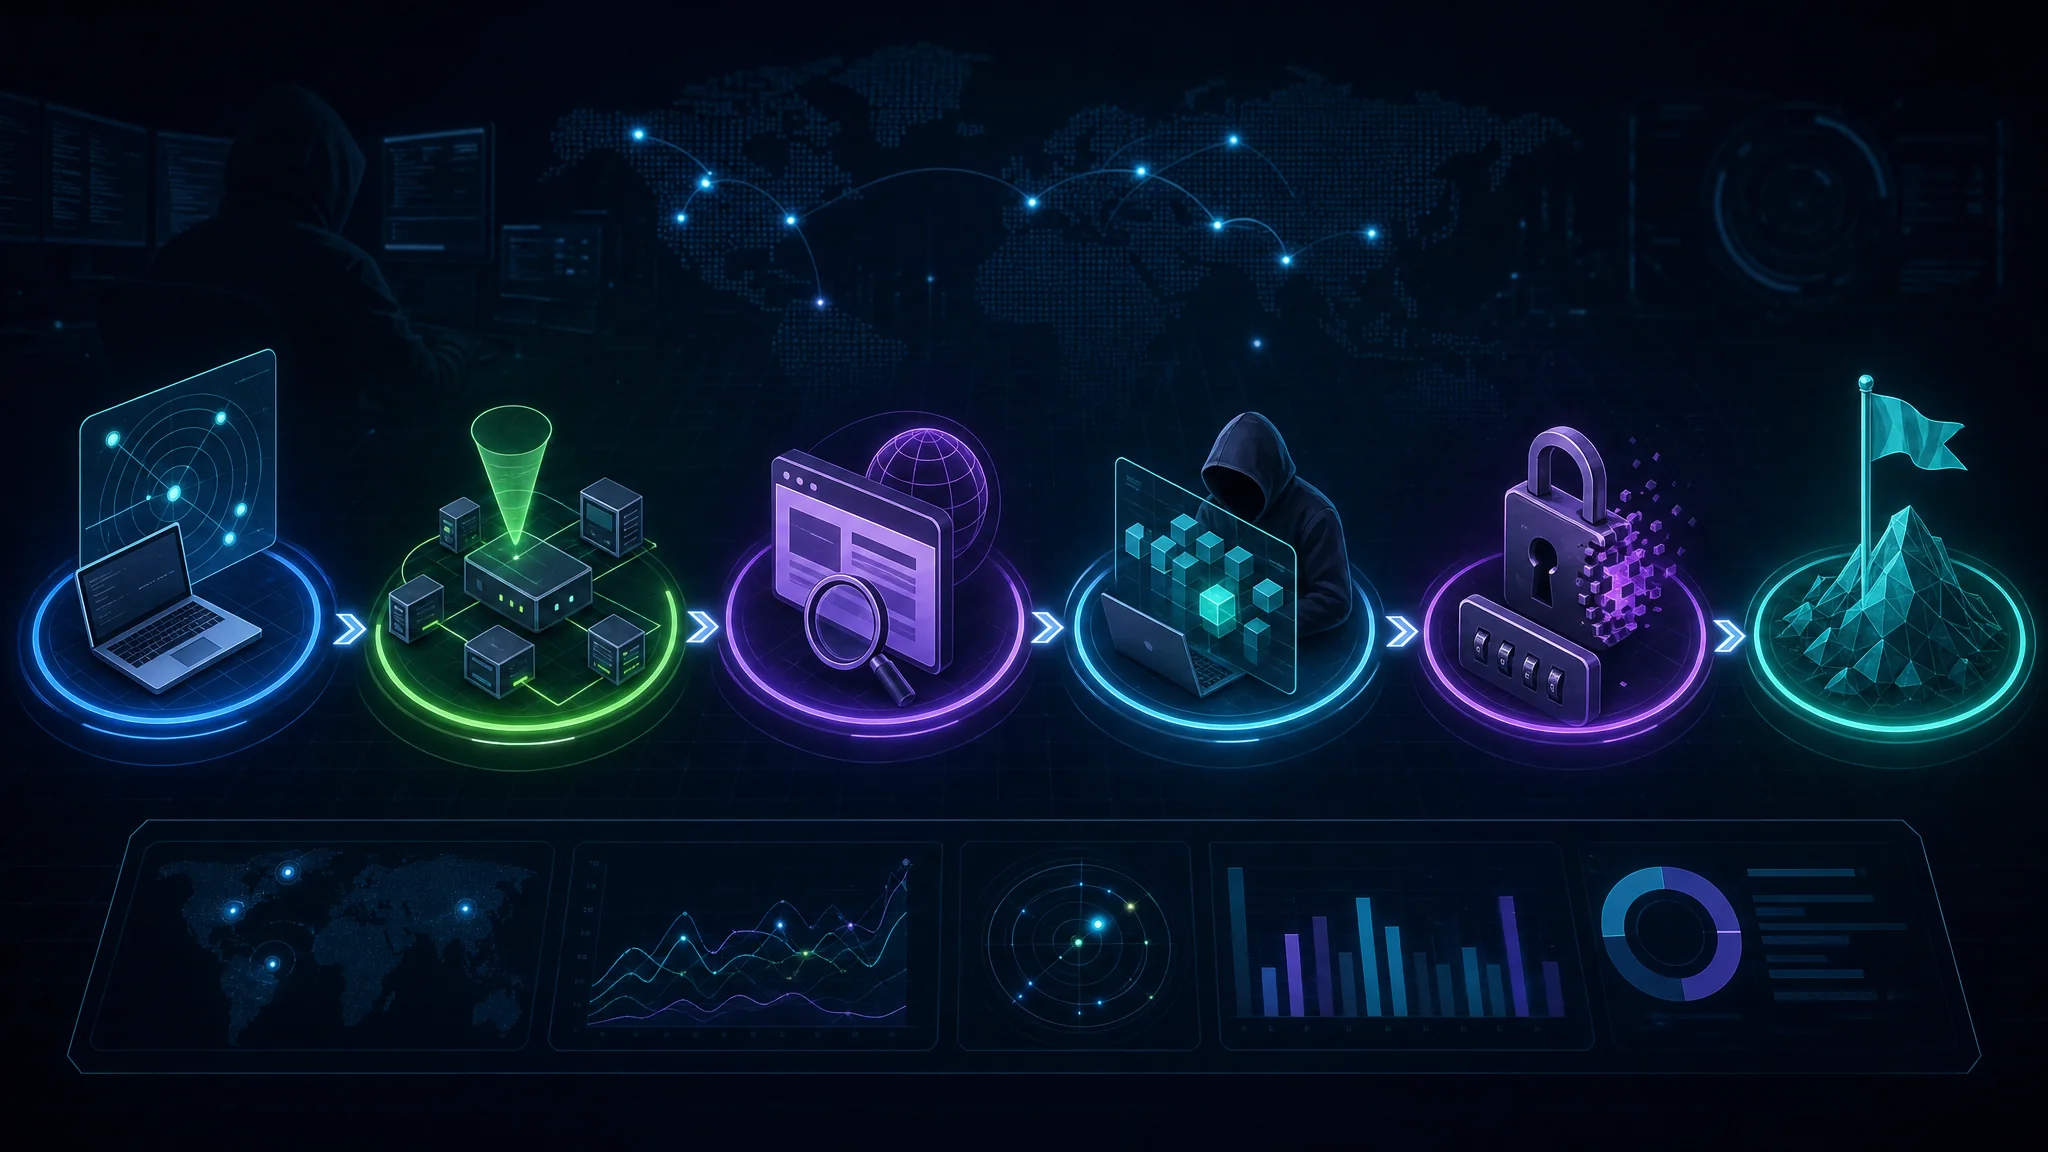
Les tests d’intrusion, également appelés piratage éthique, sont un processus important en cybersécurité. Ils consistent à simuler des attaques réalistes contre un système ou un réseau afin d’en repérer les vulnérabilités et les faiblesses. Les organisations évaluent ainsi leurs mesures de sécurité de manière proactive et prennent les mesures nécessaires pour réduire les risques potentiels.
Les tests d’intrusion aident à découvrir et corriger les vulnérabilités avant que des personnes malveillantes ne les exploitent. Ils donnent aux organisations une vue de leur niveau de sécurité et de l’efficacité de leurs contrôles.
Principaux avantages des tests d’intrusion réguliers :
- Repérer les vulnérabilités : Les tests révèlent les vulnérabilités des systèmes, des réseaux et des applications afin de les corriger avant leur exploitation.
- Évaluer les contrôles de sécurité : En vérifiant leur efficacité, les organisations déterminent si leurs systèmes sont suffisamment protégés.
- Améliorer la réponse aux incidents : Les tests révèlent les lacunes des plans de réponse et aident à renforcer la détection, le traitement et la reprise après un incident de sécurité.
Les tests d’intrusion aident aussi les organisations à respecter les exigences réglementaires, à protéger les données sensibles et à démontrer leur diligence raisonnable en matière de cybersécurité.
Conseil : Intégrez des tests d’intrusion réguliers dans la stratégie de cybersécurité de votre organisation pour vérifier en continu l’efficacité des mesures de sécurité.
Avantages des tests d’intrusion réguliers
Les tests d’intrusion réguliers renforcent le niveau de sécurité d’une organisation. Ils permettent de :
Repérer les vulnérabilités : Les spécialistes simulent des attaques réalistes et découvrent les faiblesses des systèmes, réseaux et applications susceptibles d’être exploitées.
Évaluer les contrôles de sécurité : La simulation de plusieurs scénarios d’attaque permet d’évaluer la résilience des défenses et de repérer les améliorations nécessaires.
Vérifier les investissements de sécurité : Les tests indiquent si les investissements ont l’effet attendu. Les organisations peuvent affecter leurs ressources aux problèmes les plus importants.
Réduire les risques : La détection et la correction proactives des vulnérabilités diminuent le risque d’attaques réussies et limitent les dommages possibles aux activités et à la réputation.
Respecter les règles : De nombreux cadres réglementaires exigent des tests d’intrusion périodiques. Leur réalisation montre l’engagement de l’organisation en faveur de la sécurité et de la conformité.
Améliorer la réponse aux incidents : La simulation d’attaques réalistes met en évidence les lacunes des processus. Les organisations peuvent améliorer la détection, la réponse et la reprise.
Renforcer la sensibilisation à la sécurité : Les tests sensibilisent les employés aux menaces et à leur rôle dans la protection de l’environnement.
Garder une longueur d’avance sur les attaquants : Les vérifications régulières des systèmes et des applications permettent de corriger les vulnérabilités avant leur exploitation.
Les tests d’intrusion réguliers font partie de la stratégie de cybersécurité d’une organisation. Ils aident à repérer les vulnérabilités, évaluer les contrôles et les investissements, réduire les risques, respecter les règles, améliorer la réponse aux incidents et sensibiliser le personnel.
Techniques courantes de test d’intrusion
Les tests d’intrusion emploient diverses techniques pour repérer les vulnérabilités et les faiblesses d’un système ou d’un réseau. Elles sont essentielles à l’évaluation de la sécurité de l’infrastructure d’une organisation. L’analyse du réseau est l’une des principales techniques. Elle recherche les ports ouverts, les services et les points d’entrée potentiels pour les attaquants.
Une autre technique courante est l’évaluation des vulnérabilités. Elle consiste à repérer et à analyser les faiblesses du système ou du réseau, notamment en examinant la configuration des logiciels, les niveaux de correctifs et les paramètres système.
L’exploitation des vulnérabilités est une technique importante. Le testeur tente d’utiliser les faiblesses repérées pour obtenir un accès non autorisé au système ou en prendre le contrôle. Cela permet d’évaluer l’impact des vulnérabilités et l’efficacité des contrôles existants.
Les activités après compromission consistent à maintenir l’accès au système et à recueillir d’autres informations. Elles simulent des scénarios réalistes et aident à évaluer les dommages possibles causés par un attaquant.
Enfin, la production de rapports et la correction sont des étapes essentielles. L’équipe consigne les résultats, classe les vulnérabilités par priorité et recommande des mesures correctives. Les organisations peuvent ainsi traiter les faiblesses et améliorer leur sécurité.
Difficultés des tests d’intrusion
Les tests d’intrusion posent plusieurs difficultés. Les organisations ont besoin de spécialistes expérimentés pour les réaliser. Les mesures de sécurité sont en constante évolution , et les testeurs doivent suivre les nouvelles techniques et les nouveaux outils. La complexité des infrastructures informatiques modernes complique la détection de toutes les vulnérabilités et exige des connaissances approfondies de systèmes et technologies variés. Les tests risquent aussi de perturber les activités. Les organisations doivent soigneusement planifier leur calendrier afin de limiter cet effet. Enfin, le rapport et la correction exigent une communication claire des vulnérabilités et des recommandations.
Bonnes pratiques pour les tests d’intrusion
Les tests d’intrusion efficaces exigent une planification, une exécution et une analyse minutieuses. Voici des pratiques utiles pour assurer des vérifications rigoureuses :
Définir des objectifs précis : Avant le test, déterminez clairement les objectifs. Les activités de test correspondent ainsi aux besoins de sécurité de l’organisation.
Définir un périmètre complet : Indiquez les systèmes, réseaux et applications à tester, ainsi que les limites. Vous éviterez les conséquences involontaires.
Combiner les tests automatisés et manuels : Les outils automatisés trouvent les vulnérabilités courantes. Les tests manuels aident à découvrir des vulnérabilités complexes et à simuler des attaques réalistes.
Suivre les nouvelles menaces et vulnérabilités : De nouvelles vulnérabilités et techniques d’attaque apparaissent régulièrement. Les testeurs doivent rester informés pour assurer des tests complets.
Documenter et communiquer les résultats avec précision : Décrivez les vulnérabilités, leurs effets possibles et les mesures recommandées. Partagez des rapports clairs et concis avec les parties prenantes.
Répéter les tests et réévaluer régulièrement : Un test d’intrusion ne doit pas être une activité ponctuelle. Testez régulièrement les systèmes et applications pour vérifier les corrections et trouver de nouvelles vulnérabilités. L’organisation maintient ainsi un bon niveau de sécurité et limite les risques.
Ces pratiques renforcent les défenses et permettent de corriger les vulnérabilités avant leur exploitation par des personnes malveillantes.
Le processus de test d’intrusion
Planification et définition du périmètre
La planification et la définition du périmètre sont des étapes importantes d’un test d’intrusion. Elles fixent les objectifs, le périmètre et les limites du test. Une planification minutieuse aide à mener le test efficacement. Voici les principaux points à examiner :
- Déterminer les systèmes et ressources à tester, internes et externes.
- Choisir la méthode de test, par exemple en boîte noire, blanche ou grise.
- Établir les règles d’engagement, afin que les testeurs et l’organisation s’accordent sur les attentes et la communication.
- Définir le calendrier, en prévoyant assez de temps pour chaque phase.
- Évaluer l’impact possible du test sur les systèmes et les activités de l’organisation.
Conseil : Faites participer les parties prenantes de différents services, dont les équipes informatiques, de sécurité et de direction. Elles contribueront à clarifier l’infrastructure et les objectifs de l’organisation.
Une fois la planification et le périmètre établis, les testeurs passent à l’étape suivante.
Reconnaissance et collecte d’informations
La reconnaissance et la collecte d’informations sont des étapes importantes du processus de test d’intrusion. Le testeur recueille autant d’informations que possible sur le système ou le réseau ciblé afin de trouver des vulnérabilités et des faiblesses. Cette phase permet de mieux comprendre la cible et de préparer les étapes suivantes.
Plusieurs techniques et outils servent à recueillir ces données :
- Renseignement en sources ouvertes (OSINT) : Recueillir des informations auprès de sources accessibles au public, telles que les réseaux sociaux, les forums en ligne et les moteurs de recherche.
- Analyse du réseau : Repérer les hôtes actifs, les ports ouverts et les services exécutés sur le réseau ciblé.
- Énumération DNS : Recueillir des informations sur les noms de domaine, les adresses IP et les services associés à la cible.
- Ingénierie sociale : Obtenir des informations par la manipulation et la tromperie, par exemple au moyen d’hameçonnage ou d’usurpation d’identité.
Les testeurs doivent mener la reconnaissance et la collecte d’informations de manière éthique et dans les limites de la loi. Ils doivent obtenir une autorisation et s’assurer que leurs actions ne causent pas de dommages et ne portent pas atteinte à la vie privée.
Outre les compétences techniques, une reconnaissance efficace exige des capacités d’analyse et de recherche. L’analyse des données recueillies aide à repérer les vulnérabilités et à planifier les étapes suivantes.
Une phase de reconnaissance bien menée constitue le fondement d’un test d’intrusion réussi. Elle apporte des informations utiles et aide le testeur à prendre des décisions éclairées.
Évaluation des vulnérabilités
Une étape importante du processus de test d’intrusion est l’évaluation des vulnérabilités. Elle consiste à repérer et à évaluer les vulnérabilités potentielles d’un système ou d’un réseau. Une évaluation approfondie révèle les faiblesses que les attaquants pourraient exploiter. Repérer les vulnérabilités permet d’élaborer des stratégies efficaces de réduction des risques et de renforcer la sécurité générale.
Utilisation des vulnérabilités et actions après l’intrusion
L’exploitation et les actions après l’intrusion sont des phases importantes du test. Pendant la première, le testeur tente d’exploiter les vulnérabilités repérées lors de l’évaluation. Il cherche à obtenir un accès ou un contrôle non autorisé sur le système ou le réseau ciblé. L’objectif consiste à simuler des attaques réalistes et à évaluer les effets d’une exploitation réussie.
Après l’intrusion, le testeur tente de conserver l’accès et d’élever ses privilèges sur le système ou le réseau compromis. Cette phase reproduit les actions d’un attaquant chevronné après une intrusion. L’examen du système compromis peut révéler d’autres vulnérabilités, fournir des données sensibles et aider à évaluer les dommages possibles.
Pour effectuer ces opérations, les testeurs utilisent plusieurs outils et techniques :
- Cadres d’exploitation : Des cadres comme Metasploit fournissent des exploits et des charges utiles préconfigurés pour tester les vulnérabilités.
- Techniques d’élévation de privilèges : Les testeurs tentent d’augmenter leurs privilèges sur un système compromis, par exemple en exploitant des erreurs de configuration ou des contrôles d’accès faibles.
- Rebond entre systèmes : Un système compromis sert de point de passage pour accéder à d’autres systèmes du réseau ciblé.
Les testeurs doivent aborder l’exploitation et les actions qui suivent avec prudence et respecter les principes éthiques. L’objectif consiste à détecter les faiblesses de façon contrôlée, sans perturber ni endommager l’environnement ciblé. Des tests approfondis aident les organisations à mieux connaître leur sécurité et à réduire les risques de manière proactive.
Rapport et correction
À la fin du test d’intrusion, l’étape suivante est le rapport et la correction. Elle consiste à documenter les résultats et les vulnérabilités découverts, puis à recommander des mesures correctives.
Une méthode structurée aide à traiter efficacement les problèmes repérés. Elle comprend les étapes suivantes :
Documentation : Décrivez les vulnérabilités, leurs effets et les risques potentiels en détail.
Priorisation : Classez les vulnérabilités en fonction de leur gravité et de leur effet possible sur les systèmes et les données de l’organisation.
Recommandations : Pour chaque vulnérabilité, indiquez les mesures nécessaires à sa correction.
Collaboration : Une collaboration efficace entre l’équipe de test et les équipes informatiques et de sécurité est essentielle aux corrections.
Validation : Une fois les corrections mises en œuvre, refaites des tests pour en vérifier l’efficacité.
Clôture : Le test peut être terminé lorsque toutes les vulnérabilités ont été corrigées et vérifiées.
Conseil : Fixez des délais précis pour les corrections et veillez à traiter toutes les vulnérabilités détectées dans les délais impartis.
La phase de rapport et de correction détermine en partie l’efficacité générale du test. Elle aide les organisations à agir rapidement et à renforcer leur cybersécurité.
Outils et technologies de test d’intrusion
Outils d’analyse du réseau
Les outils d’analyse du réseau jouent un rôle important dans le processus de test d’intrusion . Ils examinent les réseaux pour repérer des vulnérabilités susceptibles d’être exploitées par des personnes malveillantes. Les analyses donnent aux spécialistes un aperçu de la sécurité du réseau et des zones qui exigent une attention ou une correction. Ces outils répertorient l’infrastructure, les appareils connectés, les ports ouverts et les services qui les utilisent. Ces données aident à comprendre la surface d’attaque et les points d’entrée possibles.
Outils d’analyse de sécurité des applications en ligne
Les scanners de sécurité des applications Web repèrent les vulnérabilités et les faiblesses des applications afin d’aider les organisations à protéger leurs données sensibles contre les attaques. En simulant des techniques de piratage réalistes , ils détectent des défauts courants comme l’injection SQL, le script intersites (XSS) et les références directes non sécurisées à des objets. Les résultats éclairent le niveau de sécurité des applications Web et aident à réduire les risques.
Outils de craquage de mots de passe
Les outils de craquage de mots de passe aident les testeurs à évaluer la robustesse des mots de passe employés dans les systèmes d’une organisation. Ils utilisent diverses techniques pour détecter les mots de passe faibles et les vulnérabilités éventuelles. En simulant des attaques réalistes, les testeurs évaluent l’efficacité des règles de mot de passe et sensibilisent les parties prenantes à l’importance de mots de passe robustes.
Outils d’audit des réseaux sans fil
Les outils d’audit des réseaux sans fil aident à repérer les vulnérabilités des réseaux Wi-Fi et à réduire les risques. Wireshark est un outil courant qui capture et analyse le trafic réseau. Les détails des paquets aident à détecter les activités suspectes ou malveillantes.
Un autre outil important est Aircrack-ng, utilisé pour tester la sécurité des réseaux Wi-Fi. Il permet de craquer des clés WEP et WPA-PSK afin d’évaluer la robustesse du chiffrement. Aircrack-ng inclut également des fonctions de capture et d’injection de paquets.
Les spécialistes peuvent aussi utiliser Kismet, un détecteur de réseaux sans fil à code source ouvert, un analyseur de trafic et un système de détection d’intrusion. Kismet détecte et enregistre les réseaux sans fil, y compris les réseaux cachés, puis capture le trafic pour analyse. Il fournit des informations sur les réseaux proches, notamment le SSID, l’adresse MAC et la puissance du signal.
NetStumbler est un outil Windows de détection des réseaux sans fil. Il affiche le SSID, l’adresse MAC, le canal et la puissance du signal. Il peut aussi servir au dépannage de base et à la détection d’interférences possibles.
Les outils d’audit des réseaux sans fil aident à trouver des vulnérabilités, à analyser le trafic et à évaluer le chiffrement. Les spécialistes peuvent ainsi protéger les réseaux et préserver la confidentialité ainsi que l’intégrité des données transmises.
Cadres d’ingénierie sociale
Les cadres d’ingénierie sociale proposent une méthode structurée pour simuler des attaques réalistes et évaluer la vulnérabilité d’une organisation. Ils aident à repérer les faiblesses des contrôles de sécurité liés au facteur humain et à définir des mesures pour réduire les risques. L’hameçonnage et l’hameçonnage ciblé incitent les personnes à révéler des informations sensibles ou à effectuer des actions qui compromettent la sécurité. Le prétexte consiste à créer une fausse identité ou une fausse situation pour obtenir des informations. Le passage en suivant une personne autorisée et l’observation par-dessus l’épaule exploitent la confiance ou l’observation visuelle pour accéder sans autorisation à des zones restreintes ou à des informations sensibles. Ces techniques ne doivent servir que dans des tests d’intrusion autorisés.
Le rôle des tests d’intrusion pour la conformité
Repérer les vulnérabilités et les faiblesses
Repérer les vulnérabilités et les faiblesses est un aspect important du test d’intrusion. Des évaluations rigoureuses révèlent des défauts de sécurité susceptibles d’être exploités. Le testeur examine systématiquement le système, le réseau ou l’application ciblés afin de trouver des faiblesses permettant un accès non autorisé ou une violation de données.
Les testeurs combinent les vérifications manuelles, les outils d’analyse automatisée et les cadres d’évaluation des vulnérabilités. Ensemble, ces méthodes donnent une vue complète de la sécurité et des recommandations concrètes de correction.
Au-delà de l’examen technique, les testeurs analysent aussi les politiques de sécurité, les procédures et la sensibilisation des employés. Cette approche révèle des faiblesses humaines, comme une vulnérabilité à l’ingénierie sociale ou une formation insuffisante.
Les résultats sont présentés à l’aide de méthodes quantitatives et qualitatives. Un rapport décrit les vulnérabilités détectées, leurs effets possibles et les mesures recommandées. Une liste priorisée selon la gravité et la facilité d’exploitation aide à affecter les ressources aux corrections importantes.
La recherche de vulnérabilités est un processus continu. À mesure que les technologies évoluent et que de nouvelles menaces apparaissent, les organisations doivent répéter les tests d’intrusion. L’évaluation et la correction régulières renforcent la sécurité et protègent les données sensibles contre les accès non autorisés.
Protéger les données sensibles
La protection des données sensibles est essentielle à la cybersécurité. Une compromission peut entraîner des conséquences financières, juridiques ou réputationnelles importantes. Le chiffrement protège les données en les convertissant sous une forme lisible uniquement avec la clé de déchiffrement appropriée. Même interceptées, elles restent illisibles et inutilisables pour les personnes non autorisées.
Une autre mesure importante est le contrôle d’accès. Des autorisations strictes et des mécanismes d’authentification réservent les informations sensibles aux personnes autorisées. La limitation des accès réduit le risque de divulgation ou d’utilisation abusive.
En plus du chiffrement et du contrôle d’accès, les organisations devraient envisager des solutions de prévention des pertes de données (DLP). Elles surveillent et empêchent la transmission ou le stockage non autorisés de données sensibles. Elles peuvent détecter et bloquer l’envoi de données par courriel, transfert de fichiers ou autres canaux de communication.
Les organisations devraient également procéder régulièrement à la classification des données selon leur niveau de sensibilité. Cette classification aide à choisir les mesures de sécurité et à affecter les ressources. Elle permet de repérer les actifs de données les plus importants et de les protéger convenablement.
Protéger les données sensibles exige de combiner chiffrement, contrôle d’accès, prévention des pertes et classification des données. Ces mesures réduisent les risques de violation et protègent les informations précieuses.
Améliorer la réponse aux incidents
Les tests d’intrusion aident à repérer les vulnérabilités des systèmes et réseaux et à améliorer la réponse de l’organisation aux incidents. La réponse aux incidents comprend la détection des événements de sécurité, les mesures prises et le rétablissement. Les équipes collaborent pour limiter les effets et rétablir les activités normales.
Les tests d’intrusion améliorent la réponse aux incidents de plusieurs manières :
Repérer les vulnérabilités : Les tests révèlent les problèmes que les attaquants pourraient exploiter. Les organisations peuvent appliquer des correctifs ou des mesures d’atténuation pour réduire le risque d’attaque réussie.
Vérifier les plans de réponse : La simulation d’attaques réalistes permet d’évaluer les procédures et d’apporter les améliorations nécessaires.
Renforcer les capacités de réponse : Les résultats et recommandations servent à actualiser les procédures, à former le personnel et à adopter de nouveaux outils ou de nouvelles technologies.
Améliorer la coordination : Les tests font intervenir les équipes informatiques, de sécurité et de réponse aux incidents. Une meilleure coordination et une communication plus claire rendent la réponse plus efficace.
Les tests d’intrusion réguliers renforcent la capacité de réponse. La détection des vulnérabilités, la vérification des plans, le développement des compétences et la coordination aident les organisations à se préparer aux incidents et à les gérer.
Démontrer la diligence raisonnable
Démontrer la diligence raisonnable est une composante importante du test d’intrusion. Les organisations évaluent leurs systèmes et prennent les mesures appropriées pour protéger leurs données. Des tests réguliers repèrent de manière proactive les vulnérabilités cachées et les faiblesses de l’infrastructure, des applications et des processus. Elles peuvent ainsi les corriger avant leur exploitation.
L’avenir des tests d’intrusion
Technologies et menaces émergentes
Les technologies émergentes apportent des possibilités et des défis à la cybersécurité. Elles introduisent de nouveaux vecteurs d’attaque et de nouvelles vulnérabilités que les cybercriminels pourraient exploiter. Les spécialistes doivent suivre ces technologies et les menaces associées.
L’Internet des objets (IoT) relie des appareils et objets qui communiquent et échangent des données. La multiplication des appareils IoT entraîne des risques, notamment une authentification faible, des protocoles de communication non sécurisés et des accès non autorisés aux données sensibles.
L’intelligence artificielle (IA) crée aussi de nouveaux défis. Les systèmes d’IA ont des applications dans de nombreux secteurs, mais créent également des risques. Des adversaires peuvent utiliser des algorithmes d’IA pour mener des attaques sophistiquées, comme des courriels d’hameçonnage générés par l’IA ou des logiciels malveillants qui l’emploient.
Pour répondre à ces menaces, les spécialistes doivent adapter en continu leurs stratégies et leurs défenses. Les appareils IoT ont besoin d’une authentification robuste et de protocoles de chiffrement. Les organisations peuvent également investir dans des solutions de sécurité intégrant l’IA pour détecter et réduire les attaques qui l’utilisent.
Les progrès rapides des technologies apportent à la cybersécurité des possibilités et des défis. Les spécialistes doivent rester vigilants et adapter leurs stratégies aux nouvelles technologies et aux menaces associées.
Automatisation et intelligence artificielle dans les tests d’intrusion
L’automatisation et l’intelligence artificielle (IA) transforment les tests d’intrusion et offrent des avantages aux spécialistes de la cybersécurité. Elles accélèrent la détection des vulnérabilités et aident les organisations à anticiper les menaces. L’automatisation des tâches répétitives et l’emploi d’algorithmes d’IA permettent aux spécialistes de se concentrer sur les problèmes complexes et les mesures d’atténuation.
Tests continus et DevSecOps
Les tests continus et DevSecOps sont des concepts importants en cybersécurité. Les tests continus intègrent les contrôles à l’ensemble du cycle de développement logiciel, pour repérer et corriger les vulnérabilités tôt. Cette approche accélère leur détection et leur correction et réduit le risque d’incident.
DevSecOps intègre les pratiques de sécurité au processus de développement logiciel. Les équipes de développement, d’exploitation et de sécurité collaborent pour intégrer la sécurité à chaque étape du cycle de développement.
Pour mettre en place les tests continus et DevSecOps, les organisations peuvent suivre ces pratiques :
- Automatisation : Automatisez les tests de sécurité pour assurer une couverture cohérente et rigoureuse.
- Intégration : Intégrez les outils et processus de sécurité au pipeline de développement pour détecter et corriger les vulnérabilités tôt.
- Collaboration : Encouragez la collaboration entre les équipes de développement, d’exploitation et de sécurité, afin que la sécurité soit une responsabilité commune.
- Formation : Formez régulièrement les développeurs et les autres parties prenantes aux bonnes pratiques de sécurité.
L’adoption des tests continus et de DevSecOps améliore la sécurité des applications et réduit le risque de cyberattaques.
Considérations éthiques des tests d’intrusion
Les considérations éthiques sont essentielles aux tests d’intrusion. Les spécialistes doivent respecter des normes et des principes éthiques. Les cybercriminels font évoluer leurs méthodes pour exploiter les vulnérabilités des systèmes et réseaux . Les testeurs doivent donc suivre les dernières directives éthiques et les bonnes pratiques.
Compétences et formation des testeurs d’intrusion
Les testeurs d’intrusion doivent maîtriser les réseaux, les systèmes d’exploitation et les langages de programmation. Ils doivent également connaître les principes de sécurité et les bonnes pratiques. Les techniques et outils de piratage éthique sont essentiels à la réalisation de tests efficaces.
Pour devenir testeur qualifié, il faut suivre une formation appropriée et obtenir des certifications pertinentes, comme Certified Ethical Hacker (CEH) ou Offensive Security Certified Professional (OSCP). Elles valident les connaissances et compétences nécessaires aux tests d’intrusion.
Outre les compétences techniques, les testeurs doivent posséder un esprit analytique et une capacité à résoudre les problèmes. Ils doivent savoir réfléchir comme un attaquant et repérer les vulnérabilités potentielles des systèmes et applications.
Pour suivre les dernières tendances et techniques, les professionnels doivent se former en continu, participer à des conférences de cybersécurité et à des compétitions capture the flag (CTF).
La combinaison de compétences techniques, d’analyse et de formation continue aide les testeurs à repérer et à réduire efficacement les risques de sécurité.
Le domaine des tests d’intrusion évolue rapidement. Les organisations doivent faire progresser leur cybersécurité à mesure que la technologie évolue et que les menaces gagnent en complexité. Sur simeononsecurity.com , vous trouverez des conseils de spécialistes et des ressources de sécurité. Le site présente aux débutants comme aux professionnels expérimentés les tendances, les bonnes pratiques et des ressources pour développer leurs compétences . Visitez simeononsecurity.com pour en savoir plus sur la cybersécurité.
Conclusion
Les tests d’intrusion réguliers contribuent à la sécurité et à la résilience des défenses numériques d’une organisation. Des évaluations systématiques repèrent les vulnérabilités et les faiblesses pour corriger les lacunes de sécurité avant leur exploitation. Leurs avantages comprennent une meilleure réponse aux incidents, la conformité aux exigences réglementaires et une protection renforcée des données sensibles. Des tests efficaces exigent une planification minutieuse, des outils et technologies adaptés et le respect des bonnes pratiques. Les tests doivent s’adapter aux nouvelles technologies et menaces, tirer parti de l’automatisation et de l’intelligence artificielle et s’intégrer aux tests continus et à DevSecOps. Les principes éthiques et le développement continu des compétences des testeurs restent également essentiels à une pratique responsable et efficace.
Foire aux questions
Que sont les tests d’intrusion ?
Les tests d’intrusion, aussi appelés piratage éthique, permettent de repérer de manière proactive les vulnérabilités des systèmes informatiques et des réseaux. Ils simulent des attaques réalistes pour évaluer la sécurité d’une organisation.
Pourquoi les tests d’intrusion réguliers sont-ils importants ?
Ils aident les organisations à repérer et corriger les vulnérabilités avant leur exploitation. Les entreprises anticipent ainsi les cybermenaces et protègent les données sensibles.
Quels sont les avantages des tests d’intrusion réguliers ?
Ils permettent notamment de repérer les faiblesses des contrôles, de vérifier l’efficacité des mesures de sécurité, d’améliorer la réponse aux incidents et de respecter les exigences réglementaires.
Quelles techniques utilise-t-on couramment lors des tests d’intrusion ?
Les techniques courantes comprennent l’analyse du réseau, l’évaluation des vulnérabilités, leur exploitation, l’ingénierie sociale et le craquage de mots de passe. Elles permettent d’examiner les faiblesses sous différents angles.
Quelles difficultés les tests d’intrusion présentent-ils ?
Les environnements réseau complexes, l’évolution des techniques d’attaque, les contraintes de temps et de ressources et le besoin de testeurs qualifiés posent des difficultés. Une planification et une coordination rigoureuses aident à les gérer.
Quelles pratiques rendent les tests d’intrusion efficaces ?
Il faut définir des objectifs clairs, obtenir une autorisation appropriée, combiner les tests automatisés et manuels, documenter précisément les résultats et formuler des recommandations correctives concrètes.

Related Posts