Les cinq principales certifications en cybersécurité pour les professionnels de l’entreprise

Table of Contents
Les cinq principales certifications non techniques en cybersécurité pour les professionnels de l’entreprise en 2026
À l’ère numérique, la cybersécurité est essentielle aux activités de toute entreprise. Face à la hausse des cybermenaces et des attaques, les organisations ont besoin de professionnels qualifiés pour protéger leurs informations et données sensibles. Outre les certifications techniques largement connues, il existe des certifications non techniques utiles aux professionnels de l’entreprise. Elles apportent une compréhension globale des principes, politiques et bonnes pratiques de cybersécurité sans exiger de connaissances techniques approfondies.
En 2026, le paysage de la cybersécurité continue d’évoluer rapidement. Selon de récents rapports sectoriels, les dépenses mondiales en cybersécurité devraient dépasser 215 milliards de dollars en 2026, soit une hausse de 12 % par rapport à l’année précédente. Les organisations reconnaissent que l’efficacité de la cybersécurité exige plus que des compétences techniques. Elle repose aussi sur une gouvernance solide, la gestion des risques, la conformité en matière de confidentialité et le leadership stratégique des professionnels de l’entreprise.
La pénurie mondiale de professionnels de la cybersécurité a atteint 3,5 millions de postes vacants en 2026. Une part importante de ces emplois concerne la gestion, la gouvernance et la confidentialité, et exige un sens des affaires plutôt que des compétences techniques approfondies. Les professionnels de l’entreprise qui obtiennent des certifications pertinentes disposent donc d’occasions importantes.
Ce guide présente cinq certifications non techniques en cybersécurité utiles aux professionnels de l’entreprise en 2026. Il détaille les tarifs, le retour sur investissement, les possibilités d’évolution professionnelle et les différences avec d’autres options du marché.
Pour comparer les principales certifications de cybersécurité, techniques et non techniques, consultez notre guide comparatif des certifications en cybersécurité 2026 .
Pourquoi les certifications non techniques comptent en 2026
Avant d’examiner les certifications, voyons pourquoi les certifications non techniques en cybersécurité ont pris de la valeur :
Une nécessité pour l’entreprise
La cybersécurité moderne relève fondamentalement de la gestion des risques d’entreprise. Les contrôles techniques sont essentiels, mais les organisations ont aussi besoin de dirigeants capables de :
- traduire les risques techniques en conséquences pour l’entreprise
- aligner les stratégies de sécurité sur les objectifs de l’entreprise
- gérer des exigences réglementaires complexes
- créer et gérer des programmes de sécurité efficaces
- expliquer les notions de sécurité aux parties prenantes non techniques
- prendre des décisions éclairées sur les investissements en sécurité à partir des risques
Complexité réglementaire
Le cadre réglementaire s’est considérablement complexifié en 2026. Les organisations doivent respecter :
- le RGPD (Règlement général sur la protection des données), dont l’application s’intensifie
- le CCPA 2.0 (version renforcée du California Consumer Privacy Act)
- le CPRA (California Privacy Rights Act)
- HIPAA (Health Insurance Portability and Accountability Act)
- CMMC 2.0 (Cybersecurity Maturity Model Certification)
- diverses lois étatiques sur la confidentialité
- les exigences internationales en matière de protection des données
Pour s’y retrouver, il faut des compétences spécialisées en confidentialité, conformité et gestion des risques. Ces certifications les apportent.
Évolution de carrière et rémunération
Les professionnels qui possèdent des certifications non techniques reconnues en cybersécurité bénéficient de primes salariales importantes :
| Poste | Sans certification | Avec certification pertinente | Hausse de salaire |
|---|---|---|---|
| Responsable de la confidentialité | $95,000 | $125,000-$145,000 | 32-53% |
| Responsable de la sécurité | $110,000 | $140,000-$165,000 | 27-50% |
| Responsable de la conformité | $100,000 | $130,000-$155,000 | 30-55% |
| Responsable des risques | $105,000 | $135,000-$160,000 | 29-52% |
| CISO | $180,000 | $225,000-$300,000 | 25-67% |
Données salariales fondées sur les moyennes du marché américain en 2026.
1. Certified Information Systems Security Professional (CISSP)
La certification Certified Information Systems Security Professional (CISSP) est reconnue dans le monde entier par les professionnels de la cybersécurité. Elle couvre aussi des sujets techniques, mais adopte un point de vue axé sur la gestion et la stratégie. Elle convient donc aux cadres, responsables et consultants qui souhaitent approfondir leurs connaissances en cybersécurité.
Pourquoi choisir CISSP comme professionnel de l’entreprise ?
CISSP démontre votre capacité à concevoir, mettre en œuvre et gérer un programme de cybersécurité à l’échelle de l’entreprise. Contrairement aux certifications purement techniques, CISSP porte sur :
- la planification stratégique et la gouvernance de la sécurité
- la compréhension des besoins et contraintes de l’entreprise
- la gestion des risques et les cadres de décision
- le respect des réglementations et normes sectorielles
- la gestion et la direction de programmes de sécurité
Les huit domaines CISSP (2026)
CISSP couvre un large éventail de sujets répartis en huit domaines :
Gestion de la sécurité et des risques
- principes de gouvernance de la sécurité
- conformité et considérations juridiques
- éthique professionnelle
- politiques, normes, procédures et directives de sécurité
- planification de la continuité des activités et de la reprise après sinistre
- sécurité du personnel
- concepts de gestion des risques
Sécurité des actifs
- classification des informations et des actifs
- protection de la confidentialité
- gestion du cycle de vie des données
- contrôles de sécurité des données
- exigences de traitement
Architecture et ingénierie de la sécurité
- principes de conception de la sécurité
- modèles et cadres de sécurité
- conception de systèmes sécurisés
- systèmes cryptographiques
- sécurité physique
Sécurité des communications et des réseaux
- architecture et conception des réseaux
- canaux de communication sécurisés
- composants et protocoles réseau
Gestion des identités et des accès (IAM)
- gestion des identités
- modèles de contrôle d’accès
- identité en tant que service (IDaaS)
- services d’identité de tiers
Évaluation et tests de sécurité
- stratégies d’évaluation et de test
- collecte de données sur les processus de sécurité
- audits de sécurité
- évaluations des vulnérabilités
Opérations de sécurité
- concepts des opérations de sécurité
- mise à disposition des ressources
- gestion des incidents
- reprise après sinistre et continuité des activités
Sécurité du développement logiciel
- sécurité du cycle de vie du développement logiciel
- contrôles de sécurité des environnements de développement
- efficacité de la sécurité logicielle
Conditions requises pour CISSP (2026)
- Expérience professionnelle : au moins cinq ans d’expérience rémunérée cumulée dans au moins deux des huit domaines CISSP. Un diplôme universitaire de quatre ans ou un titre de la liste approuvée par (ISC)² peut remplacer une année d’expérience.
- Examen : 100 à 150 questions adaptatives, trois heures, note minimale : 700/1000
- Parrainage : un professionnel certifié par (ISC)² doit vous parrainer.
- Exigences CPE : 120 crédits tous les trois ans
Coûts de CISSP (2026)
| Poste de dépense | Montant |
|---|---|
| Frais d’examen (États-Unis) | $749 |
| Frais annuels de maintenance (AMF) | $149 |
| Supports d’étude (estimation) | $300-$800 |
| Formation (facultative) | $3,000-$4,500 |
| Coût total de la première année | $1,198-$6,198 |
| Renouvellement annuel | $149 |
Impact professionnel
Les titulaires de CISSP dans des fonctions orientées vers l’entreprise signalent :
- une hausse salariale moyenne de $25,000-$40,000 en deux ans
- des promotions dans les 18 mois suivant la certification pour 68 % d’entre eux
- une crédibilité accrue dans les fonctions de direction de la sécurité
- une meilleure capacité à communiquer avec les dirigeants de niveau C
Qui devrait obtenir CISSP ?
- responsables et directeurs de la sécurité
- responsables informatiques qui passent à des fonctions de sécurité
- professionnels de la gestion des risques
- responsables de la conformité
- responsables de la continuité des activités
- consultants en sécurité
- toute personne visant un poste de CISO ou de direction supérieure de la sécurité
Pour en savoir plus sur CISSP et ses conditions, consultez : CISSP - Certified Information Systems Security Professional
Pour comparer CISSP à d’autres certifications de sécurité, consultez notre guide comparatif des certifications en cybersécurité 2026 .
2. Certified Information Privacy Professional/Europe (CIPP/E)
La certification Certified Information Privacy Professional/Europe (CIPP/E) s’adresse aux professionnels qui travaillent avec les lois sur la protection des données et la confidentialité dans l’Union européenne (UE). En 2026, l’application du RGPD s’intensifie et le total des amendes dépasse 2,5 milliards d’euros par an. Les organisations accordent donc une priorité accrue aux compétences en confidentialité.
Pourquoi choisir CIPP/E en 2026 ?
La certification CIPP/E est devenue essentielle pour plusieurs raisons :
- Maturité du RGPD : durant sa huitième année d’application, les autorités ont précisé leurs attentes et renforcé leur contrôle.
- Pertinence mondiale : de nombreux pays ont adopté des cadres inspirés du RGPD, ce qui rend les connaissances sur la confidentialité dans l’UE applicables à l’échelle mondiale.
- Schrems II et transferts de données : la complexité des transferts internationaux exige une expertise spécialisée.
- Protection de la vie privée dès la conception : les organisations intègrent de plus en plus la confidentialité au développement de produits et recherchent des professionnels qualifiés.
- Enjeu de conseil d’administration : la confidentialité est désormais un enjeu de gouvernance, ce qui renforce l’importance des spécialistes certifiés.
Contenu de CIPP/E
La certification couvre le droit et les pratiques de confidentialité de l’UE :
Droit et réglementation européens sur la protection des données
- Contexte historique et évolution de la protection des données dans l’UE
- Institutions de l’UE et rôles dans la réglementation de la confidentialité
- Procédures législatives et cadre réglementaire
- Principes fondamentaux de confidentialité du droit européen
- Autorités de protection des données et pouvoirs d’application
Principes fondamentaux du RGPD
- Champ d’application matériel et territorial : cas où le RGPD s’applique
- Définitions clés : données personnelles, traitement, responsables du traitement et sous-traitants
- Principes du traitement : licéité, loyauté, transparence, limitation des finalités et minimisation des données
- Bases juridiques du traitement : consentement, contrat, obligation légale, intérêts vitaux, mission d’intérêt public et intérêts légitimes
- Catégories particulières de données : données sensibles soumises à une protection renforcée
- Données des enfants : règles spécifiques au traitement des informations concernant les mineurs
Droits des personnes concernées
- Droit à l’information : obligations de transparence
- Droit d’accès : demandes d’accès des personnes concernées (SAR)
- Droit de rectification : corriger des données inexactes
- Droit à l’effacement (“droit à l’oubli”)
- Droit à la limitation du traitement
- Droit à la portabilité des données
- Droit d’opposition, y compris à la prise de décision automatisée
- Droits liés au traitement automatisé : profilage et décisions algorithmiques
Obligations des responsables du traitement et des sous-traitants
- Principe de responsabilité : démontrer la conformité
- Protection des données dès la conception et par défaut
- Registre des activités de traitement (article 30)
- Analyses d’impact relatives à la protection des données (AIPD)
- Consultation préalable des autorités de contrôle
- Délégués à la protection des données (DPD) : nomination et rôle
- Sécurité du traitement : mesures techniques et organisationnelles appropriées
- Notification des violations : délai de 72 heures
- Contrats de sous-traitance : exigences de l’article 28
Transferts internationaux de données
- Mécanismes de transfert : décisions d’adéquation, clauses contractuelles types (CCT) et règles d’entreprise contraignantes (BCR)
- Conséquences de Schrems II : mesures supplémentaires et évaluations d’impact des transferts
- Adéquation entre le Royaume-Uni et l’UE après le Brexit
- Cadre de confidentialité des données UE-États-Unis (remplaçant le Privacy Shield)
- Évaluations des risques de transfert et documentation
Application et responsabilité
- Pouvoirs des autorités de contrôle et mécanismes de coopération
- Procédures de traitement des plaintes
- Pouvoirs d’enquête et de correction
- Amendes administratives : méthode de calcul et montants maximaux
- Responsabilité civile et droits à réparation
- Codes de conduite et mécanismes de certification
Détails de l’examen CIPP/E (2026)
- Format : 90 questions à choix multiples
- Durée : 2,5 heures
- Note de passage : 300/500 (score étalonné)
- Langues : plusieurs langues, dont l’anglais, l’allemand, le français et l’espagnol
- Modalité : centres d’examen Pearson VUE ou surveillance en ligne
Coûts de CIPP/E (2026)
| Poste de dépense | Montant |
|---|---|
| Adhésion à l’IAPP (obligatoire) | $550/an |
| Frais d’examen (tarif membre) | $550 |
| Supports d’étude | $200-$500 |
| Formation (facultative) | $2,200-$3,500 |
| Coût total de la première année | $1,300-$4,600 |
| Renouvellement annuel | $550 (adhésion + CPE) |
Maintenir CIPP/E
- Exigences de CPE : 20 crédits tous les deux ans
- Recertification : possibilité de repasser l’examen si les crédits CPE ne sont pas obtenus
- Adhésion à l’IAPP : l’adhésion doit rester active
Débouchés professionnels avec CIPP/E
CIPP/E ouvre la voie à plusieurs fonctions :
- Délégué à la protection des données (DPD) : requis dans de nombreuses organisations de l’UE
- Responsable de la confidentialité : supervise les programmes de confidentialité
- Consultant en confidentialité : conseille sur la conformité au RGPD
- Juriste spécialisé en confidentialité : fonction juridique axée sur le droit de la confidentialité
- Responsable de la conformité : fonction plus large avec une spécialisation en confidentialité
Incidence sur les salaires (2026)
| Poste | Lieu | Salaire moyen |
|---|---|---|
| DPD | Allemagne | €85,000-€120,000 |
| DPD | Royaume-Uni | £75,000-£110,000 |
| DPD | France | €75,000-€100,000 |
| Responsable de la confidentialité | Moyenne de l’UE | €70,000-€95,000 |
| Consultant en confidentialité | Moyenne de l’UE | €80,000-€125,000 |
Postes basés aux États-Unis soutenant des activités dans l’UE : $110,000-$155,000
Qui devrait obtenir CIPP/E ?
- professionnels travaillant pour des organisations basées dans l’UE
- entreprises américaines ayant des clients ou des activités dans l’UE
- juristes spécialisés en confidentialité
- responsables de la conformité chargés du RGPD
- délégués à la protection des données
- responsables produit traitant des données de l’UE
- spécialistes marketing gérant les données de clients de l’UE
Certifications complémentaires
De nombreux titulaires de CIPP/E obtiennent aussi :
- CIPP/US : pour comprendre le droit américain de la confidentialité
- CIPM : pour les compétences en gestion de programmes de confidentialité
- CIPT : pour comprendre les technologies de confidentialité
Pour plus d’informations sur CIPP/E : CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
La certification Certified Information Privacy Manager (CIPM) s’adresse aux professionnels chargés de gérer et de gouverner les programmes de confidentialité des organisations. Alors que des certifications comme CIPP/E portent sur le droit de la confidentialité, CIPM met l’accent sur la mise en œuvre et l’exploitation des programmes de confidentialité.
Pourquoi choisir CIPM en 2026 ?
À mesure que les réglementations sur la confidentialité mûrissent, les organisations délaissent la seule conformité juridique au profit de programmes complets et durables. CIPM répond à ce besoin grâce à :
- des cadres pratiques de gestion des programmes de confidentialité
- des conseils opérationnels pour la gestion quotidienne de la confidentialité
- des méthodes d’évaluation des risques liés à la confidentialité
- des structures de gouvernance de la confidentialité organisationnelle
- des mesures et indicateurs pour les programmes de confidentialité
En 2026, 87 % des entreprises du Global 500 ont établi des programmes formels de confidentialité, ce qui crée une forte demande de compétences CIPM.
Contenu de CIPM
La certification couvre trois domaines principaux :
I. Gouvernance des programmes de confidentialité (45 %)
Ce domaine porte sur la mise en place et le maintien des structures de gouvernance de la confidentialité :
1. Cadre de gouvernance de la confidentialité
- structures organisationnelles de gestion de la confidentialité
- politiques, normes et procédures de confidentialité
- mécanismes de compte rendu au conseil et à la direction
- comités de confidentialité et définition de leur mandat
- intégration aux autres fonctions de gouvernance (risque, conformité, sécurité)
2. Stratégie du programme de confidentialité
- alignement de la confidentialité sur les objectifs de l’entreprise
- modèles de maturité des programmes de confidentialité
- planification stratégique des initiatives de confidentialité
- élaboration des budgets et allocation des ressources
- justification des investissements en confidentialité
3. Leadership en matière de confidentialité
- développement d’une culture de confidentialité
- gestion du changement pour les initiatives de confidentialité
- mobilisation et communication avec les parties prenantes
- programmes de formation et de sensibilisation
- indicateurs clés de performance (KPI)
4. Lois, réglementations et cadres
- cartographie des exigences réglementaires
- compréhension des cadres mondiaux de confidentialité
- suivi des évolutions réglementaires
- adaptation des programmes aux nouvelles exigences
- collaboration avec les conseillers juridiques
II. Cycle de vie opérationnel du programme de confidentialité (40 %)
Ce domaine couvre la gestion quotidienne des programmes de confidentialité :
1. Découverte et inventaire des données
- création et tenue des inventaires de données
- cartographie et documentation des flux de données
- inventaire des systèmes et des fournisseurs
- gestion du cycle de vie des données
- tenue des registres des activités de traitement
2. Évaluations de confidentialité
- évaluations d’impact sur la confidentialité (PIA/AIPD)
- méthodes d’évaluation des risques de confidentialité
- évaluations d’impact des transferts
- évaluations des intérêts légitimes
- évaluations de confidentialité des tiers
3. Protection de la vie privée dès la conception
- intégration de la confidentialité au développement de produits
- exigences de confidentialité dans la conception des systèmes
- collaboration avec les équipes d’ingénierie et de produit
- prise en compte de la confidentialité dans les méthodes agiles
- documentation des exigences de confidentialité
4. Gestion des droits des personnes concernées
- mise en œuvre de procédures de demande de droits
- automatisation de l’exercice des droits
- gestion des demandes complexes
- procédures de vérification
- gestion des délais de réponse
5. Gestion des fournisseurs et des tiers
- évaluations de confidentialité des fournisseurs
- clauses contractuelles de confidentialité
- surveillance continue des fournisseurs
- gestion des sous-traitants au titre du RGPD
- réponse aux violations chez les fournisseurs
6. Élaboration des politiques et des avis
- création d’avis et de politiques de confidentialité
- stratégies de gestion du consentement
- avis et gestion des cookies
- dispositifs d’information et de choix
- exigences de transparence
7. Réponse aux violations et incidents de confidentialité
- procédures de réponse aux violations
- évaluation et notification des violations
- mesures correctives et remédiation
- analyse des causes profondes
- examens après incident
III. Conformité stratégique des programmes de confidentialité (15 %)
Ce domaine aligne la confidentialité sur la stratégie de l’entreprise :
1. Technologies de confidentialité et gestion des données
- technologies améliorant la confidentialité (PET)
- technologies de minimisation des données
- anonymisation et pseudonymisation
- plateformes de gestion de la confidentialité
- automatisation et IA dans les programmes de confidentialité
2. Formation et sensibilisation
- formation à la confidentialité selon les fonctions
- campagnes de sensibilisation
- mesure de l’efficacité de la formation
- programmes de relais en matière de confidentialité
- création d’une culture de confidentialité
3. Mesure de l’efficacité du programme de confidentialité
- indicateurs clés de performance (KPI)
- indicateurs clés de risque (KRI)
- création de tableaux de bord
- analyse comparative et évaluation de maturité
- rapports à la direction
Détails de l’examen CIPM (2026)
- Format : 90 questions à choix multiples et fondées sur des scénarios
- Durée : 2,5 heures
- Note de passage : 300/500 (score étalonné)
- Modalité : centres Pearson VUE ou surveillance en ligne
- Types de questions : connaissances et mises en situation
Coûts de CIPM (2026)
| Poste de dépense | Montant |
|---|---|
| Adhésion à l’IAPP (obligatoire) | $550/an |
| Frais d’examen (tarif membre) | $550 |
| Supports d’étude | $200-$400 |
| Formation (facultative) | $2,200-$3,200 |
| Coût total de la première année | $1,300-$4,350 |
| Renouvellement annuel | $550 (adhésion + CPE) |
Valeur pratique de CIPM
CIPM apporte une valeur pratique immédiate grâce à :
1. Cadres prêts à l’emploi
- modèles de programmes de confidentialité
- questionnaires d’évaluation
- modèles de politiques
- plans de réponse aux incidents
2. Outils opérationnels
- cadres d’AIPD
- modèles d’inventaire de données
- méthodes d’évaluation des risques
- questionnaires d’évaluation des fournisseurs
3. Mesures et indicateurs
- cadres de KPI pour les programmes de confidentialité
- modèles de tableaux de bord
- modèles d’évaluation de maturité
- méthodes de comparaison
Impact professionnel
Les titulaires de CIPM signalent :
- une hausse moyenne de salaire de 42 % dans les 18 mois suivant la certification
- une progression plus rapide vers des postes de direction en confidentialité
- une crédibilité renforcée auprès des parties prenantes
- une mise en œuvre plus efficace des programmes de confidentialité
Profil idéal des candidats
CIPM est particulièrement utile aux :
- responsables de la confidentialité qui élaborent ou gèrent des programmes
- gestionnaires de la confidentialité responsables des opérations
- gestionnaires de la conformité ayant des responsabilités en confidentialité
- gestionnaires des risques chargés des risques de confidentialité
- professionnels de l’entreprise qui pilotent la confidentialité
- consultants qui mettent en œuvre des programmes de confidentialité
La “triple couronne” : CIPP, CIPM et CIPT
De nombreux professionnels de la confidentialité obtiennent plusieurs certifications de l’IAPP :
| Certification | Domaine | Quand l’obtenir ? |
|---|---|---|
| CIPP/E ou CIPP/US | Droit de la confidentialité | D’abord, pour acquérir les bases juridiques |
| CIPM | Gestion de la confidentialité | Ensuite, pour développer l’expertise opérationnelle |
| CIPT | Technologies de confidentialité | Enfin, pour ajouter une dimension technique |
Cette combinaison apporte :
- des connaissances juridiques (CIPP)
- des compétences de gestion (CIPM)
- une compréhension technique (CIPT)
Comparaison avec d’autres certifications de confidentialité
| Aspect | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| Domaine | Gestion de programmes | Droit de l’UE | Droit des États-Unis | Technologie |
| Profondeur technique | Faible | Aucune | Aucune | Moyenne |
| Accent sur la gestion | Très élevé | Faible | Faible | Moyen |
| Accent sur la mise en œuvre | Très élevé | Moyen | Moyen | Élevé |
| Poste idéal | Gestionnaire/responsable de la confidentialité | DPD | Responsable américain de la confidentialité | Ingénieur en confidentialité |
Pour plus d’informations sur CIPM : CIPM - Certified Information Privacy Manager
Pour comparer les certifications de confidentialité, consultez notre guide comparatif des certifications en cybersécurité 2026 .
4. Certified Information Security Manager (CISM)
La certification Certified Information Security Manager (CISM) , administrée par l’ISACA, s’adresse aux professionnels responsables de la gestion et de la supervision du programme de sécurité de l’information d’une organisation. CISM met l’accent sur la gestion et la stratégie, plutôt que sur la mise en œuvre technique.
Pourquoi choisir CISM comme professionnel de l’entreprise ?
CISM aide les professionnels à faire le lien entre la sécurité informatique et les objectifs de l’entreprise. En 2026, les titulaires de CISM gagnent en moyenne $145,000 dans le monde, et les professionnels expérimentés occupant des postes supérieurs dépassent $200,000.
Principales caractéristiques de CISM :
- Orientation gestion : gestion des programmes de sécurité, pas mise en œuvre technique
- Alignement sur l’entreprise : rapproche la sécurité des objectifs commerciaux
- Approche fondée sur les risques : comprendre et gérer les risques de sécurité
- Vision stratégique : élaborer des stratégies de sécurité au service des objectifs de l’entreprise
- Vision organisationnelle : considérer la sécurité dans toute l’organisation, pas seulement l’informatique
Les quatre domaines CISM (2026)
CISM comprend quatre domaines complets :
Domaine 1 : Gouvernance de la sécurité de l’information (17 %)
Ce domaine porte sur la création et le maintien d’un cadre de gouvernance de la sécurité de l’information :
Cadre de gouvernance de la sécurité
- structures organisationnelles et relations hiérarchiques
- stratégie de sécurité de l’information alignée sur la stratégie de l’entreprise
- mobilisation du conseil d’administration et de la direction
- cadres de gouvernance de la sécurité (COBIT, ISO, NIST)
- hiérarchie des politiques, normes et procédures
Intégration à la gouvernance d’entreprise
- intégration de la gouvernance informatique
- alignement sur la gestion des risques d’entreprise (ERM)
- considérations de gouvernance d’entreprise
- cadres de conformité réglementaire
- liens avec l’audit interne
Mesures du programme de sécurité
- indicateurs clés de performance (KPI)
- indicateurs clés de risque (KRI)
- méthodes de tableau de bord équilibré
- tableaux de bord des mesures de sécurité
- rapports au conseil d’administration
Élaboration d’un dossier d’investissement
- analyse coûts-avantages des investissements en sécurité
- rendement des investissements en sécurité (ROSI)
- coût total de possession de la sécurité (TCO)
- élaboration et gestion du budget
- allocation des ressources
Domaine 2 : Gestion des risques liés à l’information et conformité (20 %)
Ce domaine met l’accent sur l’évaluation et la gestion des risques :
Cadres de gestion des risques
- ISO 31000 et 27005
- cadre de gestion des risques (RMF) du NIST
- FAIR (Factor Analysis of Information Risk)
- méthodes d’évaluation des risques
- options de traitement des risques
Évaluation des risques
- identification et évaluation des actifs
- évaluation des menaces et des vulnérabilités
- analyses qualitatives et quantitatives des risques
- détermination de la probabilité et de l’impact
- registres de risques et cartes thermiques
Réponse aux risques
- acceptation, atténuation, transfert ou évitement des risques
- plans de traitement des risques
- sélection et mise en œuvre des contrôles
- analyse coûts-avantages des contrôles
- gestion des risques résiduels
Gestion des risques liés aux tiers
- évaluations des risques fournisseurs
- gestion des risques des prestataires de services
- risques de sécurité de la chaîne d’approvisionnement
- exigences contractuelles de sécurité
- suivi et supervision des tiers
Gestion de la conformité
- identification des exigences réglementaires
- cadres et normes de conformité
- analyse des écarts et mesures correctives
- suivi et rapports de conformité
- gestion et coordination des audits
Domaine 3 : Élaboration et gestion des programmes de sécurité de l’information (33 %)
Il s’agit du domaine le plus vaste. Il porte sur la création et la gestion de programmes de sécurité :
Stratégie du programme de sécurité
- élaboration des chartes de programme
- création d’une feuille de route de sécurité
- modèles de maturité du programme
- cadres de priorisation
- gestion des parties prenantes
Élaboration du programme de sécurité
- principes d’architecture de sécurité
- cadres de contrôle (COBIT, CIS Controls, NIST CSF)
- exigences de sécurité de base
- élaboration de normes de sécurité
- élaboration et gestion des politiques
Gestion des ressources
- structure et dotation de l’équipe de sécurité
- analyse des lacunes de compétences et formation
- gestion des fournisseurs de services de sécurité managés (MSSP)
- gestion des consultants en sécurité
- gestion du budget
Sensibilisation et formation à la sécurité de l’information
- élaboration de programmes de sensibilisation
- formation à la sécurité adaptée aux fonctions
- campagnes de simulation d’hameçonnage
- création d’une culture de sécurité
- mesure de l’efficacité des formations
Gestion du programme de sécurité
- gestion de projet des initiatives de sécurité
- gestion du changement
- assurance qualité
- examen et amélioration des programmes
- audit du programme de sécurité
Continuité des activités et reprise après sinistre
- analyse d’impact sur les activités (BIA)
- objectifs de délai et de point de reprise (RTO et RPO)
- stratégies de continuité
- planification de la reprise après sinistre
- tests et maintenance
Domaine 4 : Gestion des incidents (30 %)
Ce domaine couvre la réponse aux incidents de sécurité et leur gestion :
Planification de la réponse aux incidents
- élaboration d’un cadre de réponse
- rôles et responsabilités
- plans de communication
- procédures d’escalade
- considérations juridiques et réglementaires
Détection et analyse des incidents
- critères d’identification des incidents
- triage et classification
- évaluation et cadrage initiaux
- préservation des preuves
- intégration des renseignements sur les menaces
Réponse aux incidents
- stratégies de confinement
- procédures d’éradication
- opérations de reprise
- gestion de la communication
- notification des parties prenantes
Activités après incident
- bilans des enseignements tirés
- analyse des causes profondes
- documentation et rapports
- amélioration des processus
- notification réglementaire et divulgation des violations
Intégration à la continuité des activités
- coordination avec les équipes de continuité et de reprise
- critères de déclenchement
- procédures de basculement et de reprise
- communication avec les unités opérationnelles
- retour aux activités normales
Conditions requises pour CISM (2026)
Expérience professionnelle
- au moins cinq ans d’expérience professionnelle en sécurité de l’information
- dont trois ans en gestion de la sécurité de l’information dans au moins trois domaines de pratique CISM
- jusqu’à deux ans d’expérience en sécurité peuvent être remplacés par une expérience générale en informatique
Examen
- 200 questions : 150 notées et 50 questions de prétest non identifiées
- Durée : quatre heures
- Format : choix multiples
- Note de passage : 450/800 (score étalonné)
- Modalité : centres d’examen Pearson VUE ou surveillance en ligne
Formation professionnelle continue (CPE)
- 120 heures CPE sur une période de certification de trois ans
- au moins 20 heures CPE par an
- Frais annuels de maintenance obligatoires
Coûts de CISM (2026)
| Poste de dépense | Membre ISACA | Non-membre |
|---|---|---|
| Frais d’examen | $575 | $760 |
| Frais annuels de maintenance | $85 | $100 |
| Adhésion à l’ISACA (facultative, recommandée) | $135/an | N/A |
| Supports d’étude | $300-$600 | $300-$600 |
| Cours de préparation (facultatif) | $1,500-$3,000 | $1,500-$3,000 |
| Total de la première année (avec adhésion) | $2,095-$4,395 | $1,660-$4,360 |
| Renouvellement annuel (avec adhésion) | $220 | $100 |
CISM ou CISSP : laquelle choisir ?
Les deux certifications conviennent aux responsables de la sécurité, mais elles ont des orientations différentes :
| Aspect | CISM | CISSP |
|---|---|---|
| Orientation principale | Gestion des programmes de sécurité | Connaissances générales en sécurité |
| Profil adapté | Responsables sécurité, CISO | Professionnels de la sécurité évoluant vers la gestion |
| Profondeur technique | Plus faible | Moyenne |
| Accent sur la gestion | Plus marqué | Modéré |
| Gestion des risques | Thème central | Un des huit domaines |
| Postes adaptés | Responsable sécurité, CISO | Architecte sécurité, responsable, consultant |
| Organisation | ISACA | (ISC)² |
| Expérience requise | 5 ans (dont 3 en gestion) | 5 ans (technique et gestion) |
En bref :
- Choisissez CISM si vous visez la gestion, la gouvernance et la direction exécutive.
- Choisissez CISSP si vous souhaitez des connaissances plus larges en sécurité technique et en gestion.
- De nombreux professionnels obtiennent les deux pour compléter leurs qualifications.
Impact professionnel de CISM
CISM influence les parcours professionnels :
Impact salarial
| Poste | Salaire moyen sans CISM | Salaire moyen avec CISM | Hausse |
|---|---|---|---|
| Responsable sécurité | $115,000 | $145,000 | 26% |
| Responsable sécurité principal | $135,000 | $165,000 | 22% |
| Directeur de la sécurité | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
Selon les données du marché américain de 2026.
Évolution professionnelle
- 73 % des titulaires de CISM signalent une promotion dans les deux ans suivant la certification.
- Délai moyen avant un poste de CISO : réduit de deux à trois ans avec CISM.
- Crédibilité auprès des dirigeants : reconnue par les conseils d’administration et les directions générales.
- Reconnaissance mondiale : acceptée dans plus de 200 pays.
Qui devrait obtenir CISM ?
CISM convient aux :
- responsables de la sécurité qui souhaitent officialiser leur expertise de gestion
- professionnels de la sécurité qui évoluent vers des postes de gestion
- responsables informatiques qui prennent des responsabilités de sécurité
- gestionnaires des risques spécialisés en sécurité de l’information
- responsables de la conformité supervisant des programmes de sécurité
- consultants en sécurité qui fournissent des conseils de gestion
- futurs CISO qui développent leurs qualifications pour des postes de direction
Conseils d’étude et de préparation
Les taux de réussite de CISM en 2026 sont d’environ 50 % :
Calendrier d’étude conseillé
- 3 à 6 mois d’étude ciblée
- 15 à 20 heures par semaine
- au moins 4 à 6 examens blancs
Ressources d’étude
- CISM Review Manual (manuel officiel de l’ISACA)
- CISM Review Questions, Answers & Explanations Manual
- CISM Online Review Course (ISACA)
- banques de questions et guides d’étude de tiers
Stratégie d’étude
- Comprenez les concepts de gestion au lieu de mémoriser les détails techniques.
- Adoptez une perspective commerciale et fondée sur les risques.
- Utilisez le raisonnement par scénarios pour les questions d’examen.
- Participez à des groupes d’étude ou à des forums en ligne.
- Faites des examens blancs en temps limité.
Pour plus d’informations sur CISM : CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
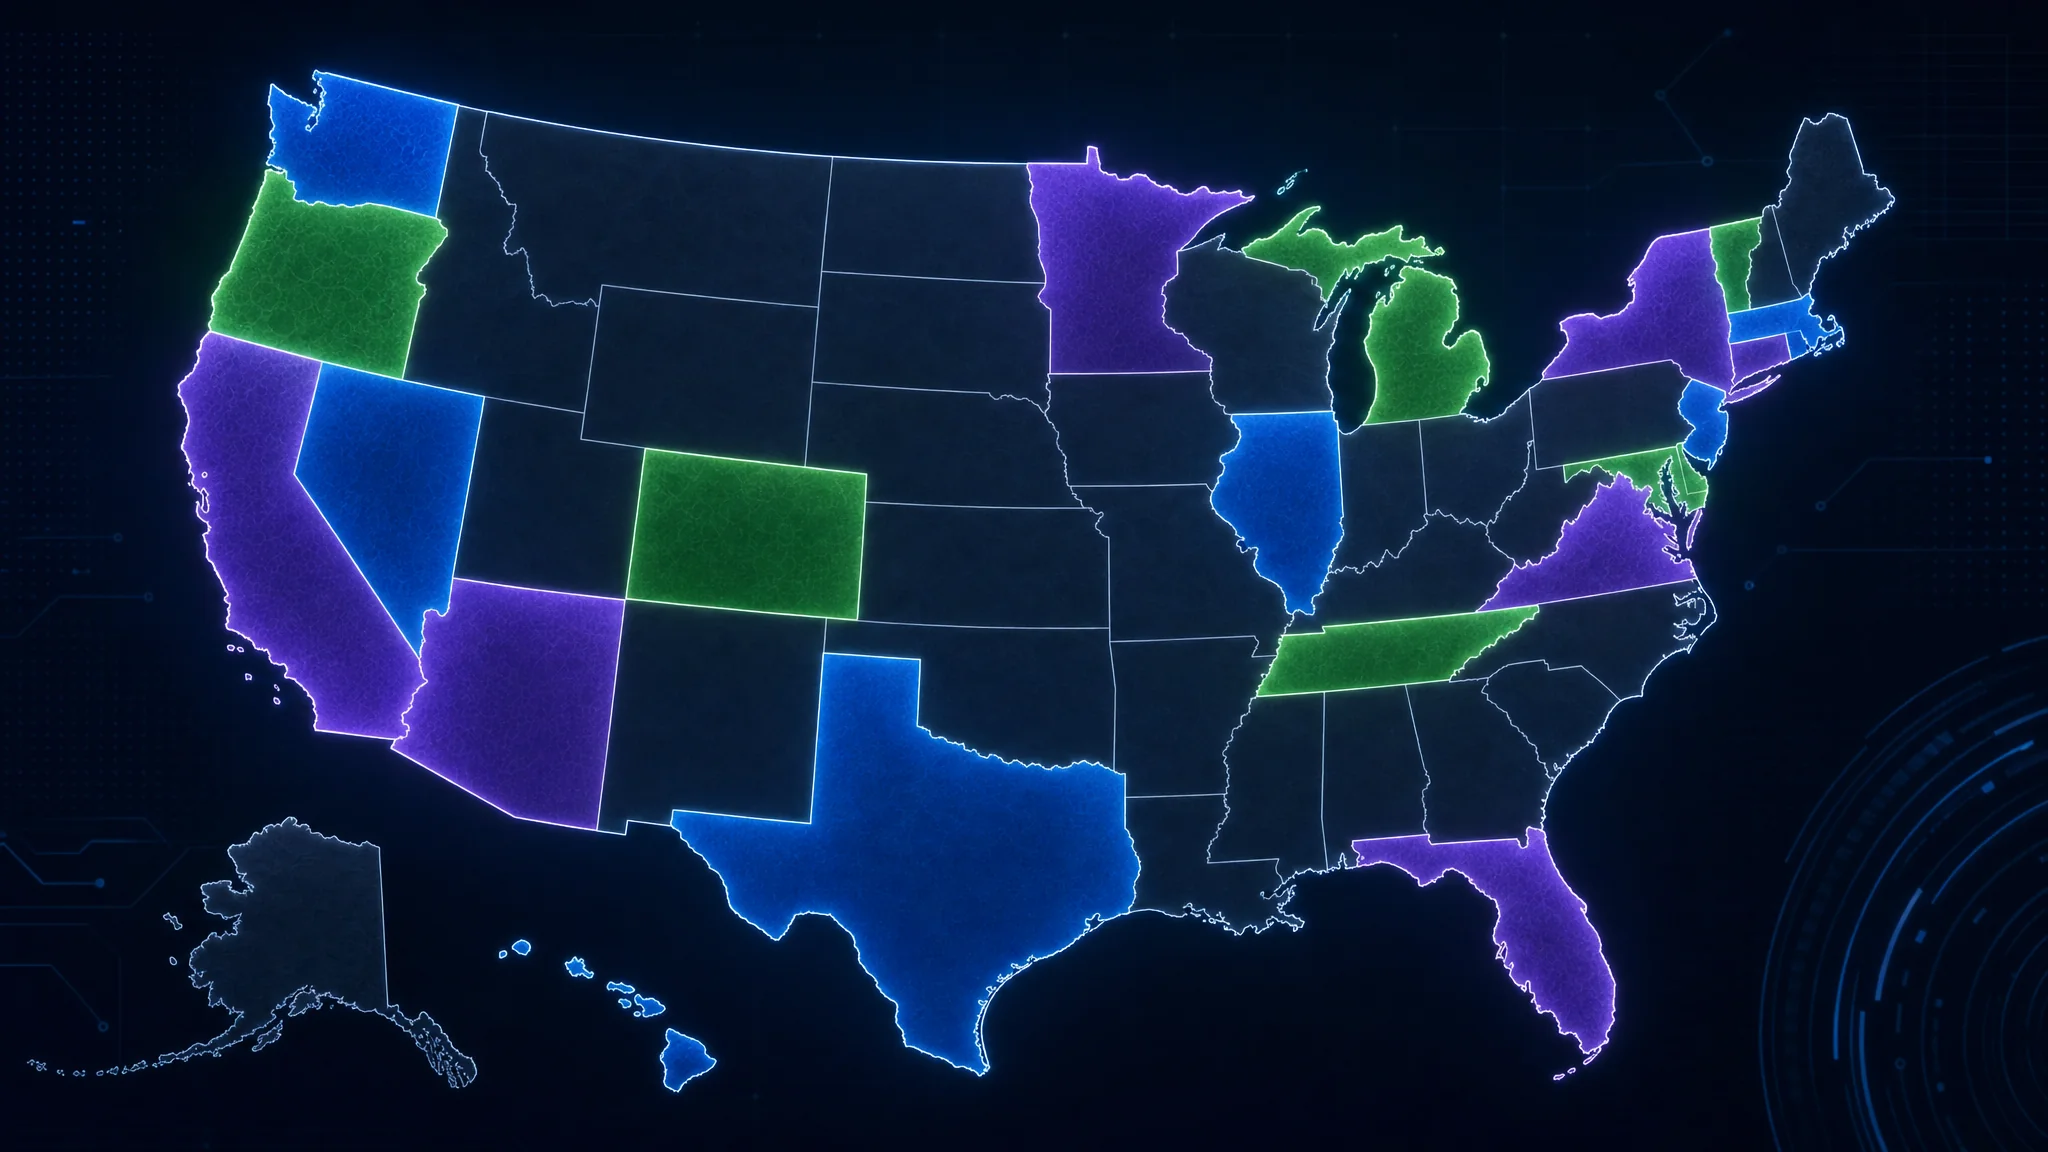
La certification Certified Information Privacy Professional/United States (CIPP/US) s’adresse aux professionnels de l’entreprise concernés par les lois et pratiques américaines en matière de confidentialité. Le paysage américain a fortement évolué en 2026 : 18 États disposent désormais de lois générales sur la confidentialité, ce qui accroît la valeur de CIPP/US.
Pourquoi choisir CIPP/US en 2026 ?
Le cadre américain de la confidentialité s’est profondément transformé :
Élargissement de la législation
- 18 États ont des lois générales sur la confidentialité des consommateurs, contre 5 en 2023
- une loi fédérale sur la confidentialité est sérieusement envisagée
- des lois sectorielles couvrent HIPAA, GLBA, FCRA et COPPA
- les différences entre États exigent une connaissance détaillée
- le renforcement de l’application entraîne des sanctions importantes
Demande du marché
- Salaire moyen de $128,000 pour les titulaires de CIPP/US dans les fonctions de confidentialité
- Hausse de 65 % des postes de responsables de la confidentialité aux États-Unis depuis 2023
- Programmes de confidentialité obligatoires pour les entreprises dépassant les seuils fixés par certains États
- Considérations transfrontalières liées au RGPD et à d’autres régimes
Contenu de CIPP/US
La certification couvre cinq domaines principaux :
I. Introduction au cadre américain de la confidentialité (10-15 %)
Contexte historique et évolution
- la confidentialité comme notion constitutionnelle
- délits de confidentialité de la common law (intrusion, divulgation, fausse représentation et appropriation)
- développement du droit de la confidentialité de l’information
- autorégulation et pratiques exemplaires du secteur
- compétences fédérales et étatiques
Structure de gouvernance de la confidentialité aux États-Unis
- pouvoirs et application par la Federal Trade Commission (FTC)
- pouvoirs des procureurs généraux des États
- organismes de réglementation sectoriels
- droit d’action privé prévu par certaines lois étatiques
- paysage des recours collectifs
Cadres et lignes directrices sur la confidentialité
- principes de pratiques équitables en matière d’information (FIPPs) de la FTC
- lignes directrices de l’OCDE sur la confidentialité
- cadre de confidentialité de l’APEC
- cadre de confidentialité du NIST
- cadres sectoriels
II. Limites à la collecte et à l’utilisation des données dans le secteur privé (20-25 %)
Lois étatiques générales sur la confidentialité
Les États-Unis disposent d’un ensemble complexe de lois étatiques. Principaux exemples :
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- droits des consommateurs : accès, suppression, rectification, opposition et limitation de l’utilisation
- obligations et seuils applicables aux entreprises
- exigences relatives aux informations personnelles sensibles
- évaluations des risques et protection de la vie privée dès la conception
- application par la California Privacy Protection Agency (CPPA)
Virginia Consumer Data Protection Act (VCDPA)
- seuils d’application
- droits des consommateurs
- exigences d’évaluation de la protection des données
- signaux de préférence de refus
Colorado Privacy Act (CPA)
- mécanismes universels de refus
- exigences relatives au profilage et à la publicité ciblée
- évaluations de la protection des données
Connecticut Data Privacy Act (CTDPA)
- cadre similaire à celui de la Virginie
- dispositions propres aux données des enfants
Utah Consumer Privacy Act (UCPA)
- approche plus favorable aux entreprises
- accent sur les données sensibles
En 2026, treize autres États disposent de lois générales, notamment :
- Florida, Texas, Oregon, Montana, Delaware, Indiana, Iowa, Tennessee, Maryland, New Jersey, New Hampshire, Kentucky et Nebraska
Éléments communs des lois étatiques Malgré leurs différences, la plupart des lois étatiques partagent les éléments suivants :
- Seuils d’application basés sur le nombre de consommateurs ou le chiffre d’affaires
- Droits des consommateurs d’accès, d’effacement, de rectification et de portabilité
- Limitation des finalités et minimisation des données
- Droits d’opposition à la vente et à la publicité ciblée
- Catégories de données sensibles soumises à des protections renforcées
- Évaluations de la protection des données pour les traitements à haut risque
Lois fédérales sectorielles
Health Insurance Portability and Accountability Act (HIPAA)
- entités couvertes et partenaires commerciaux
- informations de santé protégées (PHI)
- exigences de la Privacy Rule
- exigences de la Security Rule
- obligations de notification des violations
Gramm-Leach-Bliley Act (GLBA)
- exigences applicables aux institutions financières
- avis de confidentialité et droits d’opposition
- Safeguards Rule
- restrictions au partage des informations
Family Educational Rights and Privacy Act (FERPA)
- protection des dossiers scolaires
- droits des parents et des élèves
- limites à la divulgation
- obligations des établissements scolaires
Children’s Online Privacy Protection Act (COPPA)
- exigences pour les sites et services destinés aux moins de 13 ans
- consentement parental
- minimisation et sécurité des données
- droits d’effacement
Fair Credit Reporting Act (FCRA)
- agences d’évaluation du crédit des consommateurs
- exigences applicables aux utilisateurs
- droits des consommateurs
- exactitude et règlement des litiges
III. Marketing, publicité et profilage (15-20 %)
Courriel et messagerie électronique
- CAN-SPAM Act : exigences pour les courriels commerciaux
- Telephone Consumer Protection Act (TCPA) : restrictions sur les appels, textos et télécopies
- Lois étatiques complétant les exigences fédérales
- Registre national d’opposition au démarchage téléphonique
Publicité en ligne et suivi
- avis et consentement relatifs aux témoins (cookies)
- mécanismes de refus de la publicité ciblée
- signaux de préférence en matière de confidentialité
- implications du suivi entre appareils
- suivi dans les applications mobiles (après le cadre ATT)
Marketing destiné aux enfants
- exigences de COPPA appliquées au marketing
- lois étatiques sur la confidentialité des enfants
- difficultés de vérification de l’âge
- restrictions sur les données des jeunes dans les lois générales
Profilage et prise de décision automatisée
- exigences des lois étatiques sur la confidentialité
- droits de refus du profilage
- enjeux de discrimination et d’équité
- exigences de transparence
IV. Confidentialité gouvernementale et au travail (15-20 %)
Accès gouvernemental aux données
- protections et limites du quatrième amendement
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- demandes de données des forces de l’ordre
- lettres de sécurité nationale et ordonnances FISA
- doctrine des tiers
- conséquences du Cloud Act
Surveillance gouvernementale
- dispositions du PATRIOT Act
- article 702 de la FISA
- programmes de collecte massive
- rapports de transparence
Confidentialité au travail
- pratiques de surveillance des employés
- attente raisonnable en matière de confidentialité
- restrictions étatiques à la surveillance des employés
- considérations relatives aux appareils personnels (BYOD)
- enquêtes sur le lieu de travail
- médias sociaux et vérifications d’antécédents
Lois sur la confidentialité biométrique
- Illinois Biometric Information Privacy Act (BIPA) : droit d’action privé et consentement éclairé écrit
- Loi du Texas sur la capture ou l’utilisation d’identifiants biométriques (CUBI)
- Loi de Washington sur la confidentialité biométrique
- autres exigences étatiques
- restrictions à la reconnaissance faciale
V. Gestion et sécurité de l’information (25-30 %)
Lois sur la notification des violations de données
- lois de notification des 50 États et territoires
- déclencheurs et délais de notification
- contenu des avis de violation
- obligations de notification aux autorités
- obligations de surveillance du crédit
- lois fédérales sectorielles sur les violations (HIPAA, GLBA)
Exigences de sécurité de l’information
- application des règles de sécurité des données par la FTC
- application par les procureurs généraux des États
- normes de sécurité raisonnables
- cadres de sécurité (NIST Cybersecurity Framework)
- gestion de la sécurité des fournisseurs
- planification de la réponse aux incidents
Transferts de données et flux transfrontaliers
- considérations d’adéquation au RGPD
- clauses contractuelles types pour les entreprises américaines
- conséquences de Schrems II pour les organisations américaines
- système APEC CBPR
- considérations liées à la PIPEDA canadienne
Conservation et destruction des données
- exigences de conservation selon les lois et secteurs
- pratiques de destruction défendables
- programmes de gestion des documents
- considérations relatives à l’e-discovery
Détails de l’examen CIPP/US (2026)
- Format : 90 questions à choix multiples
- Durée : 2,5 heures
- Note de passage : 300/500 (score étalonné)
- Modalité : centres Pearson VUE ou surveillance en ligne
- Répartition des questions : selon les pourcentages des domaines ci-dessus
Coûts de CIPP/US (2026)
| Poste de dépense | Montant |
|---|---|
| Adhésion à l’IAPP (obligatoire) | $550/an |
| Frais d’examen (tarif membre) | $550 |
| Supports d’étude | $200-$500 |
| Formation (facultative) | $2,200-$3,500 |
| Coût total de la première année | $1,300-$4,600 |
| Renouvellement annuel | $550 (adhésion + CPE) |
CIPP/US ou CIPP/E : laquelle choisir ?
De nombreux professionnels hésitent entre CIPP/US et CIPP/E :
| Critère | Choisissez CIPP/US si… | Choisissez CIPP/E si… |
|---|---|---|
| Zone géographique | Vous travaillez surtout avec des entreprises ou consommateurs américains | Vous travaillez avec des entreprises ou résidents de l’UE |
| Environnement réglementaire | Vous devez gérer les lois étatiques sur la confidentialité | Vous avez besoin d’une expertise RGPD |
| Secteur | Vous travaillez dans des secteurs américains comme la santé ou la finance | Vous travaillez pour une entreprise européenne ou multinationale |
| Objectif professionnel | Vous visez un poste américain en confidentialité | Vous visez un poste international ou de DPD |
| Activités de l’entreprise | L’entreprise exerce ses activités aux États-Unis | L’entreprise opère dans l’UE ou transfère des données à l’international |
Les deux certifications : beaucoup de professionnels obtiennent les deux pour couvrir les exigences mondiales de confidentialité.
Impact professionnel et débouchés
Impact salarial
| Poste | Salaire moyen (2026) |
|---|---|
| Analyste en confidentialité | $75,000-$95,000 |
| Responsable de la confidentialité | $110,000-$140,000 |
| Directeur de la confidentialité | $160,000-$220,000 |
| Juriste spécialisé en confidentialité | $140,000-$200,000 |
| Consultant en confidentialité | $120,000-$175,000 |
Les salaires sont supérieurs de 20 à 35 % pour les candidats titulaires de CIPP/US.
Débouchés professionnels CIPP/US prépare à des postes tels que :
- Directeur de la confidentialité (CPO) : direction générale de la confidentialité
- Responsable de la confidentialité : gestion quotidienne du programme
- Analyste en confidentialité : évaluations et conformité
- Juriste spécialisé en confidentialité : conseil juridique
- Responsable de la conformité : conformité transversale, dont la confidentialité
- Consultant en protection des données : services-conseils en confidentialité
Étude et préparation
Calendrier recommandé
- 8 à 12 semaines d’étude ciblée
- 10 à 15 heures par semaine
- 3 à 5 examens blancs
Principaux sujets à étudier
- Différences entre les lois étatiques sur la confidentialité : comprendre leurs similitudes et écarts
- Lois fédérales sectorielles : connaître HIPAA, GLBA, COPPA et FERPA
- Paysage de l’application : FTC, procureurs généraux des États et droit d’action privé
- Application pratique : stratégies de conformité et bonnes pratiques
Ressources d’étude
- IAPP CIPP/US Study Guide
- IAPP CIPP/US Sample Questions
- formations de l’IAPP
- bulletin Privacy Advisor et mises à jour
- tableaux comparatifs des lois étatiques
Pour plus d’informations sur CIPP/US : CIPP/US - Certified Information Privacy Professional/United States
Comparaison des cinq certifications
Comparez ces options pour choisir la certification correspondant à vos objectifs professionnels :
Comparaison des coûts (2026)
| Certification | Coût de la première année | Renouvellement annuel | Difficulté de l’examen | Temps de préparation |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | Élevée | 4-6 mois |
| CIPP/E | $1,300-$4,600 | $550 | Moyenne | 2-3 mois |
| CIPM | $1,300-$4,350 | $550 | Moyenne | 2-3 mois |
| CISM | $2,095-$4,395 | $220 | Élevée | 3-6 mois |
| CIPP/US | $1,300-$4,600 | $550 | Moyenne | 2-3 mois |
Comparaison des domaines d’activité
| Certification | Domaine principal | Profil adapté | Reconnaissance dans le secteur |
|---|---|---|---|
| CISSP | Gestion et architecture de la sécurité | Responsables de la sécurité, consultants et futurs CISO | Très élevée, mondiale |
| CIPP/E | Droit de la confidentialité de l’UE (RGPD) | DPD, responsables de confidentialité dans l’UE et postes internationaux | Très élevée, UE/monde |
| CIPM | Gestion des programmes de confidentialité | Responsables et gestionnaires de la confidentialité | Élevée, domaine de la confidentialité |
| CISM | Gestion des programmes de sécurité | Responsables sécurité, CISO et gestionnaires des risques | Très élevée, mondiale |
| CIPP/US | Droit de la confidentialité des États-Unis | Responsables américains de la confidentialité et de la conformité | Très élevée, États-Unis |
Parcours professionnels recommandés
Futur directeur de la sécurité des systèmes d’information (CISO)
Parcours recommandé : CISM → CISSP
- Commencez par CISM pour l’orientation gestion.
- Ajoutez CISSP pour élargir vos connaissances techniques.
- Envisagez CIPM pour intégrer la confidentialité.
Parcours des professionnels de la confidentialité
Parcours recommandé : CIPP/US ou CIPP/E → CIPM → CIPT (si vous visez la technique)
- Commencez par la certification CIPP adaptée à votre région.
- Ajoutez CIPM pour l’expertise opérationnelle.
- Ajoutez éventuellement CIPT pour la technologie de confidentialité.
Parcours de gestion de la sécurité
Parcours recommandé : CISSP ou CISM, voire les deux
- Choisissez CISSP si vous avez une expérience technique.
- Choisissez CISM si vous avez une expérience de gestion.
- Les deux certifications apportent des qualifications plus complètes.
Parcours de conformité et de gestion des risques
Parcours recommandé : CISM + CIPP/US ou CIPP/E
- Utilisez CISM pour la gouvernance de la sécurité et des risques.
- Utilisez CIPP pour la conformité en matière de confidentialité.
- Envisagez CIPM pour gérer les programmes de confidentialité.
Analyse du retour sur investissement par certification
Selon les données du marché en 2026, voici une estimation du retour sur investissement :
| Certification | Coût moyen | Hausse salariale moyenne | Délai d’amortissement | ROI sur 5 ans |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/an | 1,4 mois | $146,500 |
| CIPP/E | $3,000 | $22,000/an | 1,6 mois | $107,000 |
| CIPM | $2,800 | $25,000/an | 1,3 mois | $122,200 |
| CISM | $3,200 | $28,000/an | 1,4 mois | $136,800 |
| CIPP/US | $3,000 | $24,000/an | 1,5 mois | $117,000 |
Toutes les certifications affichent un excellent ROI : elles s’amortissent en moins de deux mois et génèrent un rendement à six chiffres sur cinq ans.
Choisir la certification adaptée
Tenez compte des facteurs suivants :
1. Objectifs professionnels
- CISO/direction supérieure de la sécurité : CISM ou CISSP
- Direction de la confidentialité : CIPP régionale + CIPM
- Gestion de la sécurité : CISM ou CISSP
- Gestion de la conformité : CISM + CIPP
- Gestion des risques : CISM
2. Zone géographique
- Mondiale/multinationale : CISSP, CIPP/E
- États-Unis : CIPP/US, CISM, CISSP
- Union européenne : CIPP/E, CIPM
- International : combinaison de certifications
3. Exigences du secteur
- Santé : CISSP ou CISM + CIPP/US (HIPAA)
- Services financiers : CISM + CIPP/US (GLBA)
- Technologie : CISSP ou CISM + CIPM
- Conseil : plusieurs certifications pour gagner en polyvalence
4. Niveau d’expérience
- Débutant à intermédiaire : commencez par CIPP ou une seule certification
- Professionnel expérimenté : CISM ou CISSP
- Niveau supérieur : plusieurs certifications pour des qualifications complètes
5. Contraintes budgétaires
- Budget limité : commencez par CIPP, moins coûteuse au total
- Budget moyen : CISM ou CISSP
- Financement par l’employeur : envisagez plusieurs certifications
6. Temps disponible
- Temps limité : certifications CIPP, deux à trois mois de préparation
- Temps moyen : CISM, trois à six mois de préparation
- Calendrier flexible : CISSP et certifications supplémentaires
Construire un parcours de certification stratégique
Années 1-2 : Fondations
Objectif : établir des qualifications et connaissances de base
Option A : sécurité
- Choisissez CISSP ou CISM selon votre expérience.
- Acquérez une expérience pratique.
- Développez votre réseau dans la communauté de gestion de la sécurité.
Option B : confidentialité
- Choisissez CIPP/US ou CIPP/E selon votre zone géographique.
- Appliquez ces connaissances dans votre poste actuel.
- Rejoignez l’IAPP et développez un réseau professionnel.
Années 3-4 : Spécialisation
Objectif : approfondir l’expertise et ajouter des qualifications complémentaires
Parcours sécurité
- Ajoutez l’autre certification, CISSP ou CISM.
- Envisagez une certification de sécurité infonuagique (CCSP).
- Spécialisez-vous en GRC, gestion des risques ou autre domaine.
Parcours confidentialité
- Ajoutez CIPM pour la gestion de programmes.
- Envisagez une CIPP pour une autre région.
- Spécialisez-vous dans la santé, la technologie ou un autre domaine de confidentialité.
Parcours hybride
- Professionnels de la sécurité : ajoutez CIPP/CIPM.
- Professionnels de la confidentialité : ajoutez CISM ou CISSP.
À partir de l’année 5 : Leadership
Objectif : établir des qualifications de niveau exécutif
- Obtenez d’autres certifications avancées.
- Envisagez une certification professionnelle enregistrée par CERT-In.
- Développez votre notoriété en prenant la parole et en publiant.
- Accompagnez d’autres personnes dans leur parcours de certification.
Maintenir vos certifications
Les cinq certifications exigent une formation professionnelle continue :
Exigences de formation professionnelle continue (CPE)
| Certification | Période CPE | CPE requis | Frais annuels |
|---|---|---|---|
| CISSP | 3 ans | 120 CPE (minimum 40/an) | $149 |
| CIPP/E | 2 ans | 20 CPE | $550 (adhésion) |
| CIPM | 2 ans | 20 CPE | $550 (adhésion) |
| CISM | 3 ans | 120 CPE (minimum 20/an) | $85 (membre) |
| CIPP/US | 2 ans | 20 CPE | $550 (adhésion) |
Obtenir des crédits CPE
Voici des moyens courants d’obtenir des crédits CPE :
Formation et études
- conférences et séminaires sectoriels
- webinaires et cours en ligne
- cours universitaires
- formations de fournisseurs de solutions de sécurité ou de confidentialité
Activités professionnelles
- rédiger des articles ou des livres
- intervenir dans des conférences
- participer à des groupes de travail
- accompagner d’autres professionnels
Étude autonome
- lire des ouvrages et publications pertinents
- consulter les recherches sur la sécurité et la confidentialité
- suivre l’évolution de la réglementation
Expérience professionnelle
- la plupart des certifications accordent des crédits pour le travail pertinent
- documentez vos activités professionnelles
Conseils pour gérer plusieurs certifications
Si vous détenez plusieurs certifications :
- Suivez vos crédits CPE au même endroit : utilisez un tableur ou une application.
- Optimisez le recoupement des crédits : de nombreuses activités comptent pour plusieurs certifications.
- Planifiez les activités CPE annuelles : programmez des conférences et formations pour respecter les exigences.
- Profitez des associations professionnelles : l’IAPP, l’ISACA et (ISC)² proposent des activités CPE.
- Créez des rappels dans votre calendrier : ne manquez pas les échéances de renouvellement.
Ressources supplémentaires pour réussir vos certifications
Associations professionnelles
Pour CISSP :
- Adhésion à (ISC)² : ressources, activités CPE et communauté
- Chapitres locaux de (ISC)² : réseautage et groupes d’étude
Pour CIPP/E, CIPM et CIPP/US :
- Adhésion à l’IAPP : requise pour la certification et riche en ressources
- IAPP KnowledgeNet : forums et discussions
- Chapitres locaux de l’IAPP : réseautage et groupes d’étude
Pour CISM :
- Adhésion à l’ISACA : réduction à l’examen et accès aux ressources
- Chapitres locaux de l’ISACA : groupes d’étude et développement professionnel
- Formation en ligne de l’ISACA : cours de préparation officiels
Ressources et communautés d’étude
Communautés en ligne :
- Reddit : r/cissp, r/cybersecurity, r/privacy
- Groupes LinkedIn : CISSP Study Group, Privacy Professionals Network
- Discord : différents serveurs d’étude sur la sécurité et la confidentialité
Plateformes d’étude :
- Cybrary (cours gratuits et payants)
- Pluralsight (formations techniques complètes)
- LinkedIn Learning (développement professionnel)
- Udemy (préparation aux examens à prix abordable)
Banques de questions et examens blancs :
- examens d’entraînement officiels des organismes certificateurs
- Boson ExamSim (CISSP, CISM)
- banques de tests Sybex
- LearnZapp (application mobile de questions d’entraînement)
Livres et publications :
- guides d’étude officiels de chaque certification
- guides de révision de dernière minute “11th Hour”
- guides complets Sybex
- bulletin Privacy Advisor (IAPP)
Conseils d’inscription et de planification de l’examen
- Inscrivez-vous tôt : les places peuvent manquer, notamment dans les lieux prisés.
- Choisissez le bon format : centre d’examen ou surveillance en ligne.
- Planifiez avec soin : tenez compte du travail et de votre niveau de stress.
- Évitez les heures de pointe : les créneaux matinaux connaissent souvent moins de problèmes techniques.
- Testez votre équipement : pour un examen en ligne, vérifiez le système à l’avance.
Conclusion : investir dans votre carrière en cybersécurité
Les certifications non techniques en cybersécurité comptent parmi les meilleurs investissements professionnels possibles en 2026. Avec plus de 215 milliards de dollars de dépenses mondiales en cybersécurité, 3,5 millions de postes vacants et des exigences réglementaires croissantes, les professionnels certifiés sont très recherchés.
Points principaux
Les cinq certifications offrent un excellent ROI : chacune s’amortit en moins de deux mois et génère un rendement à six chiffres sur cinq ans.
Choisissez selon vos objectifs professionnels :
- direction de la sécurité : CISM ou CISSP
- direction de la confidentialité : CIPP + CIPM
- direction complète : combinaison de certifications
La zone géographique compte :
- postes axés sur les États-Unis : CIPP/US, CISM, CISSP
- postes axés sur l’UE : CIPP/E, CIPM
- postes mondiaux : combinaison de certifications
Plusieurs certifications augmentent la valeur professionnelle : les titulaires de deux ou trois certifications complémentaires obtiennent des salaires supérieurs et davantage de possibilités de carrière.
L’apprentissage continu est essentiel : toutes les certifications exigent des CPE pour suivre l’évolution des menaces et de la réglementation.
Vos prochaines étapes
Évaluez vos objectifs professionnels : où souhaitez-vous être dans trois à cinq ans ?
Évaluez votre profil : quelle expérience et quelle formation possédez-vous déjà ?
Choisissez votre première certification : selon vos objectifs, votre parcours et la demande du marché.
Créez un plan d’étude : réservez deux à six mois de préparation ciblée.
Inscrivez-vous et planifiez l’examen : fixez une date pour rester motivé.
Rejoignez des communautés professionnelles : profitez des groupes d’étude et des occasions de réseautage.
Planifiez votre parcours de certification : définissez une stratégie sur plusieurs années.
Si vous êtes prêt à vous lancer, souvenez-vous que la cybersécurité ne se limite pas à la technologie. Elle consiste à protéger les organisations, les personnes et les données. Ces certifications non techniques vous donnent les connaissances, cadres et la crédibilité nécessaires pour améliorer la posture de sécurité de votre organisation.
Que vous choisissiez CISSP pour une vision générale de la sécurité, CISM pour la direction stratégique, CIPP/E pour la confidentialité dans l’UE, CIPM pour la gestion des programmes de confidentialité ou CIPP/US pour la conformité américaine, vous investissez dans une carrière enrichissante sur les plans financier et professionnel.
Pour comparer les principales certifications de cybersécurité, y compris les certifications techniques, spécifiques aux fournisseurs et spécialisées, consultez notre guide complet de comparaison des certifications en cybersécurité 2026 .
Pour explorer les parcours de carrière et les compétences nécessaires en cybersécurité, consultez notre guide de carrière en cybersécurité : compétences et certifications essentielles .
Le moment d’investir dans votre carrière en cybersécurité, c’est maintenant. Commencez votre parcours de certification et préparez-vous à réussir dans un domaine technologique essentiel et en forte croissance.
Références
- ISC² - Certified Information Systems Security Professional (CISSP) : https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E : https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM : https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM) : https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US : https://iapp.org/certify/cipp/united-states/
- IAPP - Privacy Certification : https://iapp.org/certify/
- (ISC)² Certifications : https://www.isc2.org/Certifications
- ISACA Credentials : https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA : https://cppa.ca.gov/
- Federal Trade Commission - Privacy and Security : https://www.ftc.gov/business-guidance/privacy-security
- NIST Privacy Framework : https://www.nist.gov/privacy-framework
- SimeonOnSecurity - Guide comparatif des certifications en cybersécurité 2026 : https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - Guide de carrière en cybersécurité : https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - Principales certifications en cybersécurité pour les professionnels du gouvernement et des forces armées : https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/

Related Posts