Group Policy Objects (GPOs) : un guide du contrôle de Windows
Table of Contents
GPO 101 : Tout ce que vous devez savoir sur les objets de stratégie de groupe
Si vous êtes responsable de la gestion d’un réseau d’ordinateurs dans votre organisation, vous avez probablement entendu parler des objets de stratégie de groupe (GPO). Mais savez-vous vraiment ce qu’ils sont et comment ils fonctionnent ?
Les GPO sont un outil puissant qui vous permet de gérer et configurer centralement les paramètres pour des groupes d’ordinateurs ou d’utilisateurs dans votre réseau. Avec les GPO, vous pouvez contrôler tout, des politiques de sécurité et installations de logiciels aux paramètres du bureau et scripts de connexion.
Mais configurer et gérer les GPO peut être une tâche intimidante, surtout pour les débutants. C’est là qu’intervient GPO 101. Ce guide complet vous fournira tout ce que vous devez savoir sur les GPO, y compris ce qu’ils sont, comment ils fonctionnent et comment les gérer efficacement.
Que vous soyez un professionnel IT expérimenté ou que vous débutiez, ce guide vous donnera les connaissances et compétences nécessaires pour tirer pleinement parti des GPO et simplifier vos tâches de gestion réseau.
Qu’est-ce que les GPO et comment fonctionnent-ils ?
Les objets de stratégie de groupe (GPO) sont une fonctionnalité fondamentale des systèmes d’exploitation Microsoft Windows, conçue pour permettre aux administrateurs de définir et appliquer des politiques et paramètres pour les utilisateurs et ordinateurs au sein d’un domaine Active Directory. Les GPO fonctionnent comme un ensemble de règles qui régissent le comportement des ordinateurs et utilisateurs sur le réseau. Ces règles sont stockées dans une structure hiérarchique au sein du domaine Active Directory, et leur application dépend de la position des utilisateurs et ordinateurs dans cette hiérarchie.
Lorsqu’un utilisateur se connecte à un ordinateur appartenant à un domaine Active Directory, l’ordinateur récupère les GPO pertinents depuis le contrôleur de domaine. Ces GPO sont ensuite appliqués à l’utilisateur et à l’ordinateur, garantissant l’application des paramètres ou politiques définis. Cette approche centralisée aide les administrateurs à gérer et configurer efficacement les paramètres pour des groupes d’ordinateurs ou d’utilisateurs, favorisant la cohérence à travers le réseau.
Les GPO offrent une grande configurabilité, permettant aux administrateurs de définir des paramètres dans divers domaines, tels que :
Politiques de sécurité : Les GPO permettent d’appliquer des politiques de sécurité à l’ensemble du réseau. Ces politiques peuvent inclure des exigences de complexité des mots de passe, des seuils de verrouillage de compte, des paramètres de pare-feu, et plus encore. En mettant en œuvre des politiques de sécurité basées sur les GPO, les organisations peuvent renforcer leur posture de sécurité réseau.
Installation et configuration de logiciels : Les GPO facilitent l’installation et la configuration automatisées de paquets logiciels sur les ordinateurs cibles. Les administrateurs peuvent définir des GPO spécifiant quelles applications doivent être déployées et installées automatiquement sur les ordinateurs du domaine. Cette capacité simplifie la gestion des logiciels et assure des configurations logicielles cohérentes sur le réseau.
Paramètres du bureau : Les GPO permettent aux administrateurs de définir et appliquer des paramètres du bureau sur les ordinateurs en réseau. Ces paramètres peuvent inclure le fond d’écran, la configuration de l’écran de veille, les préférences de la barre des tâches, et d’autres aspects visuels ou fonctionnels de l’environnement de bureau. En utilisant les GPO pour les paramètres du bureau, les organisations peuvent maintenir une expérience utilisateur standardisée sur leurs ordinateurs en réseau.
Scripts de connexion : Les GPO peuvent être utilisés pour exécuter des scripts de connexion, qui sont des ensembles d’instructions s’exécutant lors de la connexion d’un utilisateur à son ordinateur. Les scripts de connexion peuvent effectuer diverses actions, telles que le mappage de lecteurs réseau, la connexion à des ressources réseau, l’exécution de commandes, ou la configuration de paramètres utilisateur spécifiques. Cela permet aux administrateurs d’automatiser des tâches et configurations spécifiques à l’utilisateur lors du processus de connexion.
La polyvalence et la puissance des GPO en font un outil essentiel pour une gestion réseau efficace, une application cohérente des politiques et une administration simplifiée. Pour approfondir vos connaissances sur les GPO et apprendre à les exploiter efficacement, vous pouvez consulter la documentation officielle Microsoft sur la stratégie de groupe .
Avantages de l’utilisation des GPO
Les objets de stratégie de groupe (GPO) offrent de nombreux avantages pour la gestion et la configuration des paramètres au sein de votre réseau. Voici quelques-uns des principaux bénéfices :
Gestion et configuration centralisées : Les GPO vous permettent de gérer et configurer centralement les paramètres pour des groupes d’ordinateurs ou d’utilisateurs dans votre réseau. Cette approche centralisée simplifie l’administration et fait gagner du temps et des efforts, surtout dans les réseaux de grande taille. Au lieu de configurer manuellement les paramètres sur chaque ordinateur ou compte utilisateur, vous pouvez définir les politiques une fois et les appliquer automatiquement aux cibles concernées.
Application cohérente des politiques : Avec les GPO, vous pouvez appliquer les politiques et paramètres de manière cohérente sur tout votre réseau. En définissant les politiques au niveau du domaine ou de l’unité organisationnelle (OU), vous vous assurez que tous les ordinateurs et utilisateurs respectent les configurations spécifiées. Cette cohérence renforce la sécurité et réduit les risques de vulnérabilités ou de mauvaises configurations pouvant entraîner des failles de sécurité ou des problèmes opérationnels.
Automatisation des tâches de gestion réseau : Les GPO permettent d’automatiser diverses tâches de gestion réseau, simplifiant les opérations et assurant la cohérence. Par exemple, vous pouvez utiliser les GPO pour automatiser l’installation et la configuration des logiciels, ce qui vous permet de déployer des packages logiciels sur les ordinateurs cibles sans intervention manuelle. De plus, vous pouvez appliquer des paramètres de bureau tels que le fond d’écran, l’écran de veille et les options de sécurité sur l’ensemble du réseau. Les GPO permettent également l’exécution de scripts de connexion qui effectuent des actions spécifiques lors de la connexion des utilisateurs, comme le mappage de lecteurs réseau ou l’exécution de commandes personnalisées.
En exploitant la puissance des GPO, vous pouvez atteindre une gestion efficace, une application cohérente des politiques et une automatisation simplifiée des tâches de gestion réseau. Cela conduit finalement à une productivité, une sécurité et une stabilité accrues au sein de votre environnement réseau.
Pour en savoir plus sur les GPO et leurs capacités, vous pouvez consulter la documentation officielle Microsoft sur la stratégie de groupe .
Hiérarchie et héritage des GPO
Dans les objets de stratégie de groupe (GPO), comprendre les concepts de hiérarchie des GPO et d’héritage est crucial pour une gestion efficace et une configuration appropriée des paramètres au sein d’un domaine Active Directory. Explorons ces concepts et voyons comment ils impactent votre réseau.
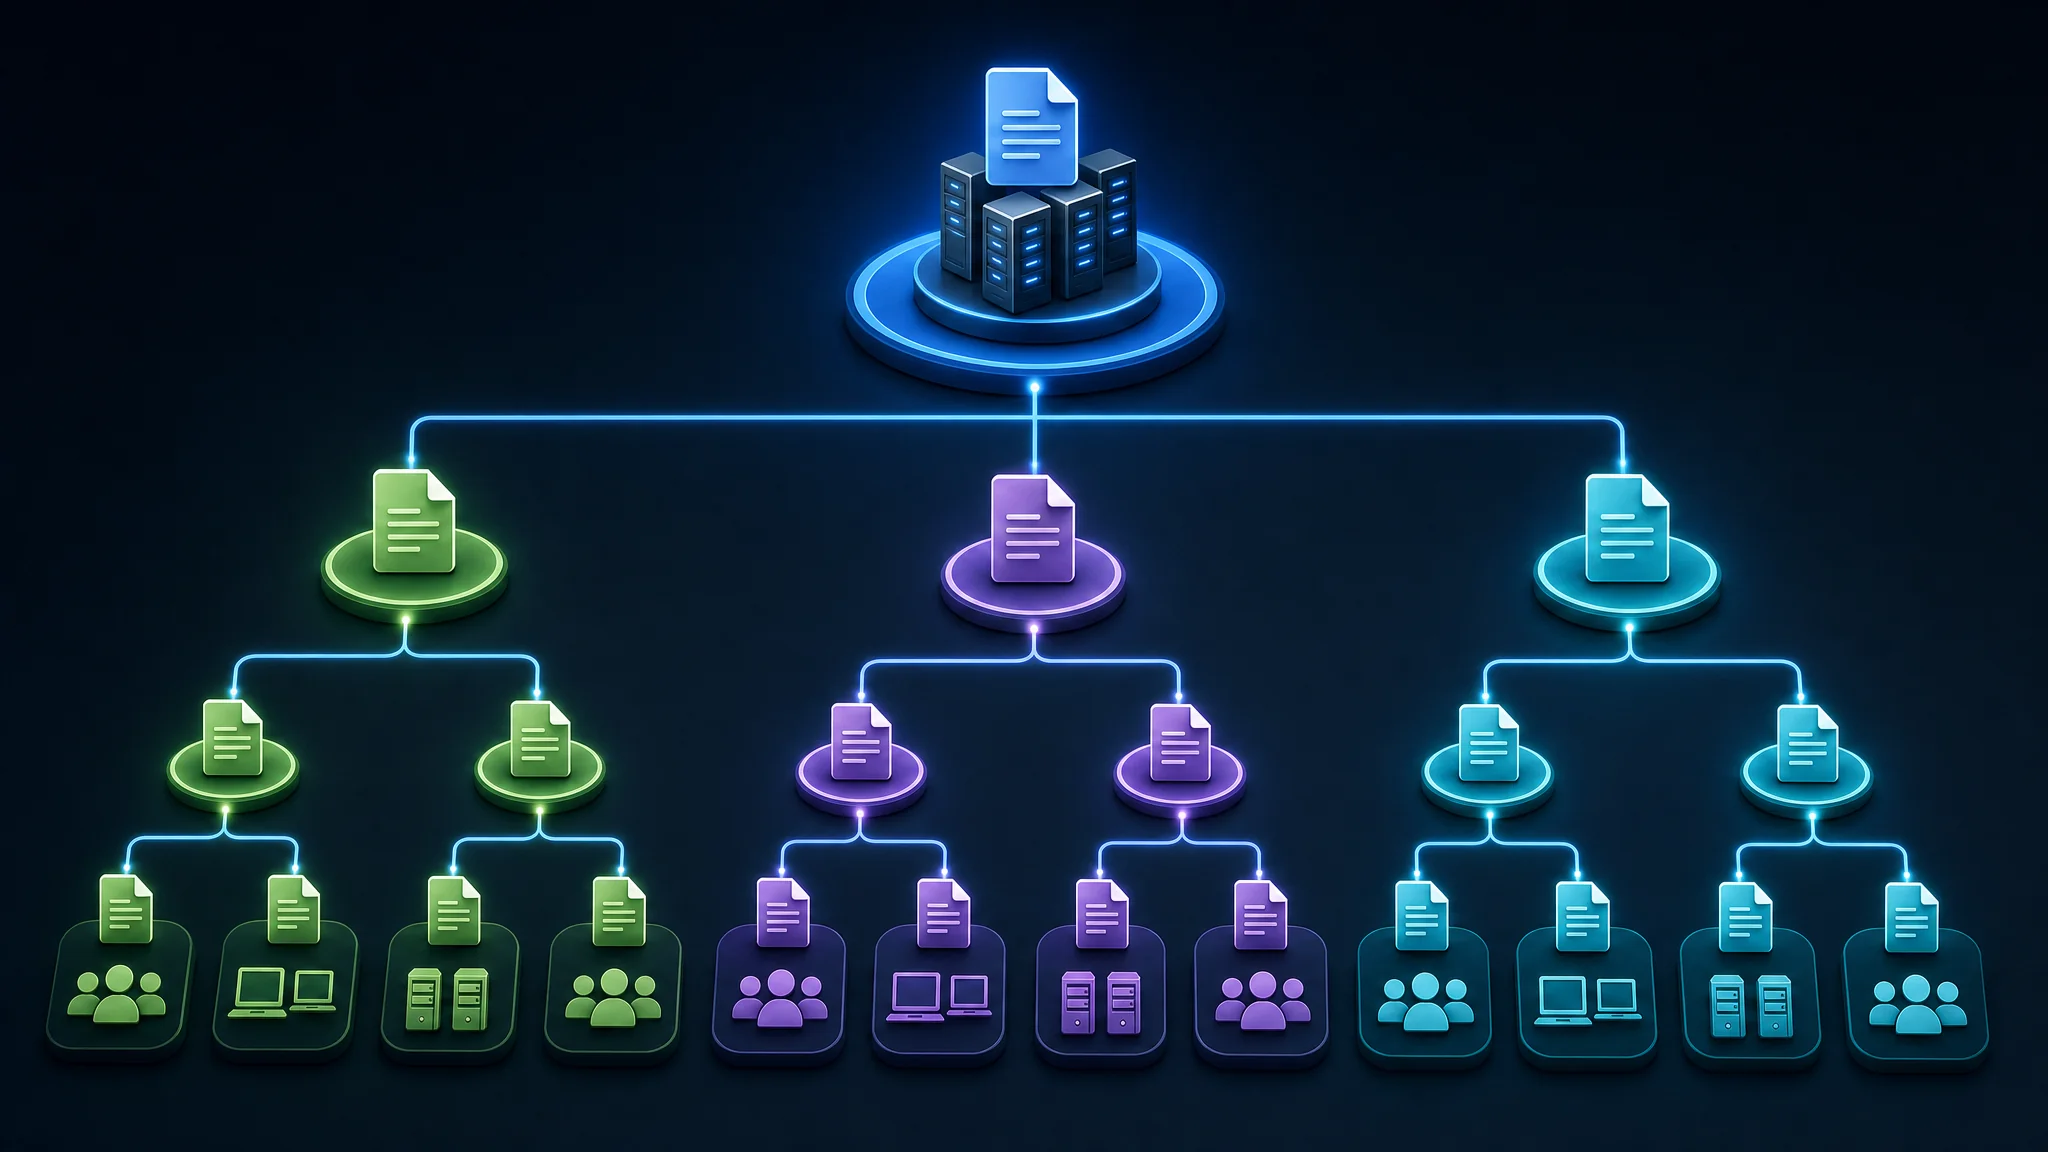
Hiérarchie des GPO : Les GPO sont organisés selon une structure hiérarchique, commençant par le GPO de domaine au niveau supérieur. Ce GPO de domaine englobe les paramètres applicables à tous les ordinateurs et utilisateurs du domaine. Sous le GPO de domaine, vous avez les GPO des unités organisationnelles (OU) qui contiennent des paramètres spécifiques aux ordinateurs et utilisateurs de chaque OU. Cette structure hiérarchique vous permet d’appliquer des paramètres à différents niveaux, répondant aux besoins de divers groupes ou départements de votre organisation.
Par exemple, supposons que vous avez un domaine Active Directory nommé « example.com ». Dans ce domaine, vous avez plusieurs OU, telles que « Ventes », « Marketing » et « Finance ». Chacune de ces OU peut avoir ses propres GPO qui appliquent des configurations spécifiques aux ordinateurs et utilisateurs qu’elles contiennent. Cette organisation hiérarchique facilite l’application ciblée des politiques et paramètres.
Héritage des GPO : Lorsqu’un GPO est lié à une OU, les paramètres définis dans ce GPO sont hérités par toutes les OU enfants et objets contenus dans l’OU parente. Cet héritage permet une application cohérente des politiques tout au long de la hiérarchie. Cependant, gardez à l’esprit que les paramètres des OU enfants peuvent remplacer ceux hérités des OU parentes, offrant ainsi flexibilité et contrôle précis sur les configurations.
Prenons un exemple. Supposons que vous avez une OU parente nommée « Marketing » et une OU enfant appelée « Design Graphique ». Si vous liez un GPO à l’OU parente « Marketing », les paramètres du GPO s’appliqueront à tous les objets des OU « Marketing » et « Design Graphique ». Cependant, si vous liez un GPO distinct spécifiquement à l’OU « Design Graphique », les paramètres de ce GPO prévaudront sur ceux hérités du GPO parent.
Comprendre la hiérarchie et l’héritage des GPO est essentiel car cela détermine la portée et la priorité des paramètres appliqués aux ordinateurs et utilisateurs de votre réseau. En organisant et configurant stratégiquement les GPO, vous pouvez assurer une application cohérente des politiques tout en répondant aux exigences spécifiques à différents niveaux de votre structure organisationnelle.
Pour plus d’informations et des exemples détaillés, vous pouvez consulter la documentation officielle Microsoft sur le traitement et la priorité des GPO .
Console de gestion des stratégies de groupe (GPMC)
La Console de gestion des stratégies de groupe (GPMC) est un outil puissant qui facilite la gestion des objets de stratégie de groupe (GPO) dans votre réseau. Elle offre une interface graphique conviviale pour créer, modifier et gérer efficacement les GPO.
Avec la GPMC, vous pouvez effectuer diverses tâches liées à la gestion des GPO, notamment :
- Visualiser et gérer la hiérarchie des GPO : La GPMC vous permet de visualiser et de naviguer dans la hiérarchie des GPO de votre réseau. Vous pouvez facilement comprendre les relations entre les différents GPO et leur liaison aux unités organisationnelles (OU).
- Créer et modifier des GPO : La GPMC offre des options intuitives pour créer de nouveaux GPO. Par exemple, vous pouvez cliquer avec le bouton droit sur une OU et sélectionner « Créer un GPO dans ce domaine, et le lier ici ». Cela vous permet d’associer facilement des GPO à des OU spécifiques. Une fois créés, vous pouvez modifier les GPO en les sélectionnant dans la GPMC et en cliquant sur le bouton « Modifier ».
- Lier des GPO aux OU : La GPMC vous permet de lier des GPO à des OU spécifiques, garantissant que les politiques et paramètres définis dans les GPO sont appliqués aux ordinateurs et utilisateurs correspondants dans ces OU. Ce mécanisme de liaison aide à mettre en œuvre des configurations ciblées pour différents groupes de votre réseau.
- Afficher le statut et les paramètres des GPO : La GPMC fournit des informations complètes sur le statut et les paramètres de vos GPO. Vous pouvez facilement vérifier les politiques appliquées, les configurations et les détails d’héritage pour chaque GPO. Cette visibilité vous permet de valider et de dépanner efficacement les déploiements de GPO.
- Déléguer les tâches de gestion des GPO : La GPMC prend en charge la délégation des tâches de gestion des GPO à d’autres administrateurs. Cette fonctionnalité vous permet de répartir les responsabilités et de simplifier les processus de gestion des GPO au sein de votre organisation.
La GPMC est un outil indispensable pour gérer les GPO et est incluse avec Windows Server 2008 et les versions ultérieures. Pour en savoir plus sur la GPMC et ses fonctionnalités, vous pouvez consulter la documentation officielle Microsoft .
Création et modification des GPO
Créer et modifier des objets de stratégie de groupe (GPO) est un processus relativement simple avec la Console de gestion des stratégies de groupe (GPMC). Pour créer un nouveau GPO, il suffit de cliquer avec le bouton droit sur l’OU où vous souhaitez lier le GPO, puis de sélectionner « Créer un GPO dans ce domaine, et le lier ici ». Vous pouvez ensuite donner un nom au GPO et configurer ses paramètres. Par exemple, supposons que vous souhaitez créer un GPO pour appliquer une politique de sécurité spécifique à un groupe d’ordinateurs. Vous naviguez vers l’OU appropriée dans la GPMC, cliquez avec le bouton droit et sélectionnez « Créer un GPO dans ce domaine, et le lier ici ». Vous pouvez alors nommer le GPO, par exemple « GPO Politique de sécurité », et configurer les paramètres de sécurité souhaités dans le GPO, tels que les exigences de complexité des mots de passe ou les règles de pare-feu.
Pour modifier un GPO, il vous suffit de sélectionner le GPO dans la GPMC et de cliquer sur le bouton « Modifier ». Cela ouvrira l’Éditeur de stratégie de groupe, qui vous permet de configurer les paramètres du GPO. Dans l’Éditeur de stratégie de groupe, vous pouvez naviguer à travers différentes catégories de stratégies et modifier leurs paramètres selon vos besoins. Par exemple, supposons que vous ayez un GPO existant qui définit les paramètres du bureau pour un groupe d’utilisateurs. Vous pouvez sélectionner ce GPO dans la GPMC, cliquer sur le bouton « Modifier », puis naviguer vers la section « Configuration utilisateur » dans l’Éditeur de stratégie de groupe. À partir de là, vous pouvez modifier divers paramètres liés à l’environnement du bureau, tels que le fond d’écran, l’économiseur d’écran ou la redirection de dossiers.
Lors de la création et de la modification des GPO, il est important de suivre les bonnes pratiques pour garantir que vos GPO soient efficaces et performants. Cela inclut tester les GPO dans un environnement non productif avant de les déployer sur votre réseau, ainsi que documenter vos configurations de GPO pour référence future. Suivre ces pratiques aide à minimiser les risques de conséquences inattendues et garantit que vos GPO correspondent aux exigences de votre réseau.
Pour des informations plus détaillées sur la création et la modification des GPO, vous pouvez consulter la documentation officielle de Microsoft .
Paramètres et configurations courants des GPO
En ce qui concerne les objets de stratégie de groupe (GPO), il existe de nombreux paramètres et configurations qui peuvent être utilisés pour gérer et contrôler votre réseau. Voici quelques-uns des paramètres et configurations les plus courants :
Politiques de sécurité : les GPO vous permettent d’appliquer des politiques de sécurité sur l’ensemble de votre réseau. Cela inclut des paramètres tels que les politiques de mot de passe, les attributions de droits utilisateur et les options de sécurité. En définissant et en appliquant ces politiques via les GPO, vous pouvez renforcer la posture de sécurité globale de votre organisation.
Installation et configuration de logiciels : les GPO offrent un mécanisme puissant pour déployer des applications et configurer les paramètres des applications sur les ordinateurs du réseau. Vous pouvez utiliser les GPO pour installer automatiquement des packages logiciels, personnaliser les paramètres des applications et assurer une configuration logicielle cohérente sur votre réseau. Par exemple, vous pouvez déployer des outils de productivité comme Microsoft Office ou des applications métier spécifiques à votre organisation.
Paramètres du bureau : avec les GPO, vous pouvez définir et appliquer des paramètres du bureau sur les ordinateurs du réseau. Cela inclut la configuration du fond d’écran, de l’économiseur d’écran, des préférences de la barre des tâches, et plus encore. En imposant des paramètres de bureau standardisés, vous assurez une expérience utilisateur cohérente et maintenez une cohésion visuelle dans toute votre organisation.
Scripts de connexion : les GPO permettent l’exécution de scripts de connexion lorsque les utilisateurs se connectent à leurs ordinateurs. Ces scripts peuvent effectuer diverses actions, telles que le mappage de lecteurs réseau, la connexion à des ressources, l’exécution de commandes ou la configuration de paramètres spécifiques à l’utilisateur. Les scripts de connexion automatisent les tâches répétitives et vous permettent de personnaliser l’environnement utilisateur lors de la connexion.
Paramètres d’Internet Explorer : les GPO offrent un contrôle granulaire sur les paramètres d’Internet Explorer sur les ordinateurs du réseau. Vous pouvez configurer des paramètres tels que les paramètres proxy, les pages d’accueil, les zones de sécurité, et plus encore. Cela garantit une expérience de navigation web standardisée et permet l’application de mesures de sécurité dans toute l’organisation.
Paramètres de Windows Update : les GPO vous permettent de configurer les paramètres de Windows Update sur les ordinateurs du réseau. Vous pouvez spécifier des politiques de mise à jour automatique, planifier les installations de mises à jour et contrôler le comportement des mises à jour. Cela garantit que les ordinateurs de votre réseau restent à jour avec les derniers correctifs de sécurité et mises à jour fonctionnelles.
Les paramètres et configurations spécifiques que vous mettrez en œuvre via les GPO dépendront des besoins et exigences uniques de votre organisation. Pour explorer la vaste gamme de paramètres disponibles pour les GPO, vous pouvez consulter la documentation officielle de Microsoft sur les paramètres de stratégie de groupe .
En utilisant la puissance des GPO et en personnalisant ces paramètres pour répondre aux objectifs de votre organisation, vous pouvez établir un environnement réseau bien géré et contrôlé, adapté à vos besoins spécifiques.
Résolution des problèmes liés aux GPO
Bien que les objets de stratégie de groupe (GPO) soient des outils puissants pour gérer les configurations réseau, ils peuvent parfois rencontrer des problèmes nécessitant une résolution. Voici quelques problèmes courants que vous pouvez rencontrer avec les GPO :
Les GPO ne sont pas appliqués : parfois, les GPO peuvent ne pas s’appliquer aux ordinateurs ou utilisateurs cibles. Cela peut être dû à diverses raisons, telles qu’une configuration incorrecte du GPO, des conflits avec d’autres GPO ou des problèmes liés à l’ordre d’application. Pour diagnostiquer ce problème, vous pouvez utiliser l’outil Résultats de stratégie de groupe (GPResult). GPResult vous permet de voir les paramètres de GPO appliqués sur un ordinateur ou un utilisateur spécifique, ce qui vous aide à identifier toute divergence ou erreur.
Paramètres incorrects appliqués : dans certains cas, les GPO peuvent appliquer des paramètres incorrects aux ordinateurs ou utilisateurs, entraînant un comportement indésirable. Cela peut se produire en raison de mauvaises configurations dans le GPO lui-même ou de conflits avec d’autres GPO. Pour résoudre ce problème, vous pouvez utiliser l’outil de modélisation de stratégie de groupe. Cet outil vous permet de simuler l’application des GPO sur un ordinateur ou utilisateur spécifique, vous donnant un aperçu des paramètres qui seront appliqués et vous aidant à identifier toute divergence ou conflit.
Problèmes de réplication des GPO : dans un environnement à plusieurs contrôleurs de domaine, les GPO doivent être correctement répliqués pour garantir une application cohérente sur le réseau. Si la réplication des GPO échoue ou rencontre des erreurs, cela peut entraîner une application incohérente des stratégies. Pour résoudre les problèmes de réplication des GPO, vous pouvez vous référer aux outils de surveillance de la réplication fournis par votre service d’annuaire, tels que l’outil d’état de réplication Active Directory (ADREPLSTATUS). Ces outils vous permettent de surveiller l’état de la réplication des GPO entre les contrôleurs de domaine et d’identifier toute défaillance ou retard de réplication.
Lors de la résolution des problèmes liés aux GPO, il est important de bien comprendre la configuration des GPO ainsi que les outils disponibles pour diagnostiquer et résoudre les problèmes. De plus, rester à jour avec la dernière documentation Microsoft sur la résolution des problèmes des GPO peut fournir des informations précieuses et des solutions aux problèmes courants liés aux GPO.
En résolvant efficacement les problèmes liés aux GPO, vous pouvez garantir le bon fonctionnement et l’application cohérente des stratégies et paramètres sur votre réseau.
Meilleures pratiques pour la gestion des GPO
Pour maximiser l’efficacité et la performance de vos objets de stratégie de groupe (GPO), vous devez suivre les meilleures pratiques pour la gestion des GPO. En respectant ces pratiques, vous assurez le bon déroulement de vos tâches de gestion réseau. Voici quelques meilleures pratiques recommandées :
Tester les GPO dans un environnement non productif : Avant de déployer les GPO sur votre réseau de production, vous devez les tester dans un environnement non productif. Cela vous permet d’identifier et de corriger d’éventuels problèmes ou conflits avant qu’ils n’affectent votre réseau en production.
Documenter les configurations des GPO : Documenter vos configurations de GPO est essentiel pour référence future et dépannage. Cette documentation doit inclure des détails tels que le but du GPO, ses paramètres, ainsi que toute dépendance ou exigence.
Utiliser des noms descriptifs : Attribuez des noms descriptifs et significatifs à vos GPO. Des noms clairs et intuitifs facilitent l’identification de la fonction ou de l’objectif de chaque GPO, surtout lorsque vous gérez de nombreux GPO dans votre réseau.
Mettre en œuvre un filtrage de sécurité : Pour garantir que les GPO ne s’appliquent qu’aux utilisateurs et ordinateurs appropriés, utilisez le filtrage de sécurité. Cela consiste à appliquer les GPO en fonction de l’appartenance à un groupe de sécurité ou d’autres critères. En utilisant le filtrage de sécurité, vous vous assurez que les GPO ciblent les destinataires prévus, améliorant ainsi la sécurité et l’efficacité.
Éviter la surcomplication des GPO : Bien que les GPO offrent une grande flexibilité, il est important de ne pas les surcharger. Inclure trop de paramètres ou configurations dans un seul GPO peut rendre sa gestion et son dépannage difficiles. Envisagez plutôt de créer des GPO distincts pour différents objectifs ou configurations, en gardant chaque GPO concentré sur un ensemble spécifique de paramètres.
En appliquant ces meilleures pratiques, vous pouvez optimiser la gestion de vos GPO, simplifier les tâches de configuration réseau et garantir un fonctionnement cohérent et efficace de votre réseau.
Pour des conseils supplémentaires sur les meilleures pratiques de gestion des GPO, vous pouvez consulter la documentation officielle de Microsoft sur la gestion des stratégies de groupe. Cette ressource fournit des informations détaillées et des recommandations pour vous aider à gérer efficacement les GPO dans votre réseau.
Conclusion
En résumé, les objets de stratégie de groupe (GPO) offrent des avantages significatifs pour gérer et configurer les paramètres au sein d’un réseau Windows. En utilisant la hiérarchie et l’héritage des GPO, la console de gestion des stratégies de groupe (GPMC), et en respectant les meilleures pratiques, vous pouvez gérer efficacement les GPO et maintenir la cohérence sur votre réseau.
Les GPO fournissent un contrôle centralisé sur des aspects critiques tels que les politiques de sécurité, les installations de logiciels et les paramètres du bureau. Ce niveau de contrôle aide à appliquer des configurations standardisées, renforcer la sécurité et simplifier les tâches de gestion réseau.
Comprendre la hiérarchie des GPO est crucial pour garantir que les paramètres sont appliqués correctement. Les GPO sont organisés dans une structure hiérarchique au sein du domaine Active Directory, commençant par le GPO de domaine et s’étendant aux GPO des unités organisationnelles (OU). Cette structure permet l’héritage, où les OU enfants héritent des paramètres des OU parents mais peuvent aussi les remplacer si nécessaire.
La console de gestion des stratégies de groupe (GPMC) est un outil puissant qui facilite la gestion et l’administration des GPO. Elle offre une interface complète pour créer, modifier et lier les GPO aux conteneurs appropriés dans votre réseau. De plus, la GPMC permet d’effectuer des tâches avancées telles que la sauvegarde et la restauration, la génération de rapports et la délégation des permissions administratives.
Lors du dépannage des problèmes liés aux GPO, des outils comme GPResult et Group Policy Modeling peuvent aider à diagnostiquer et résoudre les problèmes. GPResult vous permet de voir les paramètres GPO appliqués à un ordinateur ou utilisateur spécifique, tandis que Group Policy Modeling vous permet de simuler l’application des GPO pour identifier d’éventuels conflits ou divergences.
En suivant les meilleures pratiques pour la gestion des GPO, notamment tester les GPO dans un environnement non productif, documenter les configurations, utiliser des noms descriptifs, mettre en œuvre un filtrage de sécurité et éviter la surcomplication, vous pouvez optimiser l’efficacité et la performance de vos GPO.
Globalement, les GPO aident les administrateurs informatiques à simplifier les tâches de gestion réseau, appliquer des configurations cohérentes et renforcer la sécurité dans leurs réseaux Windows. Adopter les GPO ainsi que leurs outils et meilleures pratiques associées peut considérablement améliorer votre administration informatique et contribuer à un environnement réseau bien géré.
Pour plus d’informations et des conseils détaillés sur la gestion des GPO, vous pouvez consulter la documentation officielle de Microsoft sur les stratégies de groupe. Cette ressource fournit des informations complètes, des exemples et des meilleures pratiques pour vous aider à utiliser efficacement les GPO dans votre réseau.
Références
- Présentation des stratégies de groupe - Documentation Microsoft
- Console de gestion des stratégies de groupe (GPMC) - Centre de téléchargement Microsoft
- Dépannage des stratégies de groupe - Documentation Microsoft
- Meilleures pratiques pour les stratégies de groupe - Documentation Microsoft
Related Posts